
統合から機器へのコマンドまで
Tetherのリストには、BITMAIN、MicroBT、Canaan、Bitdeer、Foundry Digital、Luxor Technologyが含まれる。また、ACME Swisstech、Elektron Energy、EMCD、F2Pool、Heatbit、OCEAN、Proto、SpiderPool、Stratum V2も挙げている。
発表された取り決めのもと、参加者はWorkersを構築、保守する。Workersは、各社が既に使用しているハードウェア、プール、システムのインターフェースをMDKの共通言語に変換するソフトウェアだ。どの機能を公開するかは各社が選ぶ。その後、アプリケーションはメーカーごとに個別の統合を必要とせず、このインターフェースを利用できる。
Tetherによると、同社のQVAC採掘エージェントは初期デモとして、すでにMDK上で稼働している。発表では、参加する採掘設備の処理能力、ビットコインのハッシュレートに占める割合、測定済みのコスト削減額は示されていない。
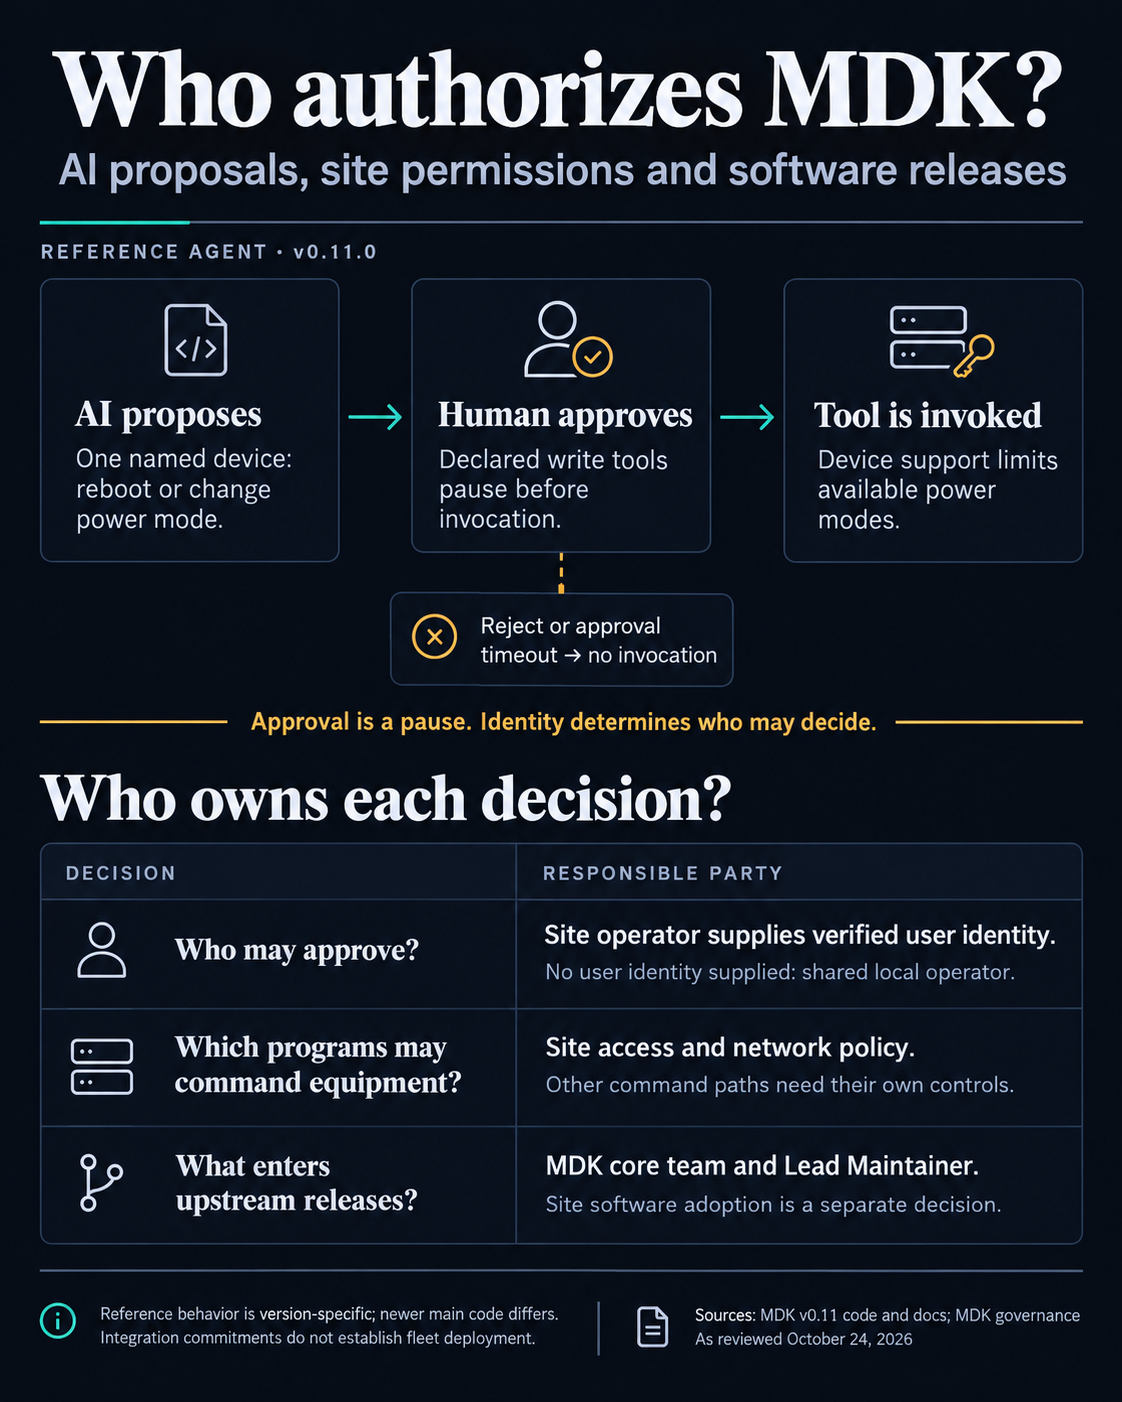
v0.11のリファレンスサイトにあるアクションツールは、名前で指定した1台のデバイスを受け付け、再起動または電力モードの変更という2つの操作を提供する。電力モードは低、通常、高、スリープから選べる。コマンドを送る前に、そのデバイスがどのモードに対応しているかをハンドラーが確認する。
これらはこの例で可能な操作であり、MDKを使って構築できるあらゆるアプリケーションやWorkerの上限ではない。
リファレンスツールには、書き込み操作であることが明記されている。エージェントの実行ループが承認を必要とするツールに遭遇すると、保留中の承認イベントを発行し、呼び出しの前に一時停止する。却下されれば、呼び出しは行われない。Gatewayエージェントプラグインの文書には、デフォルトの承認時間枠は2分とあり、返答のないリクエストは却下として処理される。
v0.11プラグインは、セッションと承認をそれらを作成したユーザーのアイデンティティに紐付ける。ユーザーのアイデンティティが指定されない場合、リクエストには共有のローカルオペレーターが使われる。この構成では、承認のための一時停止があっても、誰が操作する人間なのかを区別できない。
したがって、このバージョンを導入する採掘施設は、独自のアイデンティティ確認を承認画面に接続する必要がある。機器データの閲覧を許可される人と、電力モードの変更を承認できる人に必要な権限は、現場側で設定しなければならない。
同じ導入上の選択はデータにも当てはまる。エージェントのリファレンスは、ローカルのQVACモデルとホスト型エンドポイントに対応している。ホスト型プロバイダーを使う場合、プロンプトとツールの結果は、エンドポイントのホストに送られる。エージェントをローカルで実行することと、モデルをどこで実行するかを選ぶことは、別々の設定項目だ。
コマンド経路によって権限確認が変わる
タグ付きのv0.11セキュリティ設計書は、直接コマンドと承認を必要とするアクションを区別している。直接のcommand.request呼び出しには、Kernel側の権限確認がない。別のaction.push経路は、アクセスを認められたバックエンドの呼び出し元から渡される権限を使う。そのため、アプリケーションの入口であるGatewayは、検証済みユーザーに基づいて権限を設定しなければならない。
ここでKernelは、アプリケーションとWorkersの間のリクエストを調整する。バックエンドプロセスがKernelに接続できるキーは、そのプロセスのアクセスを認めるものだ。変更を求めている人間を識別するものではない。
v0.11のWorker実装には、もう1つ考慮すべき境界がある。ネットワークのコマンドインターフェースは、呼び出し元のキーを確認せずにリクエストを振り分ける。タグ付きの設計書は、Workerに接続でき、その公開鍵を指定できるピアなら、コマンドを直接送信できると警告している。この露出の有無はネットワークと設置環境によるものであり、特定の採掘施設がWorkerを外部に公開していることを示すものではない。
したがって、リファレンスチャットでの承認が対象とするのは、そのエージェントとのやり取りだ。機器へのすべての経路を制限するには、他の入口にも制御を設ける必要がある。
より新しいリポジトリのコードでは、状況が変わっている。10月24日に確認したGitHubの参照情報では、v0.11.0はコミットfae8fbce052aに、mainは35c144f240f0に対応している。後者の固定されたスナップショットでは、明示的にallowAll設定を有効にしない限り、Workersはアクセスを認められた呼び出し元のキーを要求する。
また、v0.12と記された変更履歴には、読み取り、書き込み、管理のためのKernelロール、オプトイン方式のMCP書き込みツール、デバイス状態の検証宣言についても記載されている。
一方、10月24日に取得した公開セキュリティガイドには、呼び出し元の許可リストを設けないWorkersについて、依然として記載されている。運用者は、どちらかを現場の保護策の説明として扱う前に、導入済みコードとガイドが一致しているか確認する必要がある。
リリースの最終権限はプロジェクトにある
採掘施設が選ぶソフトウェアには、MDKのリリースをめぐるガバナンスも関わってくる。プロジェクトのガバナンス文書によると、プロジェクト全体の最終的な権限はコアチームにあり、マージ、アーキテクチャ、リリース計画に関する技術面の最終権限はリードメンテナーにある。戦略的な方向性とロードマップに関する最終権限はコミュニティマネージャーが持つ。
統合に参加する約束をしたからといって、参加者にMDKのリリース権限が与えられるわけではない。同様に、上流コードをマージする権限があっても、採掘施設内でコマンドを発行する許可があるとは限らない。
そのため、更新の確認は運用上の責任となる。v0.11のセキュリティポリシーによると、修正は最新のmainコミットに対してベストエフォートで対応され、古いコミットやタグ付きリリースには提供されない場合がある。バージョンを選ぶと現場のコードベースが固定され、そのコードをどう使うかは設定によって決まる。その後の変更についても、個別に確認する必要がある。
新しい変更履歴で、コマンドの受け付けと、その結果としてのデバイス状態の確認が区別されていることは、何が問題となっているかを示している。電力モードを指示する権限と、機器が要求されたモードに到達したことを示す証拠は、運用上の別々の問いに答えるものだ。
マイニング施設の自律性は、誰が書き込みを承認できるか、どのバックエンドプログラムが機器にアクセスできるか、そして誰がソフトウェア更新を採用するかに左右される。