
От интеграций к командам оборудованию
В список Tether входят BITMAIN, MicroBT, Canaan, Bitdeer, Foundry Digital и Luxor Technology. В нем также названы ACME Swisstech, Elektron Energy, EMCD, F2Pool, Heatbit, OCEAN, Proto, SpiderPool и Stratum V2.
В рамках объявленного соглашения участники создадут и будут поддерживать Workers: программное обеспечение, которое переводит существующий интерфейс оборудования, пула или системы компании на общий язык MDK. Каждая компания выбирает, какие функции она предоставляет. Затем приложение может использовать этот интерфейс, не требуя отдельной интеграции для каждого производителя.
По словам Tether, майнинговый агент QVAC уже работает на MDK в рамках ранней демонстрации. В объявлении не указаны мощность подключенного парка оборудования, доля хешрейта Bitcoin или измеренная экономия.
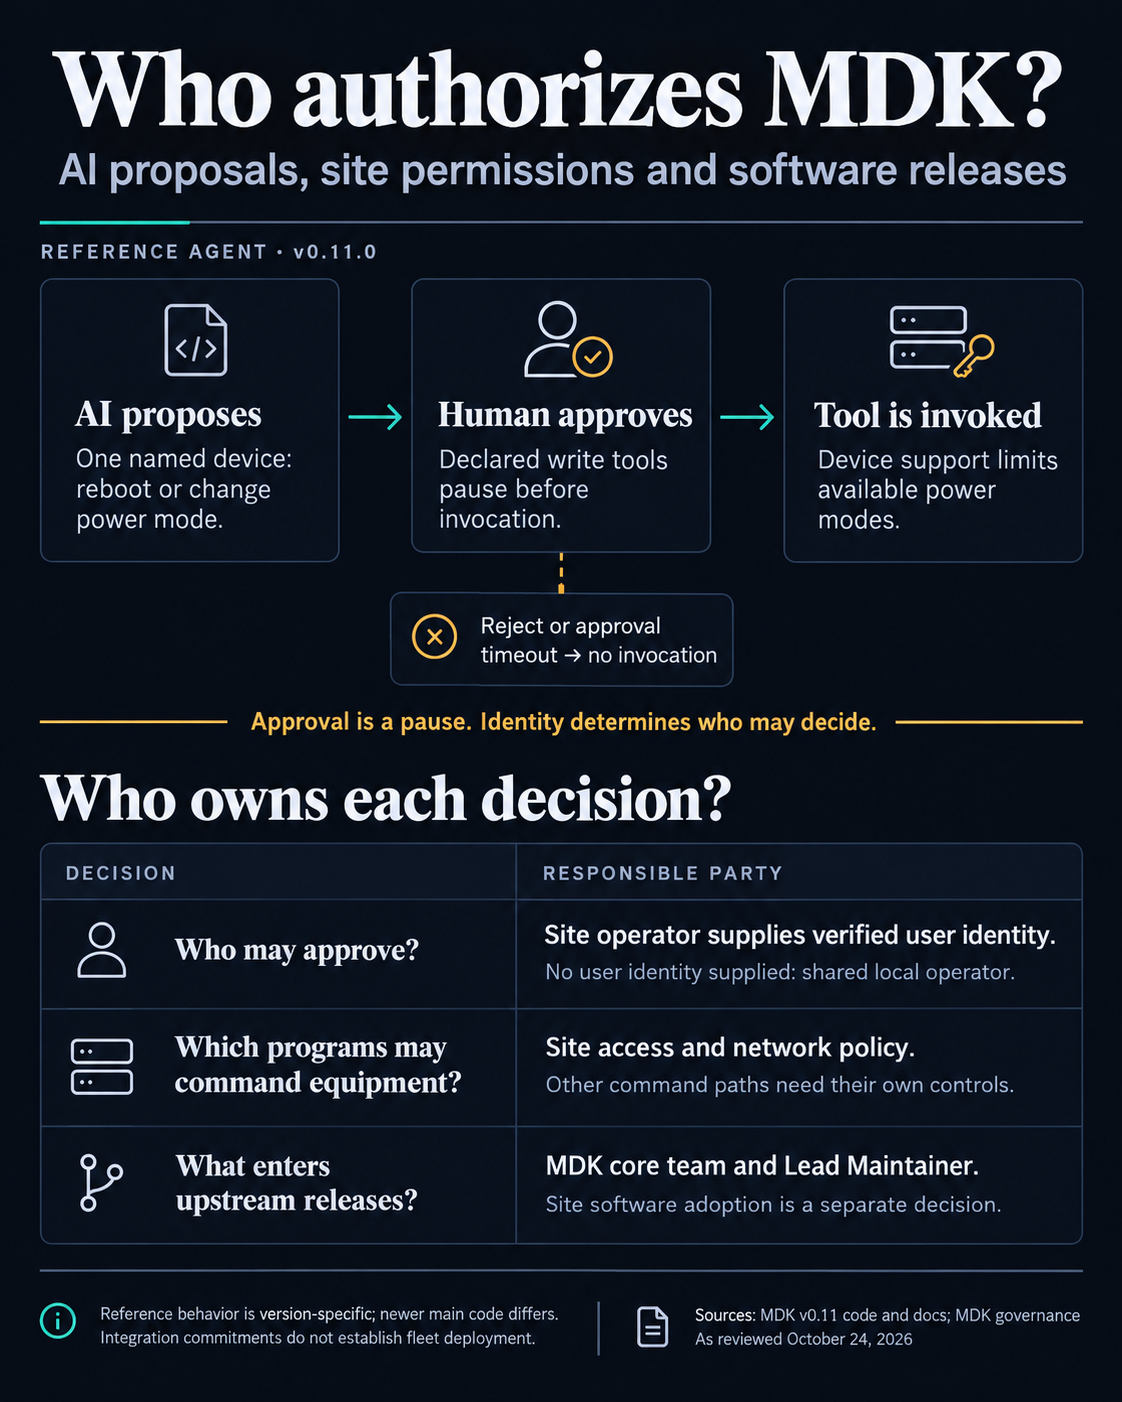
Инструмент действий на справочном сайте версии v0.11 принимает имя одного устройства и предлагает 2 операции: перезагрузить его или изменить режим питания. Варианты режима питания: низкий, обычный, высокий и сон; прежде чем отправить команду, обработчик проверяет, какие режимы поддерживает это устройство.
Это возможности, показанные в примере, а не предел возможностей любого приложения или Worker, который можно создать с помощью MDK.
В справочном инструменте явно указано, что это операция записи. Когда цикл выполнения агента сталкивается с инструментом, для которого требуется подтверждение, он создает событие ожидания подтверждения и приостанавливает работу до вызова инструмента. Отклонение запроса предотвращает вызов. В документации плагина агента Gateway указан стандартный двухминутный срок ожидания подтверждения. Если ответа нет, запрос считается отклоненным.
В плагине версии v0.11 сеансы и подтверждения привязаны к личности пользователя, который их создал. Если личность пользователя не указана, запросы используют общего локального оператора. В такой конфигурации пауза для подтверждения не позволяет отличить одного человека от другого.
Поэтому майнинговая ферма, устанавливающая эту версию, должна самостоятельно связать проверку личности с интерфейсом подтверждения. Права на просмотр данных оборудования и права на подтверждение изменения режима питания должны быть настроены на площадке.
То же решение о развертывании касается данных. Справочная документация агента поддерживает локальные модели QVAC и размещенные у сторонних провайдеров конечные точки; при использовании стороннего провайдера запросы и результаты работы инструментов покидают площадку и передаются хосту этой конечной точки. Локальный запуск агента и выбор места запуска его модели являются отдельными решениями по настройке.
Путь команды меняет порядок проверки разрешений
В помеченной версии v0.11 схема безопасности различает прямые команды и действия, требующие подтверждения. Прямые вызовы command.request не проверяются на наличие разрешений на стороне Kernel. Отдельный маршрут action.push использует разрешения, переданные допущенным вызывающим процессом бэкенда, поэтому Gateway, точка входа приложения, должен определять их на основе подтвержденной личности пользователя.
Здесь Kernel координирует запросы между приложениями и Workers. Ключ, позволяющий бэкенд-процессу связываться с ним, подтверждает допуск этого процесса. Он не идентифицирует человека, который запрашивает изменение.
Реализация Worker в версии v0.11 добавляет еще одну границу, которую нужно учитывать: его сетевой интерфейс команд отправляет запросы, не проверяя ключ вызывающей стороны. В помеченной схеме предупреждается, что узел, способный подключиться к Worker и обратиться к его публичному ключу, может отправлять команды напрямую. Наличие такого доступа зависит от сети и конфигурации установки. Это не означает, что конкретная майнинговая ферма предоставляет доступ к своим Workers.
Следовательно, подтверждение в справочном чате относится к взаимодействию с этим агентом. Чтобы ограничить все пути к оборудованию, нужны средства контроля и для остальных точек входа.
Более новый код репозитория меняет эту картину. В ссылках GitHub, проверенных 24 октября, версии v0.11.0 соответствует коммит fae8fbce052a, а ветке main соответствует 35c144f240f0. В зафиксированном снимке кода на последнем коммите Worker требуют, чтобы вызывающие стороны были допущены по ключам, если не включена явная настройка allowAll.
В журнале изменений с пометкой v0.12 также описаны роли Kernel для чтения, записи и администрирования, MCP-инструменты записи, включаемые по желанию, а также объявленная проверка состояния устройства.
Между тем опубликованное руководство по безопасности, полученное 24 октября, по-прежнему описывает Workers без списков разрешенных вызывающих сторон. Прежде чем считать одно из этих описаний отражением мер защиты на конкретной площадке, оператору нужно сопоставить руководство с развернутым кодом.
Полномочия по выпуску обновлений остаются за проектом
Выбор программного обеспечения для майнинговой фермы также связывает ее с порядком управления выпусками MDK. Согласно документу проекта об управлении, окончательные полномочия по проекту принадлежат основной команде, окончательные технические полномочия в отношении слияния изменений, архитектуры и планирования выпусков принадлежат ведущему сопровождающему, а окончательные полномочия в отношении стратегического направления и дорожной карты принадлежат менеджеру сообщества.
Обязательство по интеграции само по себе не дает участнику полномочий в отношении выпусков MDK. Равным образом полномочие сливать изменения в основной код не означает разрешения отдавать команды внутри майнинговой фермы.
Поэтому проверка обновлений становится частью операционной ответственности. В политике безопасности версии v0.11 сказано, что исправления выпускаются по мере возможности для последнего коммита ветки main, а более старые коммиты или помеченные релизы могут не получить исправлений. Выбор версии фиксирует базовый код площадки, а конфигурация определяет, как этот код используется. Последующие изменения требуют отдельной проверки.
Разграничение в более новом журнале изменений между принятием команды и подтверждением итогового состояния устройства показывает, что поставлено на карту. Разрешение отправить команду о режиме питания и подтверждение того, что машина перешла в требуемый режим, отвечают на разные операционные вопросы.
Автономность майнинговой фермы зависит от того, кто может разрешать внесение изменений, какие программы на серверной части могут управлять оборудованием и кто устанавливает обновления ПО.