
De las integraciones a los comandos de los equipos
La lista de Tether incluye a BITMAIN, MicroBT, Canaan, Bitdeer, Foundry Digital y Luxor Technology. También menciona a ACME Swisstech, Elektron Energy, EMCD, F2Pool, Heatbit, OCEAN, Proto, SpiderPool y Stratum V2.
Según el acuerdo anunciado, los participantes crearán y mantendrán Workers: software que traduce la interfaz existente de hardware, pool o sistema de una empresa al lenguaje común de MDK. Cada empresa elige las funciones que expone. Luego, una aplicación puede usar esa interfaz en lugar de necesitar una integración separada para cada fabricante.
Tether afirma que su agente de minería QVAC ya funciona en MDK como demostración inicial. El anuncio no indica la capacidad de las flotas participantes, su proporción del hashrate de Bitcoin ni los ahorros medidos.
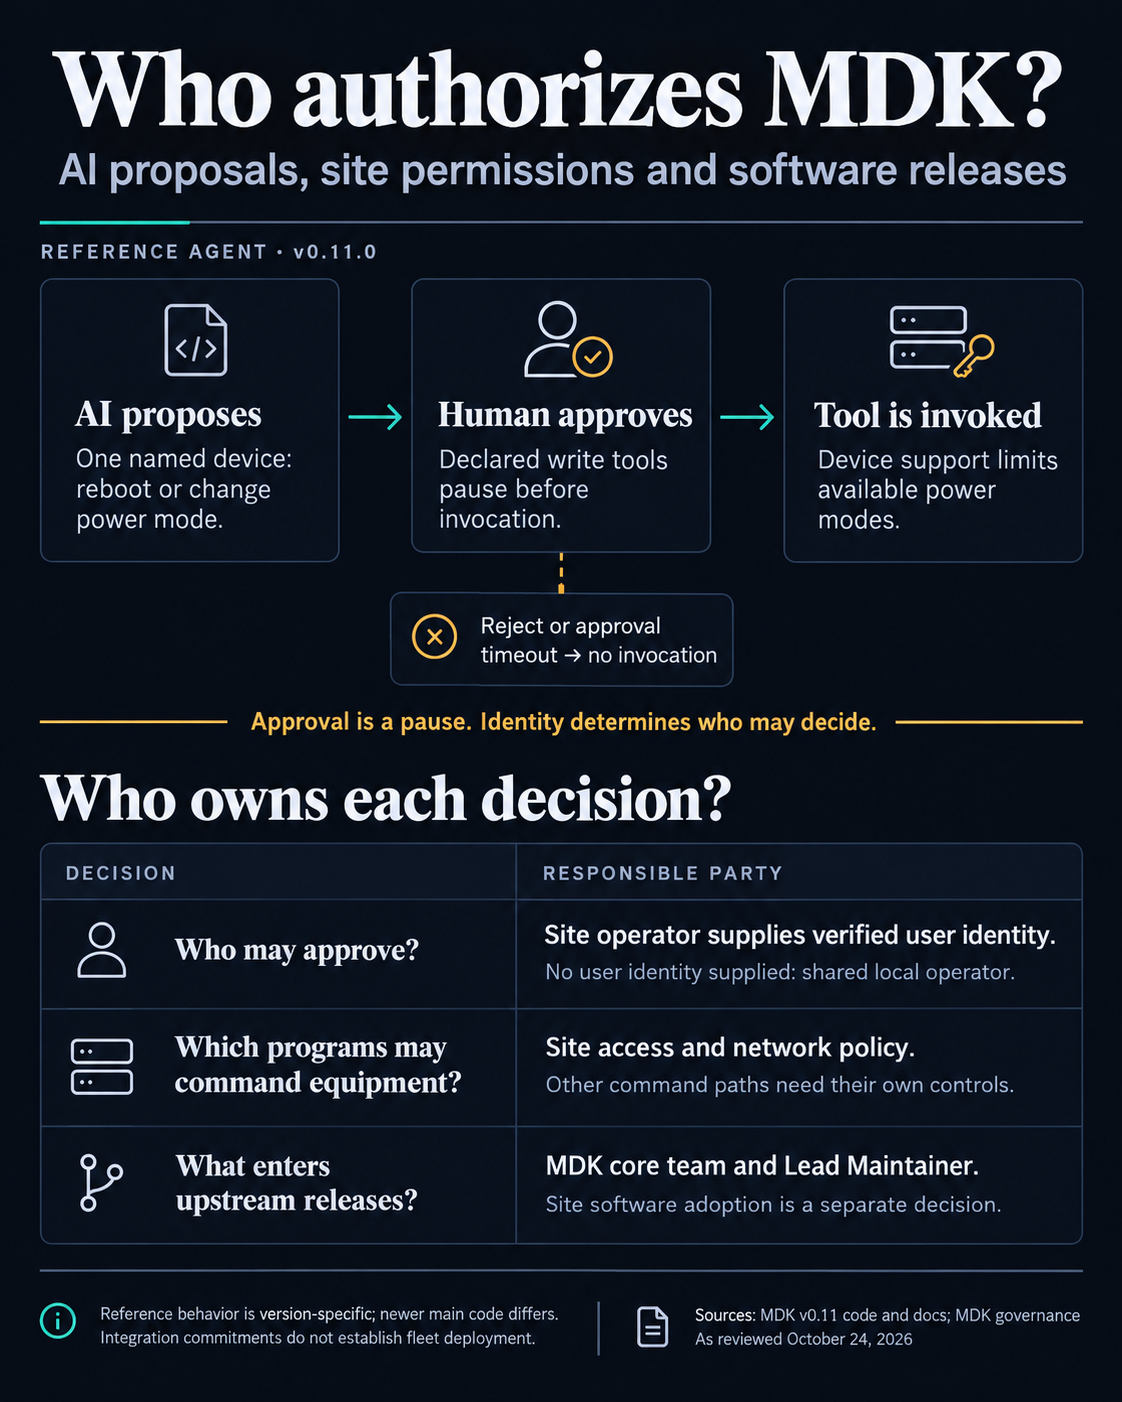
La herramienta de acciones del sitio de referencia v0.11 acepta un dispositivo con nombre y ofrece dos operaciones: reiniciarlo o cambiar su modo de potencia. Las opciones de modo de potencia son bajo, normal, alto y suspensión; el controlador comprueba qué modos admite ese dispositivo antes de enviar el comando.
Esas son las capacidades del ejemplo, no un límite para todas las aplicaciones o Workers que alguien podría crear con MDK.
La herramienta de referencia está marcada explícitamente como una escritura. Cuando el ciclo de ejecución del agente encuentra una herramienta clasificada como que requiere aprobación, emite un evento de aprobación pendiente y se pausa antes de invocarla. El rechazo impide la llamada. La documentación del complemento del agente Gateway especifica un plazo predeterminado de aprobación de dos minutos; si no hay respuesta, la solicitud se resuelve como rechazada.
El complemento v0.11 vincula las sesiones y las aprobaciones a la identidad que las creó. Si no se proporciona una identidad de usuario, las solicitudes usan un operador local compartido. En esa configuración, una pausa para aprobación no distingue a una persona de otra.
Por lo tanto, una mina que implemente esta versión debe conectar sus propias comprobaciones de identidad con la interfaz de aprobación. Los permisos para ver los datos de los equipos y los permisos para aprobar un cambio del modo de potencia deben establecerse en la instalación.
La misma decisión de implementación se aplica a los datos. La referencia del agente admite modelos QVAC locales y endpoints alojados; con un proveedor alojado, las indicaciones y los resultados de las herramientas salen de la instalación y llegan al host de ese endpoint. Ejecutar un agente localmente y elegir dónde funciona su modelo son decisiones de configuración distintas.
La ruta del comando cambia la comprobación de permisos
El documento de seguridad de la versión etiquetada v0.11 distingue los comandos directos de las acciones sujetas a aprobación. Las llamadas directas command.request no tienen una comprobación de permisos en el Kernel. La ruta separada action.push usa los permisos proporcionados por un solicitante de backend admitido, por lo que Gateway, el punto de entrada de la aplicación, debe derivarlos de un usuario verificado.
Aquí, el Kernel coordina las solicitudes entre las aplicaciones y los Workers. Una clave que permite a un proceso de backend contactarlo establece la admisión de ese proceso. No identifica a la persona que solicita un cambio.
La implementación de Worker v0.11 añade otro límite que hay que tener en cuenta: su interfaz de comandos de red envía solicitudes sin comprobar la clave del solicitante. El documento de seguridad etiquetado advierte que un par capaz de acceder a un Worker y dirigirse a su clave pública puede enviar comandos directamente. Esa exposición depende de la red y de la instalación; no demuestra que una mina concreta exponga sus Workers.
Por consiguiente, una aprobación en el chat de referencia cubre esa interacción con el agente. Restringir todas las rutas a los equipos requiere también controles en torno a los demás puntos de entrada.
El código más reciente del repositorio cambia este panorama. Las referencias de GitHub consultadas el 24 de octubre vinculan v0.11.0 con el commit fae8fbce052a y main con 35c144f240f0. En esa instantánea fijada de main, los Workers exigen claves de solicitantes admitidos, salvo que se habilite la opción explícita allowAll.
El registro de cambios etiquetado como v0.12 también describe roles del Kernel para lectura, escritura y administración, herramientas de escritura MCP opcionales y la verificación declarada del estado de los dispositivos.
Mientras tanto, la guía de seguridad publicada consultada el 24 de octubre todavía describe Workers sin listas de permitidos para los solicitantes. Antes de considerar cualquiera de esos documentos como descripción de las protecciones de una instalación, el operador debe comprobar que coincida con el código implementado.
La autoridad sobre las versiones sigue en manos del proyecto
La elección de software de una mina también la vincula con la gobernanza de versiones de MDK. El documento de gobernanza del proyecto otorga al equipo central la autoridad final sobre el proyecto, al Lead Maintainer la autoridad técnica final sobre las fusiones, la arquitectura y la planificación de versiones, y al Community Manager la autoridad final sobre la dirección estratégica y la hoja de ruta.
El compromiso de integración no concede por sí mismo a un participante autoridad sobre las versiones de MDK. Del mismo modo, la autoridad para fusionar código en el repositorio principal no establece permiso para emitir comandos dentro de una mina.
Por eso, revisar las actualizaciones es una responsabilidad operativa. La política de seguridad v0.11 indica que las correcciones se gestionan según los mejores esfuerzos para el último commit de main y que podrían no aplicarse a commits anteriores o a versiones etiquetadas. Elegir una versión fija la base de código de la instalación, mientras que la configuración determina cómo se utiliza ese código. Los cambios posteriores requieren su propia revisión.
La distinción que establece el registro de cambios más reciente entre aceptar un comando y confirmar el estado resultante del dispositivo ilustra lo que está en juego. El permiso para enviar una instrucción sobre el modo de energía y la evidencia de que la máquina alcanzó el modo solicitado responden a preguntas operativas diferentes.
La autonomía de una mina depende de quién puede aprobar escrituras, qué programas de backend pueden acceder a los equipos y quién adopta las actualizaciones de software.