
Des intégrations aux commandes des équipements
La liste de Tether comprend BITMAIN, MicroBT, Canaan, Bitdeer, Foundry Digital et Luxor Technology. Elle cite également ACME Swisstech, Elektron Energy, EMCD, F2Pool, Heatbit, OCEAN, Proto, SpiderPool et Stratum V2.
Dans le cadre de l’accord annoncé, les participants construiront et maintiendront des Workers : des logiciels qui traduisent l’interface matérielle, de pool ou système existante d’une entreprise dans le langage commun de MDK. Chaque entreprise choisit les fonctions qu’elle expose. Une application peut alors utiliser cette interface au lieu de nécessiter une intégration distincte pour chaque fabricant.
Tether affirme que son agent de minage QVAC fonctionne déjà sur MDK et constitue une première démonstration. L’annonce ne précise ni la capacité des flottes participantes, ni leur part du hashrate de Bitcoin, ni les économies mesurées.
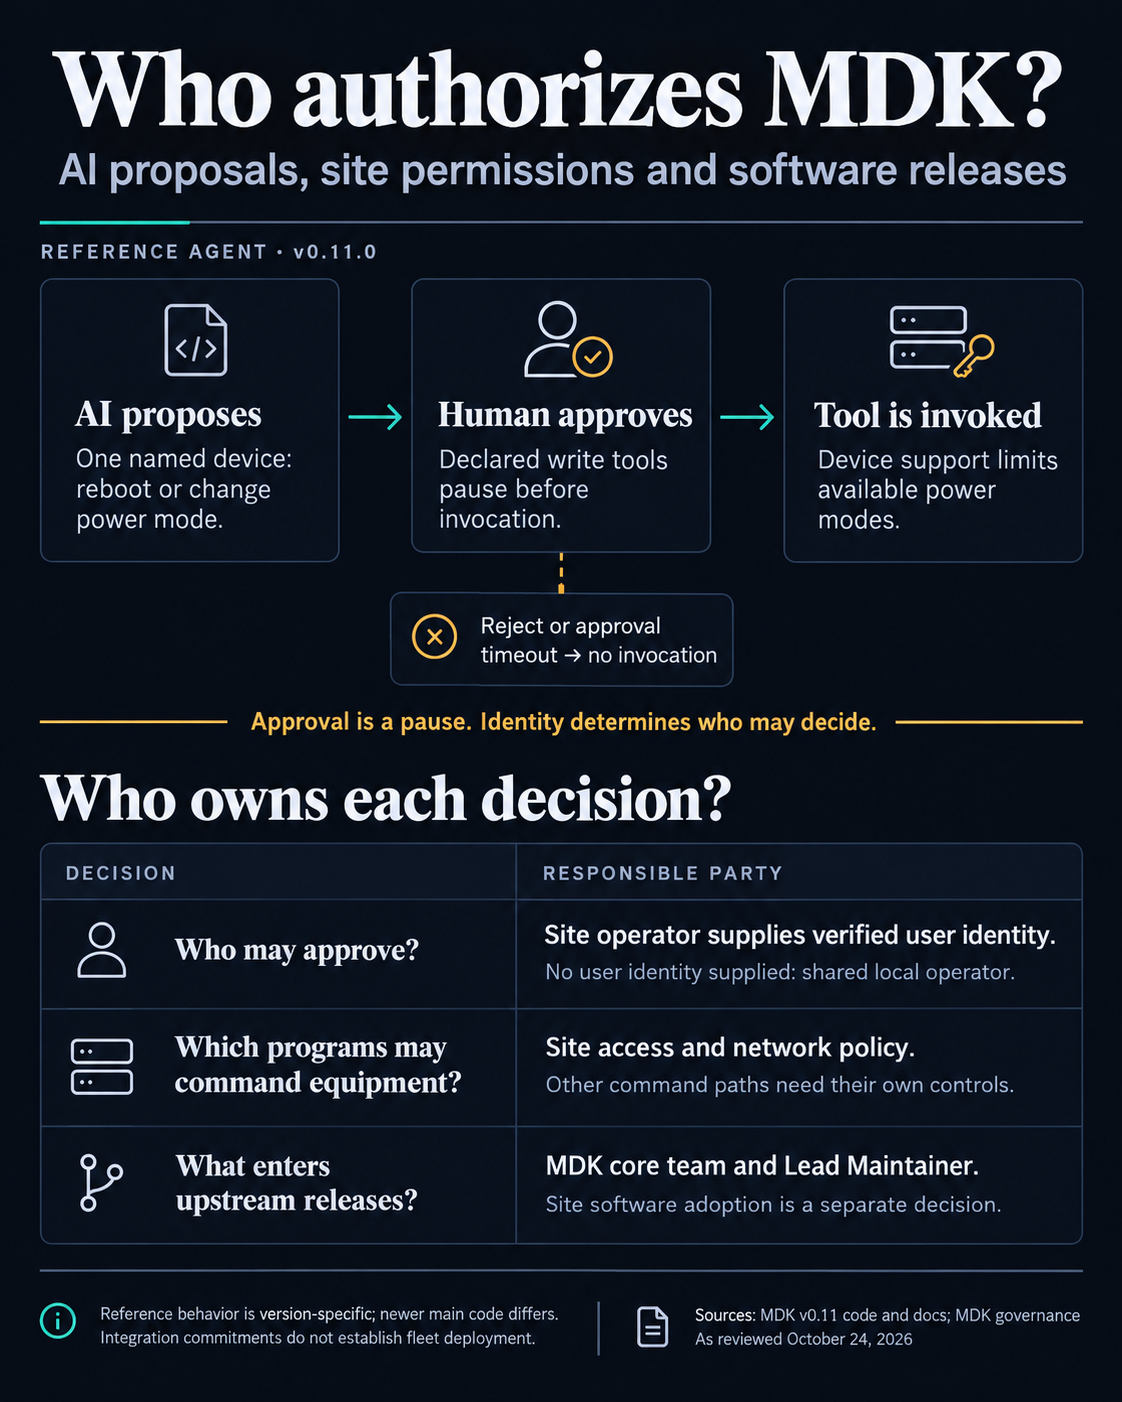
L’outil d’action du site de référence v0.11 accepte un appareil identifié par son nom et propose deux opérations : le redémarrer ou modifier son mode d’alimentation. Les options de mode d’alimentation sont faible, normal, élevé et veille, et le gestionnaire vérifie quels modes cet appareil prend en charge avant d’envoyer la commande.
Il s’agit des fonctionnalités de l’exemple, et non d’une limite imposée à toutes les applications ou à tous les Workers qu’il serait possible de construire avec MDK.
L’outil de référence est explicitement marqué comme une écriture. Lorsque la boucle d’exécution de l’agent rencontre un outil classé comme nécessitant une approbation, elle émet un événement d’approbation en attente et s’interrompt avant de l’invoquer. Un refus empêche l’appel. Le plug-in d’agent Gateway indique que la fenêtre d’approbation est de 2 minutes par défaut et qu’une demande restée sans réponse est considérée comme refusée.
Le plug-in v0.11 associe les sessions et les approbations à l’identité qui les a créées. Lorsqu’aucune identité utilisateur n’est fournie, les requêtes utilisent un opérateur local partagé. Dans cette configuration, la pause d’approbation ne permet pas de distinguer les personnes.
Une mine qui assemble cette version doit donc relier ses propres vérifications d’identité à l’interface d’approbation. Les autorisations de la personne qui peut consulter les données des équipements et celles de la personne qui peut approuver un changement de mode d’alimentation doivent être définies par le site.
Le même choix de déploiement s’applique aux données. La documentation de référence de l’agent prend en charge les modèles QVAC locaux et les points de terminaison hébergés ; avec un fournisseur hébergé, les prompts et les résultats des outils quittent le site pour être envoyés à l’hôte de ce point de terminaison. Exécuter un agent localement et choisir où son modèle fonctionne sont deux décisions de configuration distinctes.
Le chemin de la commande modifie la vérification des autorisations
Le plan de sécurité étiqueté v0.11 distingue les commandes directes des actions soumises à approbation. Les appels directs command.request ne font l’objet d’aucune vérification des autorisations côté Kernel. La route distincte action.push utilise les autorisations fournies par un appelant backend admis ; le Gateway, point d’entrée de l’application, doit donc les établir à partir d’un utilisateur dont l’identité a été vérifiée.
Ici, le Kernel coordonne les requêtes entre les applications et les Workers. Une clé qui permet à un processus backend de le contacter établit l’admission de ce processus. Elle n’identifie pas la personne qui demande un changement.
L’implémentation de Worker v0.11 ajoute une autre limite à prendre en compte : son interface de commandes réseau transmet les requêtes sans vérifier la clé de l’appelant. Le plan de sécurité étiqueté avertit qu’un pair capable d’atteindre un Worker et de s’adresser à sa clé publique peut lui envoyer directement des commandes. Cette exposition dépend du réseau et de l’installation ; elle ne permet pas d’établir qu’une mine en particulier expose ses Workers.
Par conséquent, une approbation dans le chat de référence couvre cette interaction avec l’agent. Restreindre tous les chemins d’accès aux équipements nécessite aussi des contrôles autour des autres points d’entrée.
Le code plus récent du dépôt change la donne. Les références de GitHub consultées le 24 octobre associent v0.11.0 au commit fae8fbce052a et la branche main à 35c144f240f0. Dans cet instantané précis, les Workers exigent des clés d’appelants admis, sauf si le paramètre explicite allowAll est activé.
Son journal des modifications étiqueté v0.12 décrit également des rôles du Kernel pour la lecture, l’écriture et l’administration, des outils d’écriture MCP activés par l’utilisateur et une vérification déclarée de l’état des appareils.
Pendant ce temps, le guide de sécurité publié, consulté le 24 octobre, décrit encore des Workers sans liste d’autorisation des appelants. Avant de considérer l’un ou l’autre comme une description des protections d’un site, un opérateur doit vérifier que le guide correspond au code déployé.
Le projet conserve l’autorité sur les versions publiées
Le choix du logiciel d’une mine la relie également à la gouvernance des versions de MDK. Le document de gouvernance du projet confère à l’équipe principale l’autorité finale sur le projet, au responsable de la maintenance l’autorité technique finale sur les fusions, l’architecture et la planification des versions, et au responsable de la communauté l’autorité finale sur l’orientation stratégique et la feuille de route.
Un engagement d’intégration ne confère pas à lui seul à un participant l’autorité sur les versions de MDK. De même, l’autorité de fusionner du code en amont ne confère pas le droit d’émettre des commandes au sein d’une mine.
L’examen des mises à jour devient donc une responsabilité opérationnelle. La politique de sécurité v0.11 indique que les correctifs sont fournis dans la mesure du possible pour le dernier commit de main et que les commits plus anciens ou les versions étiquetées peuvent ne pas les recevoir. Le choix d’une version fixe la base de code du site, tandis que la configuration détermine comment ce code est utilisé. Les changements ultérieurs doivent faire l’objet de leur propre examen.
La distinction du journal des modifications le plus récent entre l’acceptation d’une commande et la confirmation de l’état résultant de l’appareil illustre ce qui est en jeu. L’autorisation d’envoyer une instruction de mode d’alimentation et la preuve que la machine a atteint le mode demandé répondent à des questions opérationnelles différentes.
L’autonomie d’une mine dépend des personnes autorisées à approuver les écritures, des programmes de backend pouvant accéder aux équipements et des personnes qui adoptent les mises à jour logicielles.