
Von Integrationen bis zu Gerätebefehlen
Tethers Liste umfasst BITMAIN, MicroBT, Canaan, Bitdeer, Foundry Digital und Luxor Technology. Außerdem werden ACME Swisstech, Elektron Energy, EMCD, F2Pool, Heatbit, OCEAN, Proto, SpiderPool und Stratum V2 genannt.
Im Rahmen der angekündigten Vereinbarung werden die Teilnehmer Workers erstellen und warten: Software, die die vorhandene Hardware-, Pool- oder Systemschnittstelle eines Unternehmens in die gemeinsame Sprache von MDK übersetzt. Jedes Unternehmen entscheidet, welche Funktionen es zugänglich macht. Eine Anwendung kann dann diese Schnittstelle nutzen, statt für jeden Hersteller eine separate Integration zu benötigen.
Tether zufolge läuft Tethers Mining-Agent QVAC bereits auf MDK und dient als frühe Demonstration. In der Ankündigung werden weder die Kapazität der teilnehmenden Flotte noch der Anteil an der Bitcoin-Hashrate oder gemessene Einsparungen genannt.
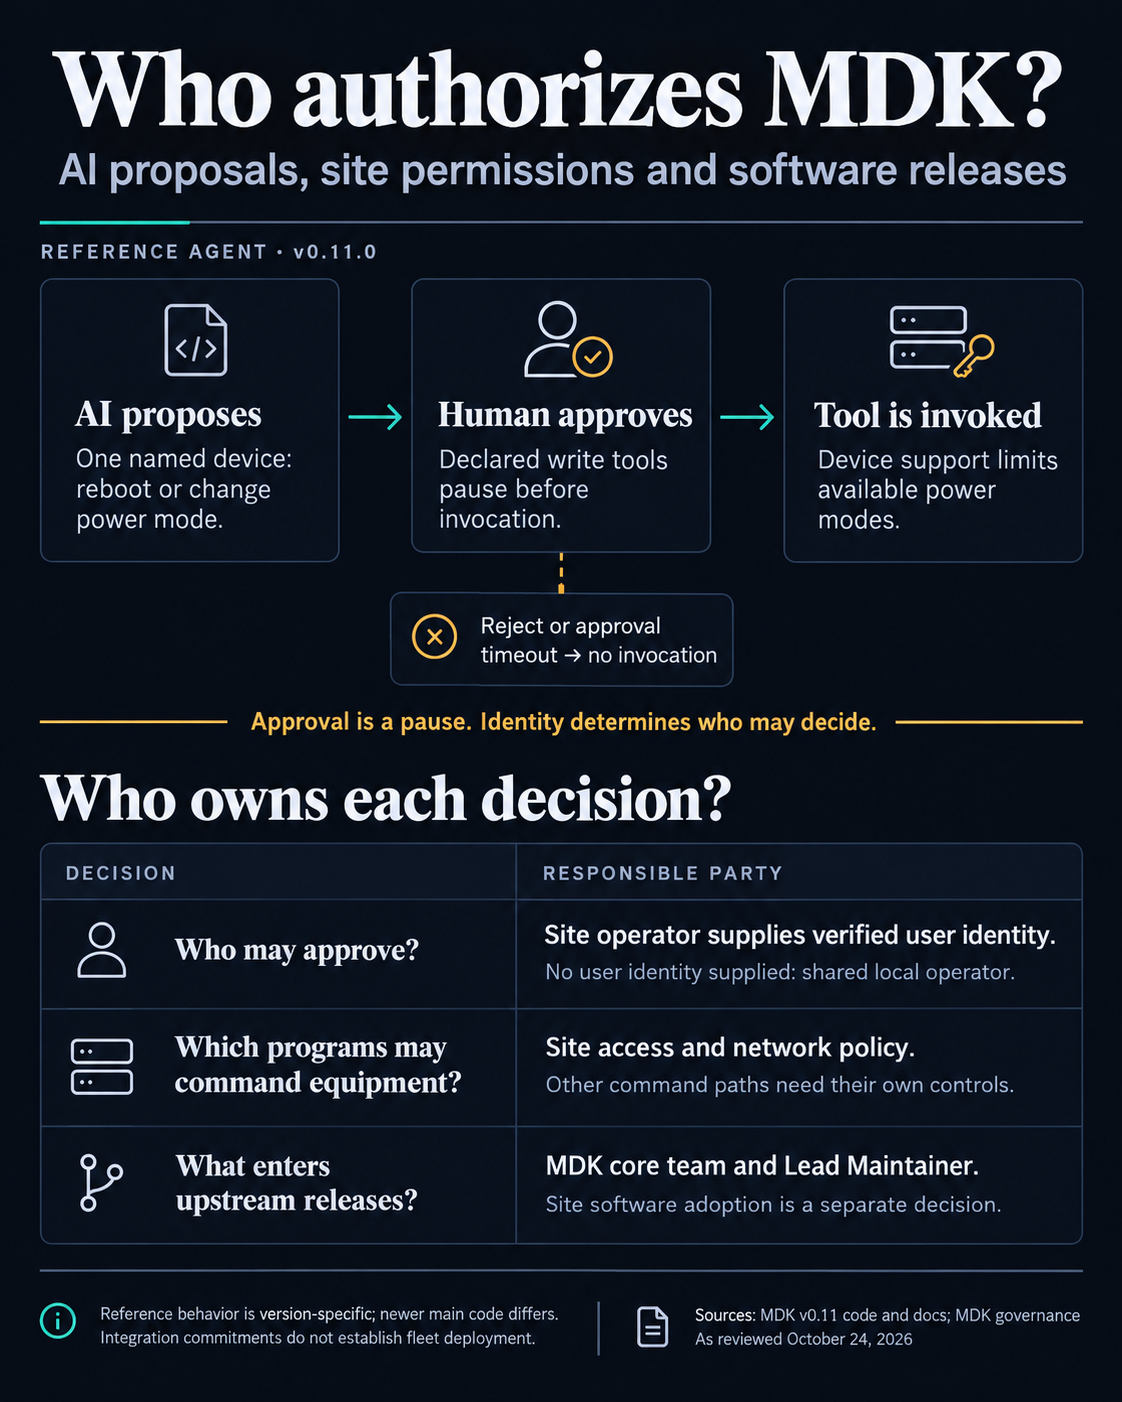
Das Aktionswerkzeug auf der Referenzseite von v0.11 akzeptiert ein benanntes Gerät und bietet zwei Operationen: einen Neustart oder eine Änderung des Energiemodus. Die Energiemodi sind niedrig, normal, hoch und Schlafmodus. Vor dem Senden des Befehls prüft der Handler, welche Modi das jeweilige Gerät unterstützt.
Das sind die Fähigkeiten des Beispiels, nicht die Grenze dessen, was jede mit MDK erstellbare Anwendung oder jeder Worker leisten könnte.
Das Referenzwerkzeug ist ausdrücklich als Schreibvorgang gekennzeichnet. Wenn die Ausführungsschleife des Agenten auf ein Werkzeug trifft, das als genehmigungspflichtig eingestuft ist, gibt sie ein Ereignis für ausstehende Genehmigung aus und hält an, bevor sie es aufruft. Bei Ablehnung wird der Aufruf verhindert. In der Dokumentation des Gateway-Agent-Plugins ist ein standardmäßiges Genehmigungsfenster von zwei Minuten angegeben. Bleibt eine Anfrage unbeantwortet, wird sie abgelehnt.
Das Plugin von v0.11 bindet Sitzungen und Genehmigungen an die Identität, mit der sie erstellt wurden. Wenn keine Benutzeridentität angegeben wird, verwenden Anfragen einen gemeinsam genutzten lokalen Operator. In dieser Konfiguration unterscheidet eine Genehmigungspause nicht zwischen verschiedenen Personen.
Eine Mine, die diese Version einsetzt, muss daher ihre eigenen Identitätsprüfungen mit der Genehmigungsoberfläche verbinden. Die Person, die Gerätedaten einsehen darf, und die Person, die eine Änderung des Energiemodus genehmigen darf, benötigen standortseitig festgelegte Berechtigungen.
Dieselbe Bereitstellungsentscheidung gilt für Daten. Die Agentenreferenz unterstützt lokale QVAC-Modelle und gehostete Endpunkte. Bei einem gehosteten Anbieter verlassen Prompts und Werkzeugergebnisse den Standort und werden an den Host dieses Endpunkts gesendet. Einen Agenten lokal auszuführen und festzulegen, wo sein Modell läuft, sind zwei getrennte Konfigurationsentscheidungen.
Der Befehlsweg verändert die Berechtigungsprüfung
Der mit einem Tag versehene Sicherheitsentwurf von v0.11 unterscheidet direkte Befehle von genehmigungspflichtigen Aktionen. Direkte Aufrufe von command.request werden auf Kernel-Seite nicht auf Berechtigungen geprüft. Die separate Route action.push verwendet Berechtigungen, die ein zugelassener Backend-Aufrufer bereitstellt. Daher muss das Gateway, der Einstiegspunkt der Anwendung, diese aus einem verifizierten Benutzer ableiten.
Hier koordiniert der Kernel Anfragen zwischen Anwendungen und Workers. Ein Schlüssel, der einem Backend-Prozess den Kontakt mit ihm ermöglicht, weist die Zulassung dieses Prozesses nach. Er identifiziert nicht die Person, die eine Änderung beantragt.
Die Worker-Implementierung von v0.11 bringt eine weitere zu berücksichtigende Grenze mit sich: Ihre Netzwerkschnittstelle für Befehle leitet Anfragen weiter, ohne den Schlüssel des Aufrufers zu prüfen. Der mit einem Tag versehene Entwurf warnt, dass ein Peer, der einen Worker erreichen und dessen öffentlichen Schlüssel angeben kann, direkt Befehle übermitteln kann. Diese Gefährdung hängt vom Netzwerk und der Installation ab. Sie belegt nicht, dass eine bestimmte Mine ihre Workers zugänglich macht.
Folglich gilt eine Genehmigung im Referenz-Chat für die Interaktion mit diesem Agenten. Um jeden Zugriffsweg zu den Geräten einzuschränken, sind auch Kontrollen an den anderen Einstiegspunkten erforderlich.
Der neuere Code im Repository verändert dieses Bild. Die Referenzen auf GitHub, die am 24. Oktober geprüft wurden, ordnen v0.11.0 dem Commit fae8fbce052a und main dem Commit 35c144f240f0 zu. Beim zuletzt genannten, festgelegten Snapshot benötigen Workers zugelassene Aufrufer-Schlüssel, sofern nicht ausdrücklich die Einstellung allowAll aktiviert ist.
Das mit v0.12 gekennzeichnete Änderungsprotokoll beschreibt außerdem Kernel-Rollen zum Lesen, Schreiben und Verwalten, optional aktivierbare MCP-Schreibwerkzeuge und die angegebene Verifizierung des Gerätestatus.
Derweil beschreibt der am 24. Oktober abgerufene veröffentlichte Sicherheitsleitfaden Workers weiterhin ohne Zulassungslisten für Aufrufer. Ein Betreiber muss den Leitfaden mit dem bereitgestellten Code abgleichen, bevor er einen von beiden als Beschreibung der Schutzmaßnahmen an einem Standort behandelt.
Die Freigabebefugnis bleibt beim Projekt
Die Softwarewahl einer Mine verbindet sie auch mit der Freigabeverwaltung von MDK. Laut Governance-Dokument des Projekts hat das Kernteam die endgültige Projektbefugnis, der Lead Maintainer die endgültige technische Befugnis über Merges, Architektur und Release-Planung und der Community Manager die endgültige Befugnis über die strategische Ausrichtung und die Roadmap.
Eine Integrationszusage verleiht einem Teilnehmer nicht automatisch Befugnis über die Releases von MDK. Ebenso begründet die Befugnis, Code im Upstream zusammenzuführen, keine Berechtigung, innerhalb einer Mine Befehle auszugeben.
Damit wird die Prüfung von Updates zu einer betrieblichen Verantwortung. Laut Sicherheitsrichtlinie von v0.11 werden Fehlerbehebungen nach bestem Bemühen für den neuesten main-Commit bereitgestellt; ältere Commits oder getaggte Releases erhalten sie möglicherweise nicht. Mit der Wahl einer Version wird die Codebasis des Standorts festgelegt, während die Konfiguration bestimmt, wie dieser Code verwendet wird. Nachfolgende Änderungen müssen separat geprüft werden.
Die Unterscheidung im neueren Änderungsprotokoll zwischen der Annahme eines Befehls und der Bestätigung des resultierenden Gerätezustands veranschaulicht, worum es geht. Die Berechtigung, eine Anweisung zum Betriebsmodus zu senden, und der Nachweis, dass die Maschine den gewünschten Modus erreicht hat, beantworten unterschiedliche betriebliche Fragen.
Die Autonomie einer Mine hängt davon ab, wer Schreibvorgänge genehmigen kann, welche Backend-Programme auf die Ausrüstung zugreifen können und wer Softwareupdates übernimmt.