
ヴィタリック・ブテリンは、イーサリアム関連の一部の操作をウェブサイトのインターフェースの外で行うようになっている。10月31日付のエッセイで、イーサリアムの共同創設者は、イーサリアムのネーミングシステムである$ENSにおいて、最近のIPFSコンテンツハッシュの更新にAIで書かれたコマンドラインツールを使ったと述べた。また、プライバシープロトコルを経由した多数の送金には、コマンドラインウォレットであるkohaku-cliを使ったという。$ENSの更新ツールと送金用ウォレットは、別々のツールだった。
彼の懸念は画面の煩雑さにとどまらない。ウェブサイトは利用者が戻るたびにアプリケーションコードを配信し直すことができるため、利用者は毎回サーバーが提供するものに依存することになる。ローカルのアプリケーションを保持すれば、そうした繰り返しの配信にさらされる範囲を減らせる。また、どのソフトウェアのリビジョンをインストールし、保持し、最終的に置き換えるかという重要な判断を利用者の側に移すことにもなる。
彼がリンクしたウォレットは、そのトレードオフを具体的に示している。ドキュメントは、CLIが監査を受けておらず、活発に開発中で、AIの支援を受けて書かれていると警告している。また、何をしているのか理解し、資金が壊滅的に失われる可能性も理解していない限りメインネットを避けるよう求めている。
ダウンロードしたインターフェースを管理することが重要なのは、受け入れたコードが送金指示と、それを承認する署名との間に位置するからだ。そのコードをいつ変更するかを選べば、繰り返し発生する一つの危険を減らせる可能性がある。一方で、依存関係と署名へのアクセス権が、インストールされたソフトウェアにできることを決める。
コピーを保持することで配信に関する判断が変わる
実用上の利点は、訪問するたびにウェブサイトのインターフェースを取得し直すのではなく、選んだアプリケーションのリビジョンを保持できることにある。置き換えのリビジョンを受け入れることは、また別の配信に関する判断を生む。このソースからビルドする方法では、その判断には依存関係のセットや、ソースを実行可能なソフトウェアに変換するツールも関わる。プロジェクト名がよく知られているというだけでは、受け入れるコードのすべてを説明できない。
kohaku-cliは、パブリックなイーサリアムのアカウントと、Tornado Cash、Railgun、Privacy Pools V1上のプライベート残高を扱う。これは特定のウォレットアプリケーションであり、再利用可能なプロトコルライブラリとウォレット基盤からなるより広範なKohakuツールキットとは別物である。その警告は、そのアプリケーションのレベルで読むべきで、利用しているすべてのコンポーネントやプロトコルに対する監査上の判定として読むべきではない。
文書化されたインストール手順からも、「ローカル」が何を意味するかがわかる。プロジェクトの手順では、npm installで依存関係をインストールし、npm run buildでアプリケーションをビルドし、ローカルのランチャーを実行するよう求めている。コミット0ef5c44では、ドキュメント、マニフェスト、ロックファイル、実装がすべて同じアプリケーションのリビジョンを示している。マニフェストはバージョン0.1.0を示し、Node.js 22以降を必要とする。ブテリンのアカウントは、彼がインストールしたリビジョンを特定していない。
マニフェストは、viemや複数のKohakuパッケージを含む直接の依存関係のバージョンを固定している。また、別途のkohaku-artifactsのGitの依存関係も、あるコミットに固定している。対応するロックファイルは、解決されたレジストリのパッケージと整合性ハッシュを記録している。したがって、インターフェースが利用者のマシン上で動いていても、このアプリケーションにはソフトウェアのサプライチェーンが存在する。
準備の段階ですでに署名が関わることがある
kohaku-cliのパブリックな送金とRailgunのunshieldの経路は、送信前の一時停止が異なる意味を持ちうることを示している。通常のパブリック送金のドライランは、トランザクションを送信せずに戻る。一方、準備されたRailgunのunshieldには、すでに署名が含まれている場合がある。
バッチ処理ではない通常のパブリック送金では、送金の実装がトランザクションをシミュレートし、送信せずにドライランの出力を返す。ブロードキャストの経路には送信者の秘密鍵が必要で、ローカルのウォレットクライアントを構築してトランザクションを送信する。ウォレットクライアントのコードは、その秘密鍵から署名に使うアカウントを導出する。
プライベートな操作には、さらに別の複雑さがある。unshieldコマンドは、ブロードキャストが保留されている場合でも、すでに署名された、準備済みのRailgun UserOperationを出力することがある。UserOperationは、互換性のあるツールが送信できるアカウント操作のペイロードである。別のブロードキャストの実装は、署名済みの操作を想定しており、その後Pimlicoのバンドラーを通じて送信する。
その経路では、送信を保留しても、互換性のあるツールが後で送信できるように署名済みの操作が準備された状態で残る可能性がある。そのため、結果を「準備済み」と呼んでも、常に未署名であるとは限らない。認可を組み立てうるソフトウェア、それに署名しうるソフトウェア、それを送信しうるソフトウェアは、一つのCLIがそれらを調整していても、別個の権限の源として評価する必要がある。
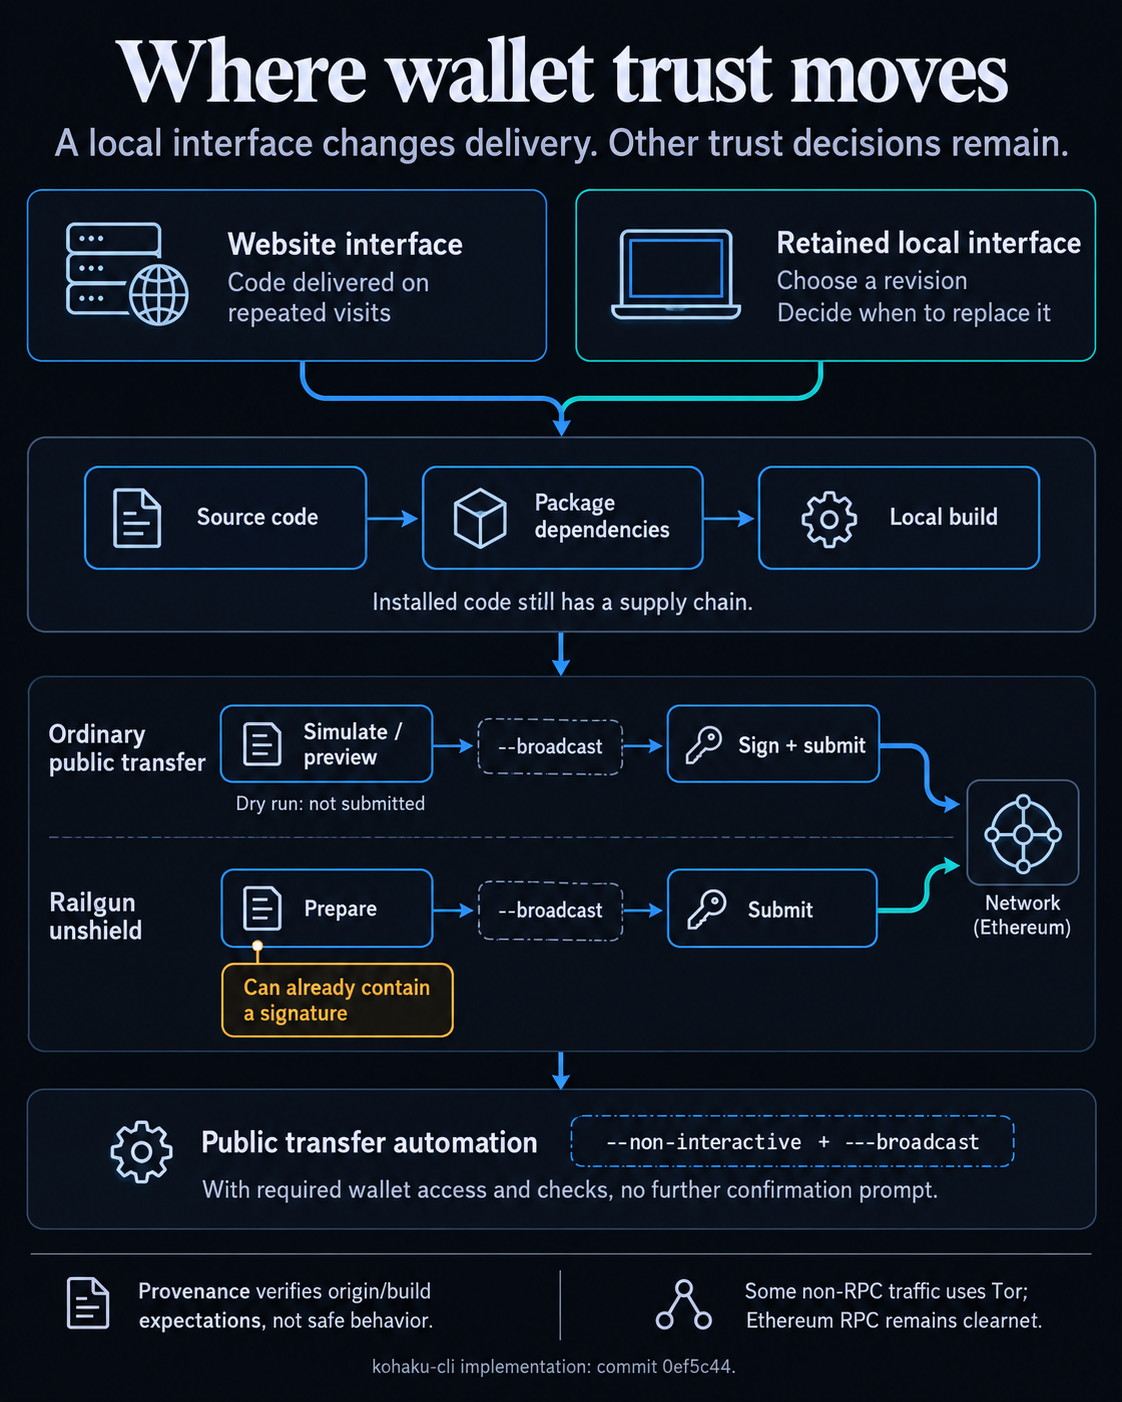
人間による確認も、別の選択肢である。確認された通常のパブリック送金の経路では、適切に設定され、ウォレットへのアクセス権を持つ呼び出し元が、--non-interactiveと--broadcastを併用すれば、追加の確認プロンプトなしで送信できる。ウォレットのロック解除、必須パラメータ、チェーンの一致、シミュレーションのチェックは引き続き適用される。この機能はスクリプトやエージェントに関係するが、ブテリンが無人の送金を使っているかどうかは示していない。
README は、ディスク上の暗号化されたシードと、POSIX 自動化のための所有者制限付きパスワードファイルについて説明している。これらの対策は保存された秘密情報と、プロセスがそれらにアクセスする方法を管理するものである。プロセスが署名者を利用できるようになった後も、それ自体で独立した支出上限や受取人ポリシーを確立するわけではない。
CryptoSlate はこれまで、ローカル AI におけるウォレット権限の問題を取り上げてきた。配信の管理はもう一つの側面を加える。ユーザーは選んだインターフェースのリビジョンを保持できる一方で、そのコードは受け取った署名および送信の権限の範囲内で動作する。
来歴は出所を確認する。振る舞いについては別の問いがある
ソフトウェアの来歴は、配信側をより厳密に検証する方法を提供する。それは成果物がどこから来て、どのようにビルドされたかを記録する。SLSA 検証標準は、来歴の署名を確認し、成果物のダイジェストを照合し、信頼されたビルダーを認識し、記載されたソースとビルドパラメータを期待値と比較することを説明している。
これらの確認は、想定どおりのビルドと、差し替えられた成果物や意図しないビルドソースとを区別する助けになりうる。ただし、それでも検証者がどのビルダーとソースの期待値を信頼するかに依存する。
依存関係の確認は、それ自体が別の作業である。SLSA は、解決された依存関係の再帰的な検証を、任意の追加ステップとして説明している。最上位の成果物を認証しても、その入力のすべてが自動的に認証されるわけではない。
正しい出所とビルド履歴が、ユーザーがなお拒否しうるアプリケーションロジックに付随することもある。
ネットワークのプライバシーも、アプリケーション配信とは別の問題である。CLI のドキュメントは、特定の非 RPC トラフィックについてデフォルトで Tor を使うと説明している一方、Ethereum の RPC は通常のネットワーク接続のままである。したがって、インターフェースをローカルで実行しても、外部とのやり取りのすべてが私的になるわけではない。以前の Kohaku と検証済み RPC の報道は、この広い信頼問題の別の部分を扱っていた。
Buterin の実験は、ユーザー管理の具体的な形を示している。それは、マシン上にとどまるアプリケーションコードを選ぶことと、置き換えられたコードを受け入れる時期を決めることである。その価値は、この管理を依存関係の選択と署名者まで貫けるかどうかに左右される。