
Виталик Бутерин переносит часть своей активности в Ethereum из веб-интерфейсов. В своём эссе от 31 октября соучредитель Ethereum написал, что для недавних обновлений content-hash в IPFS в $ENS, системе доменных имён Ethereum, он использовал инструмент командной строки, написанный с помощью ИИ, а для многих платежей через протоколы приватности - kohaku-cli, кошелёк для командной строки. Программа обновления $ENS и платёжный кошелёк были разными инструментами.
Его возражение не сводится к загромождению экрана. Сайт может снова передавать код приложения при каждом возвращении пользователя, и тогда пользователь каждый раз зависит от того, что предоставит сервер. Хранение локального приложения может уменьшить подверженность этой повторной доставке. Кроме того, решение, которое имеет серьёзные последствия, переходит к пользователю: какую версию программы установить, сохранить и в конечном счёте заменить.
Кошелёк, на который он дал ссылку, наглядно показывает этот компромисс. В его документации говорится, что CLI не прошёл аудит, находится в активной разработке и написан с помощью ИИ. Пользователям рекомендуется не использовать mainnet, если они не понимают, что делают, и не осознают возможности катастрофической потери средств.
Контроль над загруженным интерфейсом важен, потому что принимаемый код находится между платёжной инструкцией и подписью, которая её авторизует. Выбор момента, когда этот код меняется, может уменьшить одну повторяющуюся угрозу, а его зависимости и доступ к подписи определяют, что может делать установленное ПО.
Хранение копии меняет решение о доставке
Практическая выгода в том, что можно сохранить выбранную версию приложения, а не получать интерфейс сайта заново при каждом визите. Принятие новой версии создаёт ещё одно решение о доставке. Для этого пути сборки из исходников это решение также включает набор зависимостей и инструменты, которые превращают исходный код в исполняемое ПО. Одного знакомого названия проекта недостаточно, чтобы описать весь код, который принимается.
Kohaku-cli работает с публичными аккаунтами Ethereum и приватными балансами в Tornado Cash, Railgun и Privacy Pools V1. Это конкретное приложение-кошелёк, отличное от более широкого набора Kohaku из повторно используемых библиотек протоколов и кошелёчной инфраструктуры. Его предупреждение следует читать на уровне этого приложения, а не как вердикт аудита о каждом компоненте или протоколе, который оно использует.
Документированный маршрут установки также показывает, что означает «локальный». Инструкции проекта предусматривают установку зависимостей командой npm install, сборку приложения командой npm run build и запуск локального загрузчика. В коммите 0ef5c44 документация, манифест, lockfile и реализация описывают одну и ту же версию приложения. Его манифест указывает версию 0.1.0 и требует Node.js 22 или новее. Аккаунт Бутерина не указывает, какую версию он установил.
Манифест фиксирует версии прямых зависимостей, включая viem и несколько пакетов Kohaku. Он также закрепляет отдельную Git-зависимость kohaku-artifacts на определённый коммит. Соответствующий lockfile фиксирует разрешённые пакеты реестра и хеши целостности. Поэтому у приложения есть цепочка поставки ПО, даже когда его интерфейс работает на машине пользователя.
Подготовка может уже включать подпись
Пути публичного перевода и unshield в Railgun в kohaku-cli показывают, почему пауза перед отправкой может означать разные вещи. Обычный пробный запуск публичного перевода возвращает результат без отправки транзакции; подготовленная операция unshield в Railgun может уже содержать подпись.
Для обычного непакетного публичного перевода реализация перевода моделирует транзакцию и возвращает вывод пробного запуска без отправки. Путь трансляции требует приватный ключ отправителя, создаёт локальный клиент кошелька и отправляет транзакцию. Код клиента кошелька выводит аккаунт для подписи из этого приватного ключа.
Приватные операции добавляют ещё одну особенность. Команда unshield может вывести подготовленную UserOperation Railgun, которая уже подписана, даже когда трансляция отложена. UserOperation - это полезная нагрузка операции аккаунта, которую может отправить совместимый инструмент. Отдельная реализация трансляции ожидает подписанную операцию и затем отправляет её через бандлер Pimlico.
Для этого пути отказ от отправки всё равно может оставить подписанную операцию, готовую к отправке совместимым инструментом позже. Поэтому называть результат «подготовленным» не значит, что он во всех случаях не подписан. ПО, которое может сформировать авторизацию, ПО, которое может её подписать, и ПО, которое может её отправить, нужно оценивать как разные источники полномочий, даже если их координирует один CLI.
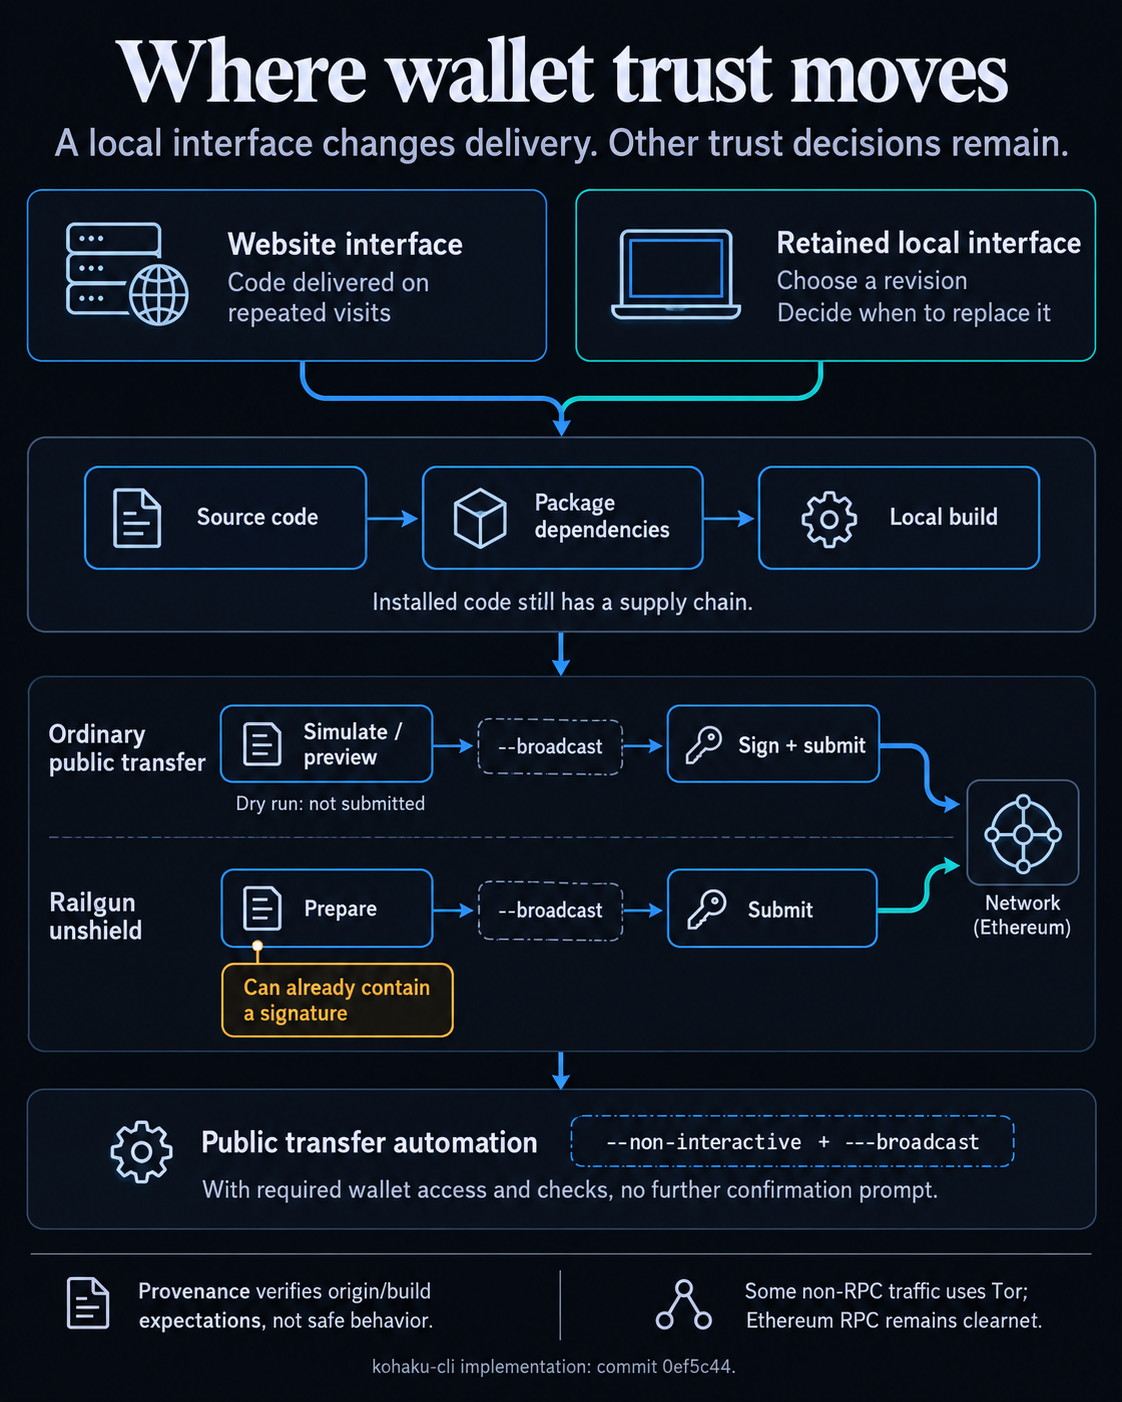
Подтверждение человеком - это ещё один отдельный выбор. В проверенном пути публичного перевода вызывающий, который правильно настроен и имеет доступ к кошельку, может использовать --non-interactive вместе с --broadcast, чтобы отправить транзакцию без дополнительного запроса подтверждения. Разблокировка кошелька, обязательные параметры, совпадение сети и проверки моделирования по-прежнему действуют. Эта возможность важна для скриптов и агентов; она не показывает, использует ли Бутерин неконтролируемые платежи.
README описывает зашифрованный seed на диске и файлы паролей с ограниченным доступом владельца для автоматизации в POSIX. Эти меры регулируют хранение секретов и способ, которым процесс получает к ним доступ. Сами по себе они не устанавливают независимого лимита расходов или политики получателей, если процесс может использовать подписанта.
CryptoSlate ранее писала о проблеме разрешений кошелька для локального ИИ. Контроль доставки добавляет другое измерение: пользователь может сохранить выбранную ревизию интерфейса, тогда как этот код работает в рамках тех полномочий на подпись и отправку, которые он получает.
Проверка происхождения отвечает на вопрос об источнике, а вопрос о поведении остается отдельным
Проверка происхождения программного обеспечения позволяет строже изучить сторону доставки. Она фиксирует, откуда пришел артефакт и как он был собран. Стандарт проверки SLSA описывает проверку подписи provenance, сверку дайджеста артефакта, распознавание доверенного сборщика и сравнение заявленного источника и параметров сборки с ожидаемыми значениями.
Эти проверки могут помочь отличить ожидаемую сборку от подмененного артефакта или непредусмотренного источника сборки. Однако они по-прежнему зависят от того, каким сборщикам и каким ожиданиям по источнику доверяет проверяющая сторона.
Проверка зависимостей остается отдельной задачей. SLSA описывает рекурсивную проверку разрешенных зависимостей как необязательный дополнительный шаг. Аутентификация артефакта верхнего уровня автоматически не аутентифицирует каждый его входной компонент.
Корректная история происхождения и сборки может сопровождать логику приложения, которую пользователь все равно мог бы отвергнуть.
Сетевая приватность так же отделена от доставки приложения. Документация CLI описывает Tor по умолчанию для определенного трафика, не относящегося к RPC, тогда как RPC-обращения к Ethereum идут через обычное сетевое соединение. Поэтому запуск интерфейса локально не делает все внешние взаимодействия приватными. Более ранние материалы о Kohaku и проверенном RPC касались другой части этой более широкой проблемы доверия.
Эксперимент Бутерина указывает на конкретную форму контроля пользователя: выбор прикладного кода, который остается на машине, и решение о том, когда принимать код замены. Его ценность зависит от того, насколько этот контроль распространяется на выбор зависимостей и на подписанта.