
Vitalik Buterin déplace une partie de son activité Ethereum hors des interfaces web. Dans son essai du 31 octobre, le cofondateur d'Ethereum a indiqué avoir utilisé un outil en ligne de commande écrit avec l'aide de l'IA pour de récentes mises à jour de hachages de contenu IPFS sur $ENS, le système de noms d'Ethereum, ainsi que kohaku-cli, un portefeuille en ligne de commande, pour de nombreux paiements passant par des protocoles de confidentialité. Le programme de mise à jour d'$ENS et le portefeuille de paiement étaient des outils distincts.
Son objection va au-delà de l'encombrement de l'écran. Un site web peut fournir à nouveau le code de l'application à chaque retour de l'utilisateur, ce qui le rend dépendant de ce que le serveur livre à chaque fois. Conserver une application locale peut réduire cette exposition liée à des livraisons répétées. Cela transfère aussi à l'utilisateur une décision importante : quelle révision du logiciel installer, conserver et, à terme, remplacer.
Le portefeuille qu'il a lié illustre concrètement ce compromis. Sa documentation avertit que la CLI n'a pas fait l'objet d'un audit, qu'elle est en développement actif et qu'elle a été écrite avec l'aide de l'IA. Elle demande aux utilisateurs d'éviter le mainnet, sauf s'ils comprennent ce qu'ils font et le risque de perte catastrophique des fonds.
Le contrôle d'une interface téléchargée compte, car le code accepté se situe entre une instruction de paiement et la signature qui l'autorise. Choisir le moment où ce code change peut réduire une exposition récurrente, tandis que ses dépendances et l'accès à la signature déterminent ce que le logiciel installé peut faire.
Conserver une copie modifie la décision de livraison
Le gain pratique est de pouvoir conserver une révision choisie de l'application, au lieu de récupérer l'interface web à chaque visite. Accepter une révision de remplacement crée une nouvelle décision de livraison. Pour cette voie de compilation à partir des sources, cette décision porte aussi sur l'ensemble des dépendances et sur les outils qui transforment le code source en logiciel exécutable. Un nom de projet familier ne décrit pas à lui seul tout le code accepté.
Kohaku-cli gère des comptes Ethereum publics et des soldes privés sur Tornado Cash, Railgun et Privacy Pools V1. Il s'agit d'une application de portefeuille particulière, distincte de la boîte à outils Kohaku plus large, composée de bibliothèques de protocoles réutilisables et d'une infrastructure de portefeuille. Son avertissement doit être lu au niveau de cette application, et non comme un verdict d'audit portant sur chaque composant ou protocole qu'elle utilise.
La procédure d'installation documentée montre aussi ce que implique le « local ». Les instructions du projet prévoient d'installer les dépendances avec npm install, de compiler l'application avec npm run build, puis de lancer un lanceur local. Au commit 0ef5c44, la documentation, le manifeste, le fichier de verrouillage et l'implémentation décrivent la même révision de l'application. Son manifeste indique la version 0.1.0 et exige Node.js 22 ou une version ultérieure. Le compte rendu de Buterin ne précise pas la révision qu'il a installée.
Le manifeste fixe les versions des dépendances directes, dont viem et plusieurs paquets Kohaku. Il épingle aussi une dépendance Git distincte, kohaku-artifacts, à un commit précis. Le fichier de verrouillage correspondant enregistre les paquets du registre résolus ainsi que leurs empreintes d'intégrité. L'application possède donc une chaîne d'approvisionnement logicielle, même si son interface s'exécute sur la machine de l'utilisateur.
La préparation peut déjà impliquer une signature
Les chemins de transfert public et de désblindage Railgun de kohaku-cli montrent pourquoi une pause avant soumission peut avoir des sens différents. Un essai à blanc ordinaire de transfert public renvoie sans envoyer la transaction ; un désblindage Railgun préparé peut déjà contenir une signature.
Pour un transfert public ordinaire, non groupé, l'implémentation du transfert simule la transaction et renvoie une sortie d'essai à blanc sans soumission. Le chemin de diffusion exige la clé privée de l'expéditeur, construit un client de portefeuille local et envoie la transaction. Le code du client de portefeuille dérive son compte de signature à partir de cette clé privée.
Les opérations privées ajoutent une complication supplémentaire. La commande de désblindage peut produire une UserOperation Railgun préparée et déjà signée, même lorsque la diffusion est retenue. Une UserOperation est une charge utile d'opération de compte qu'un outil compatible peut soumettre. L'implémentation de diffusion distincte attend une opération signée, puis l'envoie via un bundler Pimlico.
Dans ce cas, retenir la soumission peut tout de même laisser une opération signée prête à être soumise plus tard par un outil compatible. Qualifier le résultat de « préparé » ne signifie donc pas qu'il est toujours non signé. Les logiciels qui peuvent construire une autorisation, ceux qui peuvent la signer et ceux qui peuvent la soumettre doivent être évalués comme des sources d'autorité distinctes, même lorsqu'une seule CLI les coordonne.
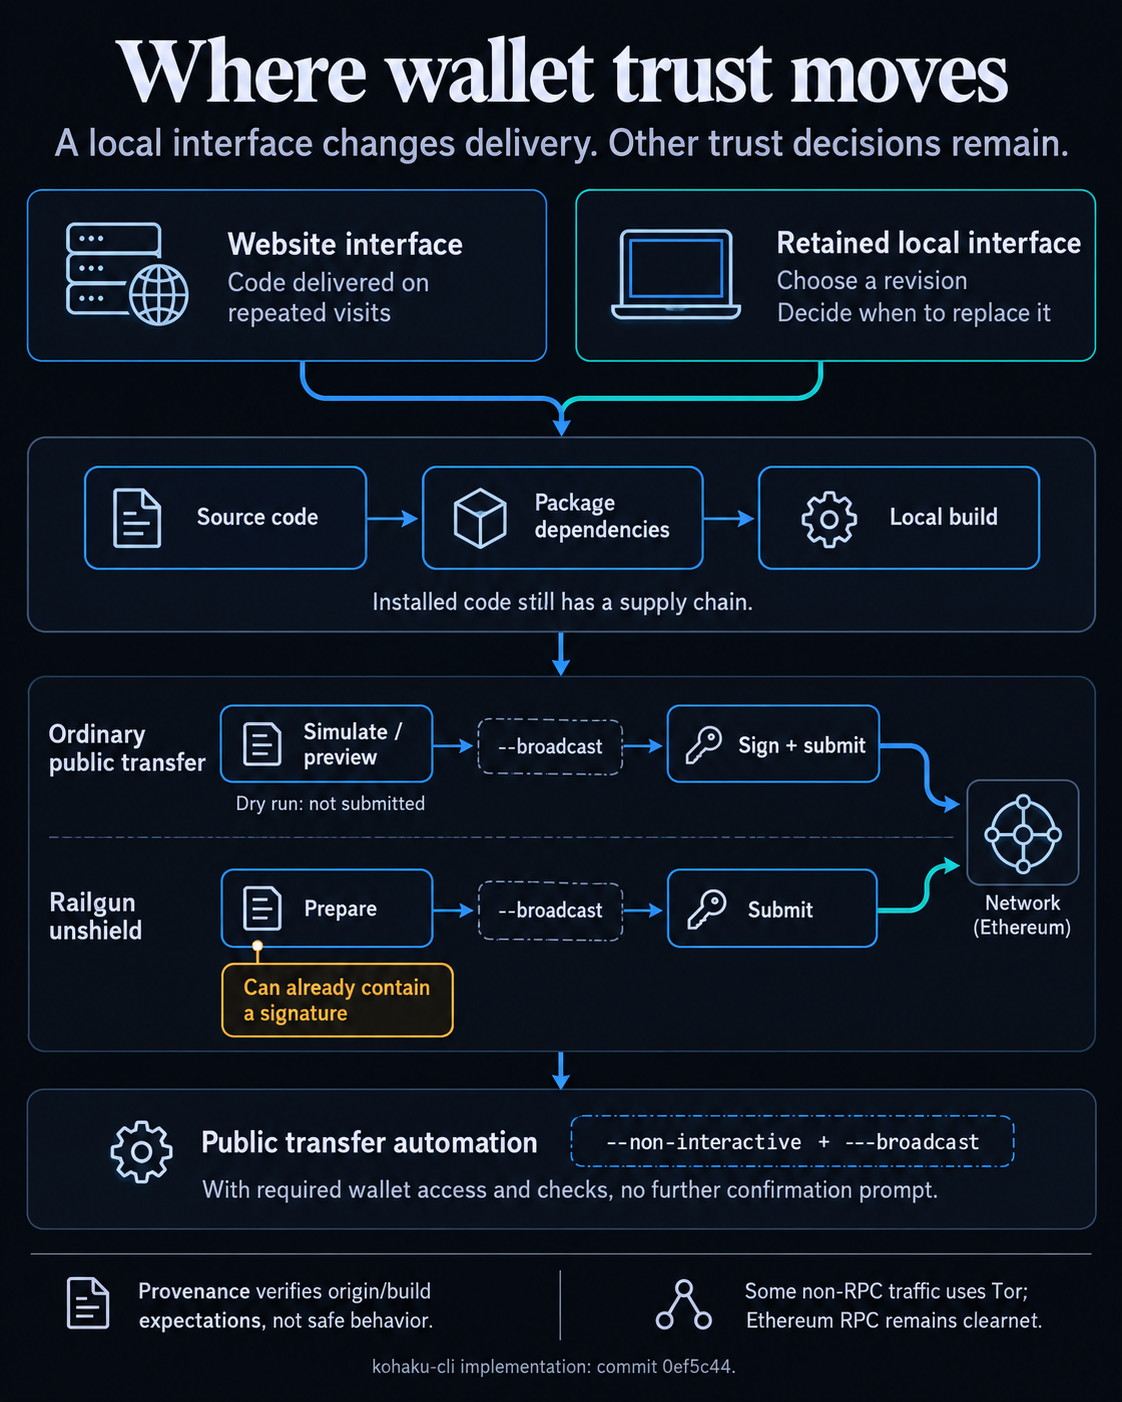
La confirmation humaine constitue un autre choix distinct. Dans le chemin de transfert public examiné, un appelant correctement configuré et disposant de l'accès au portefeuille peut utiliser --non-interactive avec --broadcast pour soumettre sans invite de confirmation supplémentaire. Le déverrouillage du portefeuille, les paramètres requis, la correspondance de chaîne et les contrôles de simulation s'appliquent toujours. Cette capacité concerne les scripts et les agents ; elle ne révèle pas si Buterin utilise des paiements sans surveillance.
Le README décrit une graine chiffrée sur disque et des fichiers de mot de passe à accès restreint au propriétaire pour l'automatisation POSIX. Ces mesures régissent les secrets stockés et la manière dont un processus y accède. Elles n'établissent pas, à elles seules, une limite de dépense indépendante ni une politique de destinataires une fois que le processus peut utiliser le signataire.
CryptoSlate a déjà couvert le problème des autorisations de portefeuille pour l'IA locale. Le contrôle de la livraison ajoute une autre dimension : un utilisateur peut conserver une révision choisie de l'interface, tandis que ce code fonctionne dans les limites de l'autorité de signature et de soumission qu'il reçoit.
La provenance vérifie l'origine, avec une question distincte sur le comportement
La provenance logicielle offre un moyen d'examiner plus rigoureusement le volet livraison. Elle enregistre d'où provient un artefact et comment il a été construit. La norme de vérification SLSA décrit la vérification d'une signature de provenance, la correspondance avec l'empreinte numérique de l'artefact, la reconnaissance d'un constructeur de confiance, ainsi que la comparaison de la source et des paramètres de construction déclarés avec les valeurs attendues.
Ces contrôles peuvent aider à distinguer une construction attendue d'un artefact substitué ou d'une source de construction non voulue. Ils dépendent néanmoins des constructeurs et des attentes relatives aux sources que le vérificateur juge dignes de confiance.
La vérification des dépendances constitue une tâche distincte. SLSA décrit la vérification récursive des dépendances résolues comme une étape supplémentaire facultative. Authentifier l'artefact de premier niveau n'authentifie pas automatiquement chaque élément qu'il contient.
Une origine correcte et un historique de construction fiable peuvent accompagner une logique applicative que l'utilisateur rejetterait tout de même.
La confidentialité du réseau est tout aussi distincte de la livraison de l'application. La documentation de la CLI décrit Tor par défaut pour certains trafics hors RPC, tandis que le RPC Ethereum reste sur la connexion réseau ordinaire. Exécuter l'interface localement ne rend donc pas privées toutes les interactions externes. Les précédents articles sur Kohaku et le RPC vérifié concernaient une autre partie de ce problème de confiance plus large.
L'expérience de Buterin indique une forme concrète de contrôle de l'utilisateur : choisir le code applicatif qui reste sur la machine et décider quand accepter un code de remplacement. Sa valeur dépend de la capacité à étendre ce contrôle à la sélection des dépendances et au signataire.