
Vitalik Buterin verlagert einen Teil seiner Ethereum-Aktivitäten weg von Website-Oberflächen. In seinem Essay vom 31. Oktober sagte der Ethereum-Mitbegründer, er habe für aktuelle IPFS-Content-Hash-Aktualisierungen auf $ENS, dem Namenssystem von Ethereum, ein KI-geschriebenes Kommandozeilenwerkzeug verwendet sowie kohaku-cli, eine Kommandozeilen-Wallet, für viele Zahlungen über Datenschutzprotokolle. Das $ENS-Aktualisierungstool und die Zahlungs-Wallet waren getrennte Werkzeuge.
Sein Einwand geht über die Unübersichtlichkeit des Bildschirms hinaus. Eine Website kann bei jeder Rückkehr eines Nutzers erneut Anwendungscode ausliefern, wodurch der Nutzer jedes Mal von dem abhängig bleibt, was der Server bereitstellt. Eine lokal installierte Anwendung kann diese wiederholte Auslieferung und das damit verbundene Risiko verringern. Zugleich verlagert sie eine folgenreiche Entscheidung auf den Nutzer: welche Softwareversion installiert, beibehalten und irgendwann ersetzt wird.
Die von ihm verlinkte Wallet macht den Zielkonflikt konkret. Ihre Dokumentation warnt, dass die CLI ungeprüft ist, sich in aktiver Entwicklung befindet und mit KI-Unterstützung geschrieben wurde. Sie rät Nutzern, das Mainnet zu meiden, sofern sie nicht verstehen, was sie tun, und die Möglichkeit eines katastrophalen Geldverlusts kennen.
Die Kontrolle über eine heruntergeladene Oberfläche ist wichtig, weil der akzeptierte Code zwischen einer Zahlungsanweisung und der Signatur steht, die sie autorisiert. Die Entscheidung, wann sich dieser Code ändert, kann ein wiederkehrendes Risiko verringern, während Abhängigkeiten und Signaturzugriff bestimmen, was die installierte Software tun kann.
Eine Kopie verändert die Entscheidung über die Auslieferung
Der praktische Gewinn liegt in der Möglichkeit, eine ausgewählte Anwendungsversion zu behalten, statt bei jedem Besuch die Website-Oberfläche erneut zu beziehen. Die Annahme einer Ersatzversion schafft eine weitere Entscheidung über die Auslieferung. Bei diesem Weg über den Quellcode betrifft diese Entscheidung auch den Satz an Abhängigkeiten und die Werkzeuge, die den Quellcode in ausführbare Software umwandeln. Ein vertrauter Projektname allein beschreibt nicht den gesamten Code, den man akzeptiert.
Kohaku-cli verarbeitet öffentliche Ethereum-Konten sowie private Guthaben bei Tornado Cash, Railgun und Privacy Pools V1. Es handelt sich um eine bestimmte Wallet-Anwendung, die sich vom breiteren Kohaku-Toolkit mit wiederverwendbaren Protokollbibliotheken und Wallet-Infrastruktur unterscheidet. Seine Warnung sollte auf dieser Anwendungsebene gelesen werden und nicht als Prüfurteil über jede Komponente oder jedes Protokoll, das sie verwendet.
Der dokumentierte Installationsweg zeigt außerdem, was „lokal“ bedeutet. Die Anleitung des Projekts sieht vor, Abhängigkeiten mit npm install zu installieren, die Anwendung mit npm run build zu bauen und einen lokalen Launcher zu starten. Bei Commit 0ef5c44 beschreiben Dokumentation, Manifest, Lockfile und Implementierung dieselbe Anwendungsversion. Das Manifest nennt Version 0.1.0 und verlangt Node.js 22 oder neuer. Buterins Bericht nennt nicht, welche Version er installiert hat.
Das Manifest legt die Versionen der direkten Abhängigkeiten fest, darunter viem und mehrere Kohaku-Pakete. Außerdem fixiert es eine separate Git-Abhängigkeit kohaku-artifacts auf einen Commit. Das zugehörige Lockfile verzeichnet aufgelöste Registry-Pakete und Integritäts-Hashes. Die Anwendung hat also eine Software-Lieferkette, auch wenn ihre Oberfläche auf dem Rechner des Nutzers läuft.
Die Vorbereitung kann bereits eine Signatur umfassen
Die Pfade für öffentliche Überweisungen und das Railgun-Unshield in kohaku-cli zeigen, warum eine Pause vor der Übermittlung Unterschiedliches bedeuten kann. Ein gewöhnlicher Probelauf einer öffentlichen Überweisung kehrt zurück, ohne die Transaktion zu senden; ein vorbereitetes Railgun-Unshield kann bereits eine Signatur enthalten.
Bei einer gewöhnlichen, nicht gebündelten öffentlichen Überweisung simuliert die Transferimplementierung die Transaktion und gibt die Ausgabe des Probelaufs ohne Übermittlung zurück. Der Sendepfad benötigt den privaten Schlüssel des Absenders, erstellt einen lokalen Wallet-Client und sendet die Transaktion. Der Code des Wallet-Clients leitet das Signierkonto aus diesem privaten Schlüssel ab.
Private Vorgänge bringen eine zusätzliche Besonderheit mit sich. Der Unshield-Befehl kann eine vorbereitete Railgun-UserOperation ausgeben, die bereits signiert ist, selbst wenn das Senden zurückgehalten wird. Eine UserOperation ist eine Nutzlast für eine Kontooperation, die kompatible Werkzeuge übermitteln können. Die separate Sendeimplementierung erwartet eine signierte Operation und schickt sie dann über einen Pimlico-Bundler.
Auf diesem Pfad kann das Zurückhalten der Übermittlung trotzdem bedeuten, dass eine signierte Operation bereit liegt, die kompatible Werkzeuge später übermitteln können. Das Ergebnis als „vorbereitet“ zu bezeichnen, heißt daher nicht, dass es in jedem Fall unsigniert ist. Software, die eine Autorisierung erstellen könnte, Software, die sie signieren könnte, und Software, die sie übermitteln könnte, müssen als getrennte Quellen von Befugnissen bewertet werden, selbst wenn ein einziges CLI sie koordiniert.
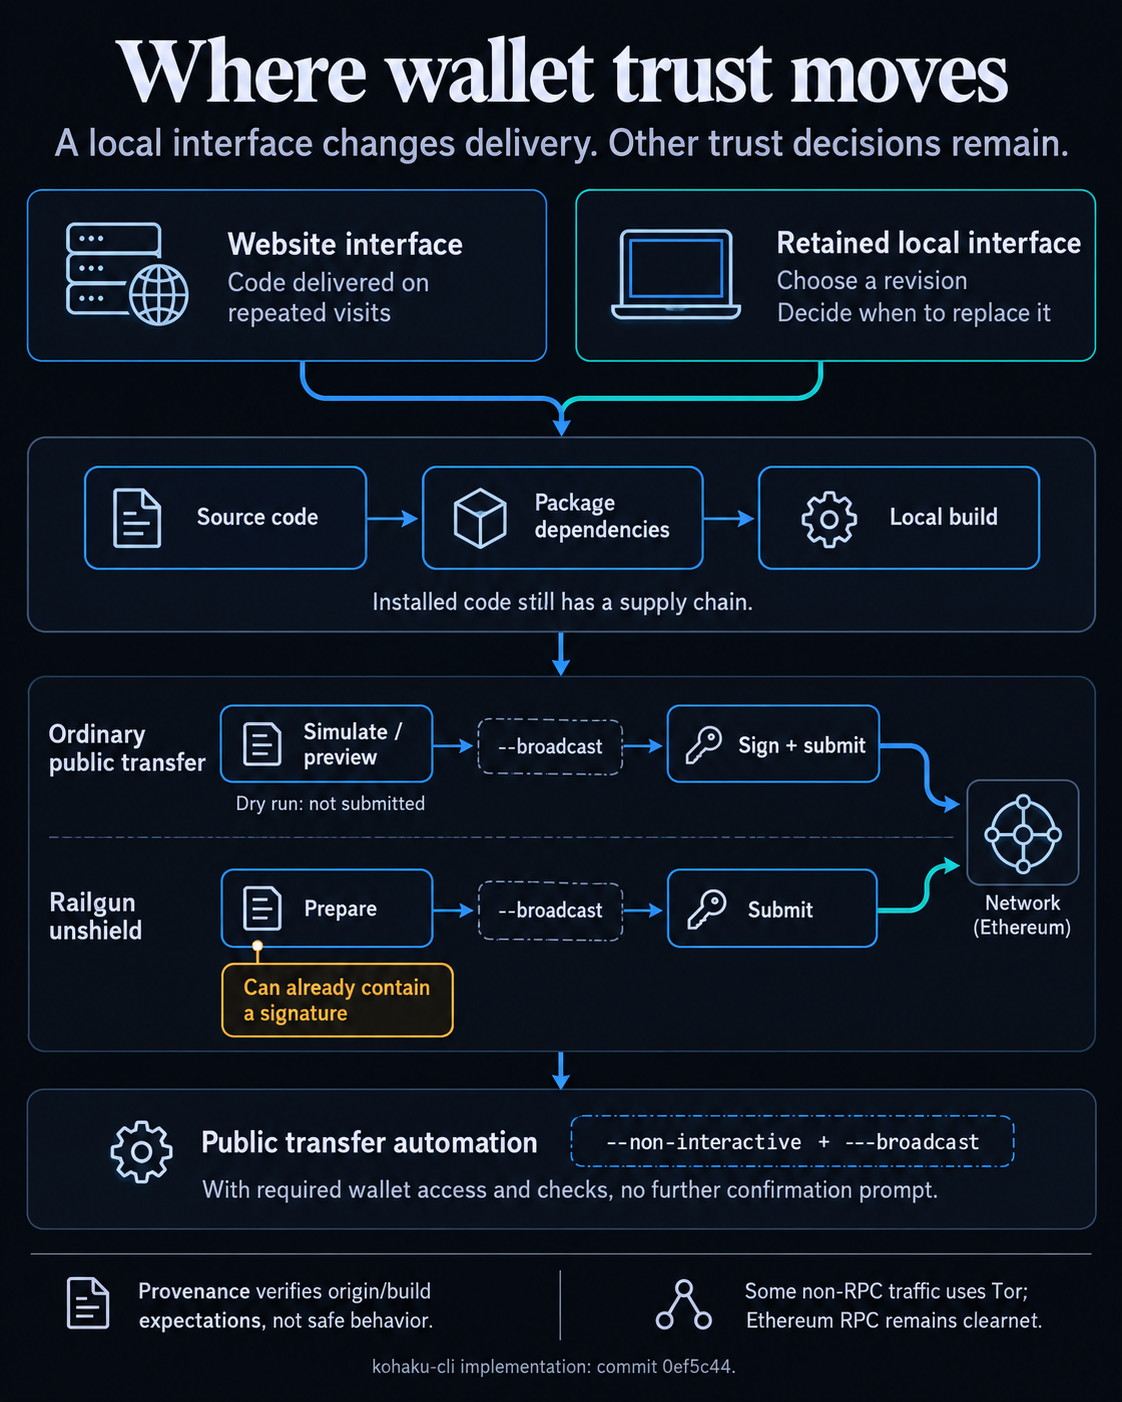
Die menschliche Bestätigung ist eine weitere, eigenständige Wahl. Im untersuchten Pfad für öffentliche Überweisungen kann ein passend konfigurierter Aufrufer mit Wallet-Zugriff --non-interactive zusammen mit --broadcast verwenden, um ohne weitere Bestätigungsabfrage zu senden. Das Entsperren der Wallet, erforderliche Parameter, die Übereinstimmung der Chain und Simulationsprüfungen gelten weiterhin. Diese Fähigkeit ist für Skripte und Agenten relevant; sie zeigt nicht, ob Buterin unbeaufsichtigte Zahlungen nutzt.
Die README beschreibt einen verschlüsselten Seed auf der Festplatte und passwortdateien mit Zugriffsbeschränkung für den Besitzer für POSIX-Automatisierung. Diese Maßnahmen regeln gespeicherte Geheimnisse und die Art, wie ein Prozess Zugriff darauf erhält. Sie begründen für sich genommen jedoch kein unabhängiges Ausgabelimit und keine Empfängerrichtlinie, sobald der Prozess den Signer nutzen kann.
CryptoSlate hat bereits über das Problem der Wallet-Berechtigungen bei lokaler KI berichtet. Die Kontrolle über die Auslieferung fügt eine weitere Dimension hinzu: Ein Nutzer kann eine gewählte Revision der Benutzeroberfläche behalten, während dieser Code innerhalb der Signier- und Übermittlungsbefugnisse arbeitet, die er erhält.
Provenienz prüft die Herkunft, mit einer eigenen Frage nach dem Verhalten
Die Provenienz von Software bietet eine Möglichkeit, die Auslieferungsseite genauer zu untersuchen. Sie erfasst, woher ein Artefakt stammt und wie es erstellt wurde. Der Verifizierungsstandard SLSA beschreibt die Prüfung einer Provenienzsignatur, den Abgleich des Digests des Artefakts, die Anerkennung eines vertrauenswürdigen Builders und den Vergleich der angegebenen Quelle und Build-Parameter mit erwarteten Werten.
Diese Prüfungen können helfen, einen erwarteten Build von einem ausgetauschten Artefakt oder einer unbeabsichtigten Build-Quelle zu unterscheiden. Sie hängen jedoch davon ab, welchen Buildern und Quellerwartungen der Prüfer vertraut.
Die Prüfung von Abhängigkeiten bleibt eine eigene Aufgabe. SLSA beschreibt die rekursive Verifizierung aufgelöster Abhängigkeiten als optionalen zusätzlichen Schritt. Die Authentifizierung des obersten Artefakts authentifiziert nicht automatisch jede Eingabe, die er verwendet.
Korrekte Herkunft und Build-Historie können Anwendungslogik begleiten, die der Nutzer dennoch ablehnen würde.
Die Netzwerkprivatsphäre ist von der Auslieferung der Anwendung ähnlich getrennt. Die CLI-Dokumentation beschreibt, dass Tor standardmäßig für bestimmten Nicht-RPC-Verkehr verwendet wird, während Ethereum-RPC über die gewöhnliche Netzwerkverbindung läuft. Das lokale Ausführen der Oberfläche macht daher nicht jede externe Interaktion privat. Frühere Berichte über Kohaku und verifiziertes RPC betrafen einen anderen Teil dieses breiteren Vertrauensproblems.
Buterins Experiment verweist auf eine konkrete Form der Nutzerkontrolle: die Wahl des Anwendungscodes, der auf dem Gerät bleibt, und die Entscheidung, wann ersetzender Code akzeptiert wird. Sein Wert hängt davon ab, ob diese Kontrolle bis zur Abhängigkeitsauswahl und zum Signer durchgehalten wird.