
Vitalik Buterin está trasladando parte de su actividad en Ethereum fuera de las interfaces web. En su ensayo del 31 de octubre, el cofundador de Ethereum dijo que había utilizado una herramienta de línea de comandos escrita con IA para actualizaciones recientes de hashes de contenido en IPFS en $ENS, el sistema de nombres de Ethereum, y kohaku-cli, una billetera de línea de comandos, para muchos pagos a través de protocolos de privacidad. El actualizador de $ENS y la billetera de pagos eran herramientas separadas.
Su objeción va más allá del desorden visual de la pantalla. Un sitio web puede volver a entregar código de aplicación cada vez que alguien regresa, lo que deja al usuario dependiendo de lo que el servidor suministra en cada ocasión. Mantener una aplicación local puede reducir esa exposición por entregas repetidas. También traslada al usuario una decisión de peso: qué revisión del software instalar, conservar y, finalmente, reemplazar.
La billetera que él enlazó hace concreto ese equilibrio. Su documentación advierte que la CLI no está auditada, está en desarrollo activo y fue escrita con asistencia de IA. Indica a los usuarios que eviten la red principal (mainnet) a menos que comprendan lo que hacen y la posibilidad de una pérdida catastrófica de fondos.
El control sobre una interfaz descargada importa porque el código aceptado se sitúa entre una instrucción de pago y la firma que la autoriza. Elegir cuándo cambia ese código puede reducir una exposición recurrente, mientras que sus dependencias y el acceso a la firma determinan lo que el software instalado puede hacer.
Conservar una copia cambia la decisión sobre la entrega
La ventaja práctica es la capacidad de conservar una revisión elegida de la aplicación en lugar de obtener de nuevo la interfaz web en cada visita. Aceptar una revisión de reemplazo crea otra decisión sobre la entrega. En esta ruta de compilación desde el código fuente, esa decisión también involucra el conjunto de dependencias y las herramientas que convierten el código fuente en software ejecutable. El nombre de un proyecto conocido, por sí solo, no describe todo el código que se acepta.
Kohaku-cli gestiona cuentas públicas de Ethereum y saldos privados en Tornado Cash, Railgun y Privacy Pools V1. Es una aplicación de billetera concreta, distinta del conjunto más amplio de Kohaku, que reúne bibliotecas reutilizables de protocolos e infraestructura de billeteras. Su advertencia debe leerse a nivel de esa aplicación, y no como un veredicto de auditoría sobre cada componente o protocolo que utiliza.
La ruta de instalación documentada también muestra lo que implica «local». Las instrucciones del proyecto indican instalar las dependencias con npm install, compilar la aplicación con npm run build y ejecutar un lanzador local. En el commit 0ef5c44, la documentación, el manifiesto, el archivo de bloqueo y la implementación describen la misma revisión de la aplicación. Su manifiesto identifica la versión 0.1.0 y requiere Node.js 22 o posterior. La cuenta de Buterin no identifica la revisión que instaló.
El manifiesto fija las versiones de las dependencias directas, incluidos viem y varios paquetes de Kohaku. También fija una dependencia Git separada, kohaku-artifacts, a un commit. El archivo de bloqueo correspondiente registra los paquetes resueltos del registro y sus hashes de integridad. Por tanto, la aplicación tiene una cadena de suministro de software aunque su interfaz se ejecute en la máquina del usuario.
La preparación ya puede implicar una firma
Las rutas de transferencia pública y de unshield de Railgun en Kohaku-cli muestran por qué una pausa antes del envío puede significar cosas distintas. Una simulación ordinaria de transferencia pública regresa sin enviar la transacción; un unshield de Railgun preparado puede contener ya una firma.
Para una transferencia pública ordinaria, no agrupada, la implementación de la transferencia simula la transacción y devuelve la salida de la simulación sin enviarla. La ruta de difusión requiere la clave privada del remitente, construye un cliente de billetera local y envía la transacción. El código del cliente de billetera deriva su cuenta de firma a partir de esa clave privada.
Las operaciones privadas añaden un matiz adicional. El comando de unshield puede generar una UserOperation de Railgun preparada que ya está firmada, aun cuando se retenga la difusión. Una UserOperation es una carga útil de operación de cuenta que herramientas compatibles pueden enviar. La implementación de difusión separada espera una operación firmada y luego la envía a través de un bundler de Pimlico.
En esa ruta, retener el envío todavía puede dejar una operación firmada lista para que herramientas compatibles la envíen más tarde. Llamar «preparado» al resultado, por tanto, no equivale a decir que no esté firmado en todos los casos. El software que puede construir una autorización, el que puede firmarla y el que puede enviarla deben evaluarse como fuentes de autoridad distintas, aunque una sola CLI coordine todos ellos.
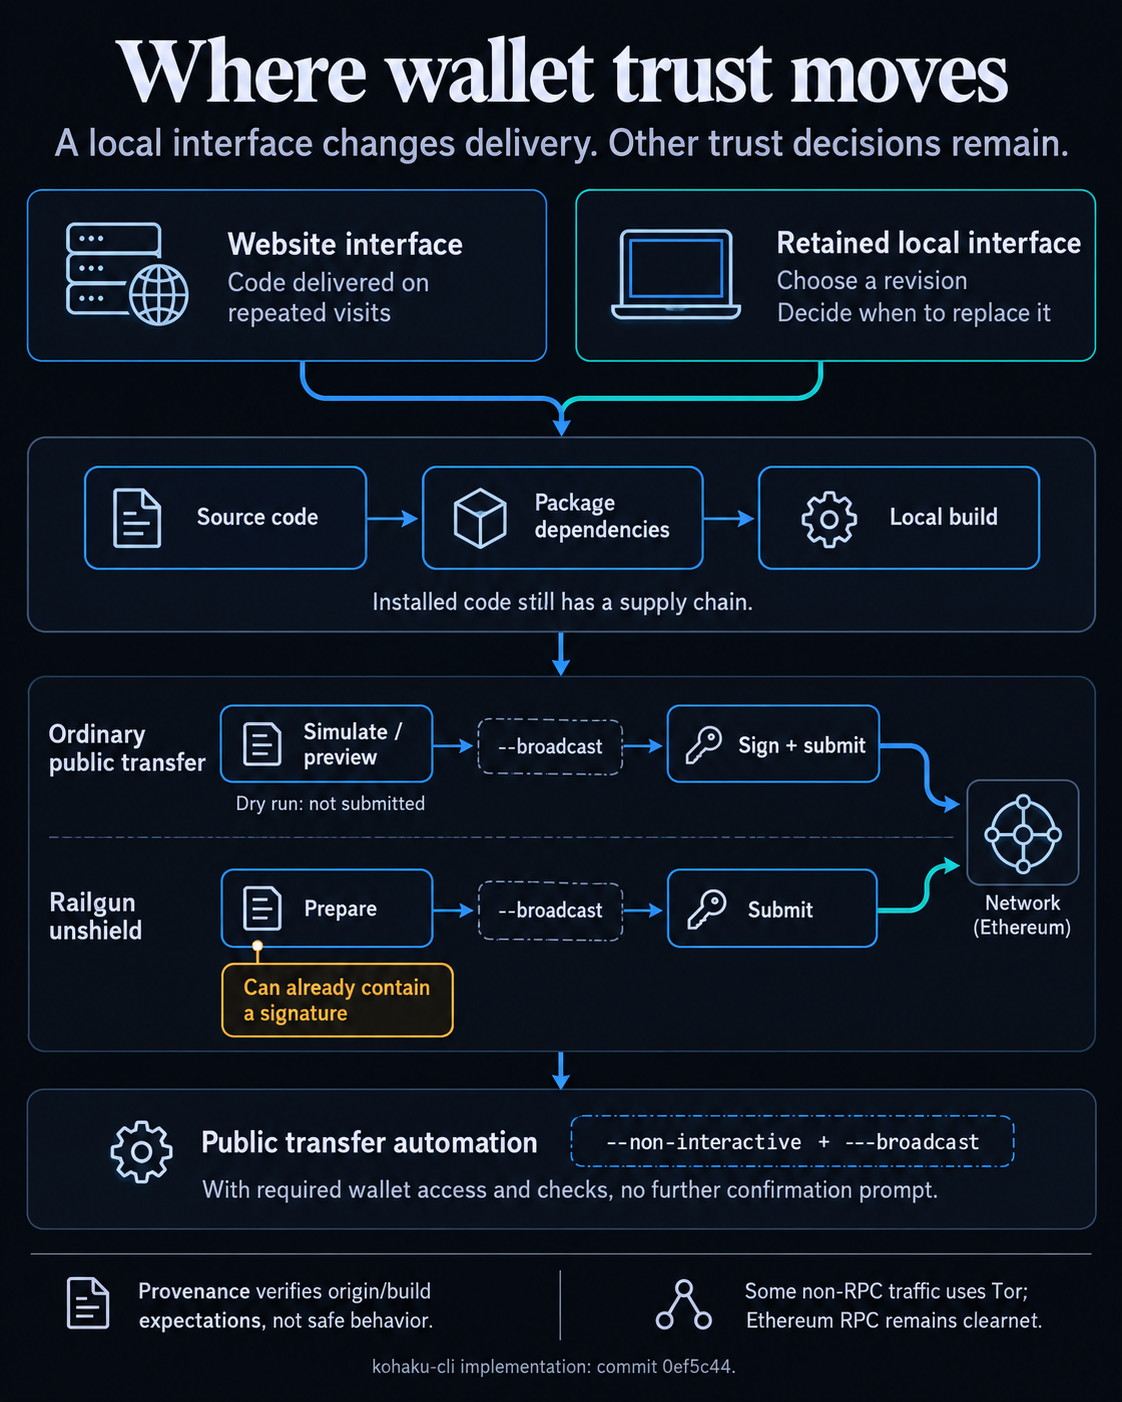
La confirmación humana es otra decisión separada. En la ruta de transferencia pública revisada, un llamador configurado adecuadamente con acceso a la billetera puede usar --non-interactive junto con --broadcast para enviar sin una confirmación adicional. Siguen aplicándose el desbloqueo de la billetera, los parámetros obligatorios, la coincidencia de cadena y las comprobaciones de simulación. Esta capacidad es relevante para scripts y agentes; no revela si Buterin usa pagos desatendidos.
El README describe una semilla cifrada en disco y archivos de contraseña restringidos al propietario para la automatización POSIX. Estas medidas regulan los secretos almacenados y la forma en que un proceso obtiene acceso a ellos. Por sí solas, no establecen un límite de gasto independiente ni una política de destinatarios una vez que el proceso puede usar el firmante.
CryptoSlate ya había tratado el problema de los permisos de cartera en la IA local. El control de la entrega añade otra dimensión: un usuario puede conservar una revisión elegida de la interfaz, mientras que ese código opera dentro de la autoridad de firma y envío que reciba.
La procedencia verifica el origen, con una pregunta aparte sobre el comportamiento
La procedencia del software ofrece una forma de examinar con más rigor el lado de la entrega. Registra de dónde procede un artefacto y cómo se construyó. El estándar de verificación SLSA describe la comprobación de la firma de procedencia, la coincidencia con el resumen criptográfico del artefacto, el reconocimiento de un constructor de confianza y la comparación del origen y los parámetros de compilación declarados con los valores esperados.
Estas comprobaciones pueden ayudar a distinguir una compilación esperada de un artefacto sustituido o de una fuente de compilación no prevista. Aun así, dependen de qué constructores y expectativas sobre el origen confíe el verificador.
La verificación de dependencias es una tarea aparte. SLSA describe la verificación recursiva de las dependencias resueltas como un paso adicional opcional. Autenticar el artefacto de nivel superior no autentica automáticamente cada una de sus entradas.
Un origen y un historial de compilación correctos pueden acompañar una lógica de aplicación que el usuario aun así rechazaría.
La privacidad de red también es independiente de la entrega de la aplicación. La documentación de la CLI describe que Tor se usa por defecto para determinado tráfico que no es RPC, mientras que el RPC de Ethereum permanece en la conexión de red ordinaria. Ejecutar la interfaz localmente no hace, por tanto, privada cada interacción externa. La cobertura previa sobre Kohaku y el RPC verificado se refería a otra parte de este problema más amplio de confianza.
El experimento de Buterin apunta a una forma concreta de control del usuario: elegir el código de aplicación que permanece en la máquina y decidir cuándo aceptar código de reemplazo. Su valor depende de que ese control llegue hasta la selección de dependencias y el firmante.