
Bitcoinのライトニング決済ネットワーク向けソフトウェアであるCore Lightningの公表された欠陥により、悪意のあるアナウンスメントがディスクに残っている限り、アップグレード後であってもノードが再起動時にクラッシュし続ける可能性があります。
研究者Nishant Bansalの10月24日の開示では、v25.02からv26.04までのバージョンが影響を受けると特定されています。アナウンスメントが保存されると、再起動のたびに同じトリガーが再読み込みされます。Bansalは、ノードを復旧させるには運用者が問題のレコードを手動で削除する必要があると述べています。
Bitcoin Optechは10月30日にこの問題を取り上げましたが、予防的なパッチは数か月前に提供されています。Core LightningはPR #9082を4月24日にマージし、修正をv26.04.1として4月25日に出荷しました。10月の開示が説明している欠陥は、予防的な修正が4月から利用可能だったものです。
パッチが保存されたトリガーを解消しない理由
チャネルアナウンスメントは、ライトニングのルーティンググラフにおける接続について、ノードに知らせるものです。今回のケースでは、アナウンスメントが、以前は未知だった同じノードを両端として指定していました。脆弱なソフトウェアはこれを受け入れ、ルーティンググラフに読み込む前に、gossip_storeとしてディスク上に書き込みました。
その後グラフは、そのノードを2回挿入しようとしました。重複を防ぐための安全機構が、これらのアナウンスメントを処理するコンポーネントであるgossipdを中断させ、Core Lightningはこの失敗をノード全体にとって致命的なものとして扱いました。
パッチは、アナウンスメントを受け入れる前に、エンドポイントの順序を確認します。最初のノードIDが2番目のノードIDより厳密に小さいことを要求するため、同一のIDも拒否されます。これにより、不正な入力が受け入れられて保存されることを防ぎます。
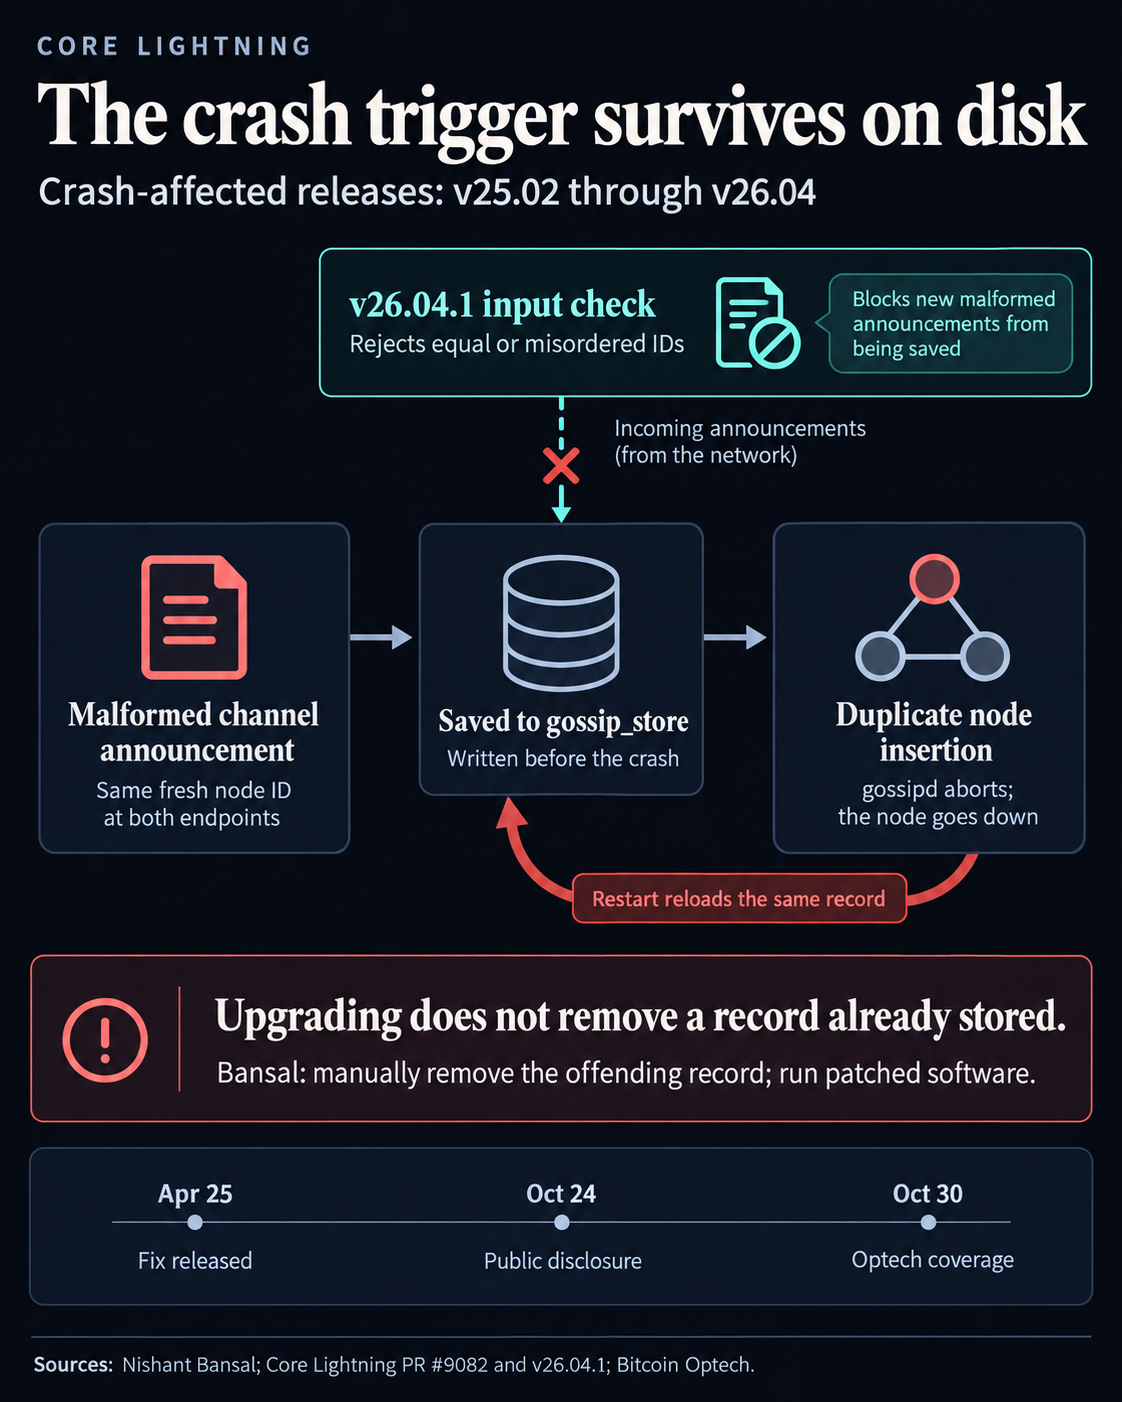
新しい検証チェックは、受信するアナウンスメントに適用されます。起動時には、gossip_storeにすでに保存されているレコードが依然として読み込まれ、アップグレードしてもクラッシュ前に保存された悪意のあるレコードは削除されません。
Bansalが求める復旧方法は、悪意のあるレコードをgossip_storeから手動で削除することです。ただし、クリーンアップだけでは、脆弱なインストール環境が再びクラッシュする危険にさらされたままになります。開示によると、攻撃者は、攻撃者が管理する資金提供出力が未使用のままであれば、同じアナウンスメントを再送信できるとされています。
Bitcoin Optechは、v25.02より前のCore Lightningのリリースは、自身がクラッシュすることなくそのようなアナウンスメントを受け入れて中継できた可能性があると指摘しています。そのため、攻撃者は脆弱なすべてのノードと直接接続する必要はありませんでした。
今すぐアップグレードを選ぶ運用者にとって、v26.04.1はこの欠陥に対する最初の修正版です。11月2日時点で、プロジェクトの最新リリースは10月7日に公開されたv26.06.9であり、メンテナーは強く導入を推奨しています。
ダウンタイムには、サービスが利用できなくなること以上の決済監視上のリスクがあります。Bansalは、オフラインのノードでは、失効したチャネル状態や、期限前に請求しなければならない期限付きの支払いの請求をチェーン上で監視できないと警告しています。こうした事象を見逃すと、資金が危険にさらされるおそれがあります。