
Une faille divulguée dans Core Lightning, logiciel du réseau de paiement Lightning de Bitcoin, peut faire planter un nœud au redémarrage même après une mise à jour, car l'annonce malveillante qui l'a déclenchée reste sur le disque.
Le chercheur Nishant Bansal, dans sa divulgation du 24 octobre, identifie les versions v25.02 à v26.04 comme vulnérables. Une fois l'annonce sauvegardée, le redémarrage recharge le même déclencheur. Bansal affirme que l'opérateur doit supprimer manuellement l'enregistrement fautif pour rétablir le nœud.
Bitcoin Optech a signalé le problème le 30 octobre, mais le correctif préventif date de plusieurs mois. Core Lightning a fusionné la PR #9082 le 24 avril et livré le correctif dans la version v26.04.1 le 25 avril. La divulgation d'octobre explique une faille dont le correctif préventif était disponible depuis avril.
Pourquoi le correctif ne supprime pas un déclencheur stocké
Les annonces de canaux informent les nœuds des connexions dans le graphe de routage Lightning. Dans ce cas, une annonce désignait le même nœud, jusqu'alors inconnu, comme ses deux extrémités. Le logiciel vulnérable l'a acceptée et l'a écrite sur son gossip_store sur disque avant de la charger dans le graphe de routage.
Le graphe a ensuite tenté d'insérer ce nœud deux fois. Une protection contre les doublons a fait échouer gossipd, le composant qui traite ces annonces, et Core Lightning a traité cet échec comme fatal pour l'ensemble du nœud.
Le correctif vérifie l'ordre des extrémités avant d'accepter une annonce. Exiger que le premier identifiant de nœud soit strictement inférieur au second rejette aussi les identifiants égaux. Cela empêche l'acceptation et le stockage de l'entrée malformée.
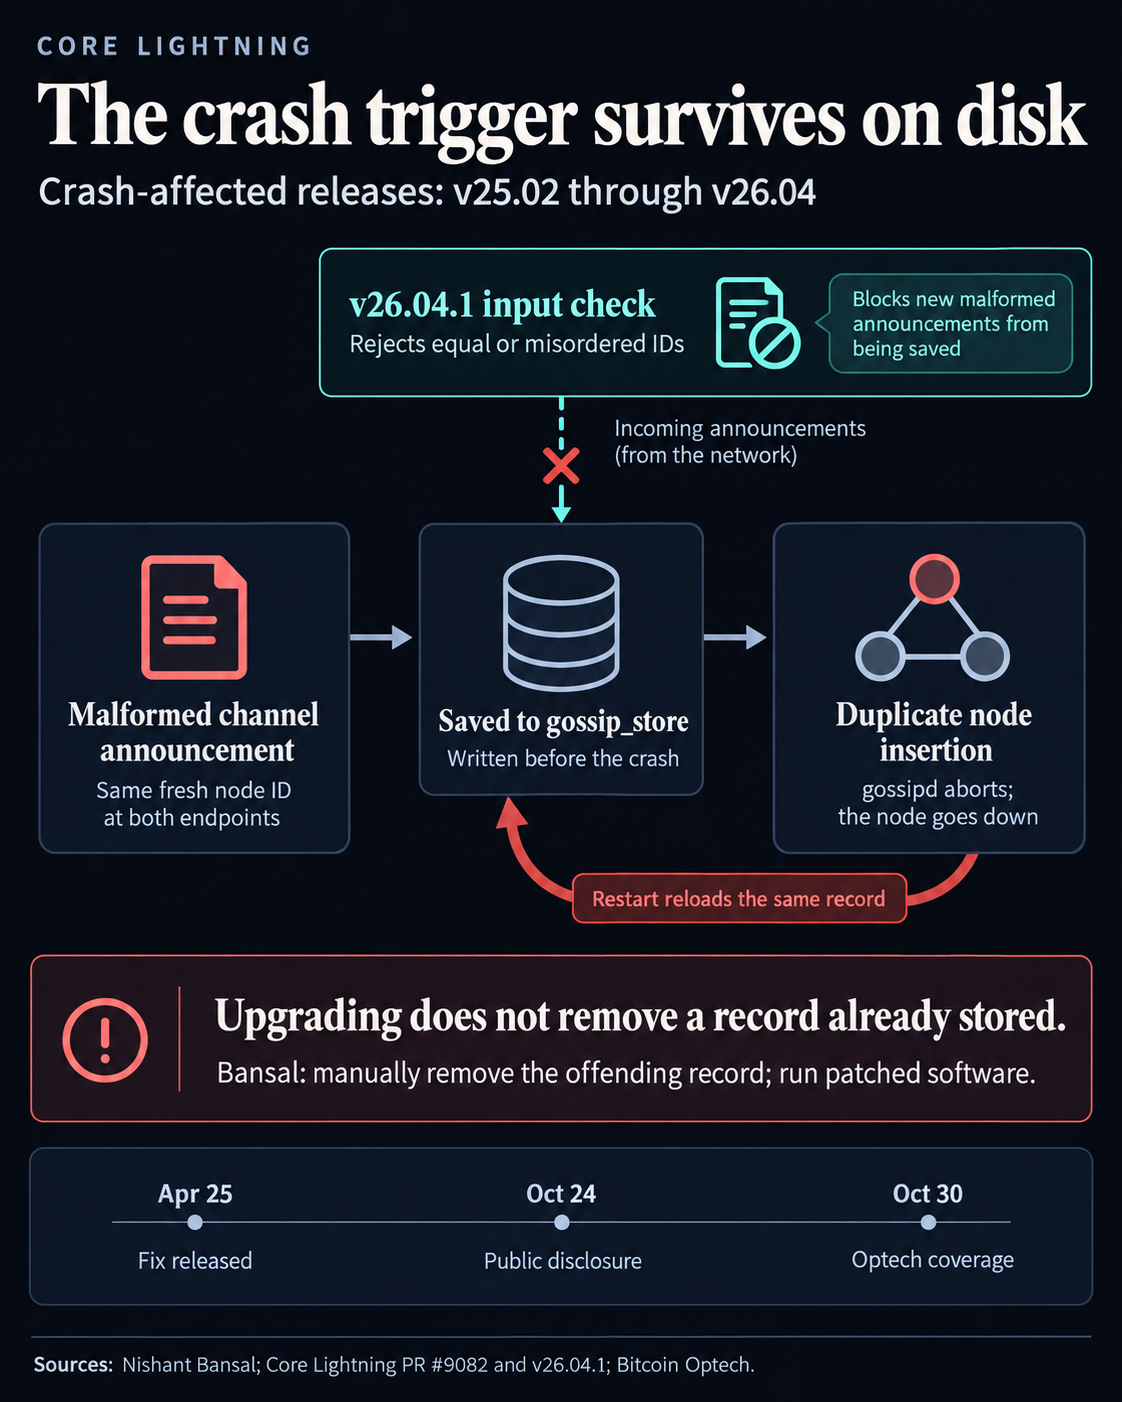
Le nouveau contrôle de validation s'applique aux annonces entrantes. Le démarrage lit toujours les enregistrements déjà présents dans le gossip_store, et la mise à jour ne supprime pas l'enregistrement malveillant sauvegardé avant le plantage.
Bansal exige, pour la récupération, la suppression manuelle de l'enregistrement malveillant du gossip_store. Le nettoyage seul laisse aussi une installation vulnérable exposée à un nouveau plantage : selon la divulgation, un attaquant peut renvoyer la même annonce tant que la sortie de financement qu'il contrôle reste non dépensée.
Bitcoin Optech note que les versions de Core Lightning antérieures à v25.02 pouvaient accepter et relayer de telles annonces sans planter elles-mêmes. Un attaquant n'avait donc pas besoin d'une connexion directe à chaque nœud vulnérable.
Pour les opérateurs qui choisissent une mise à jour maintenant, la version v26.04.1 est la première à corriger ce défaut. Au 2 novembre, la dernière version du projet est la v26.06.9, publiée le 7 octobre, que les responsables recommandent vivement d'installer.
L'indisponibilité présente un risque de surveillance des paiements, au-delà du simple service interrompu. Bansal avertit qu'un nœud hors ligne ne peut pas surveiller la chaîne à la recherche d'un état de canal révoqué ou d'une réclamation de paiement à durée limitée qui doit être effectuée avant expiration. Manquer ces événements peut mettre des fonds en danger.