
Раскрытая уязвимость в Core Lightning, ПО для платёжной сети Lightning на базе Bitcoin, может приводить к тому, что узел продолжает падать при перезапуске даже после обновления, поскольку вредоносное объявление, вызвавшее сбой, остаётся на диске.
В раскрытии исследователя Нишанта Бансала от 24 октября указаны затронутые версии с v25.02 по v26.04. После сохранения объявления перезапуск повторно загружает тот же триггер. По словам Бансала, оператор должен вручную удалить проблемную запись, чтобы восстановить узел.
Bitcoin Optech обратил внимание на проблему 30 октября, однако превентивное исправление появилось несколько месяцев назад. Core Lightning слил PR #9082 24 апреля и выпустил исправление в v26.04.1 25 апреля. Раскрытие от октября описывает уязвимость, для которой превентивное исправление было доступно с апреля.
Почему исправление не устраняет сохранённый триггер
Объявления о каналах сообщают узлам о соединениях в графе маршрутизации Lightning. В данном случае объявление называло один и тот же ранее неизвестный узел обоими конечными точками. Уязвимое ПО принимало его и записывало в gossip_store на диске, прежде чем загрузить в граф маршрутизации.
Затем граф пытался дважды вставить этот узел. Защитный механизм от дубликатов прерывал работу gossipd, компонента, который обрабатывает такие объявления, и Core Lightning воспринимал этот сбой как фатальный для всего узла.
Исправление проверяет порядок конечных точек до принятия объявления. Требование, чтобы первый идентификатор узла был строго меньше второго, также отклоняет равные идентификаторы. Это не даёт некорректным данным быть принятыми и сохранёнными.
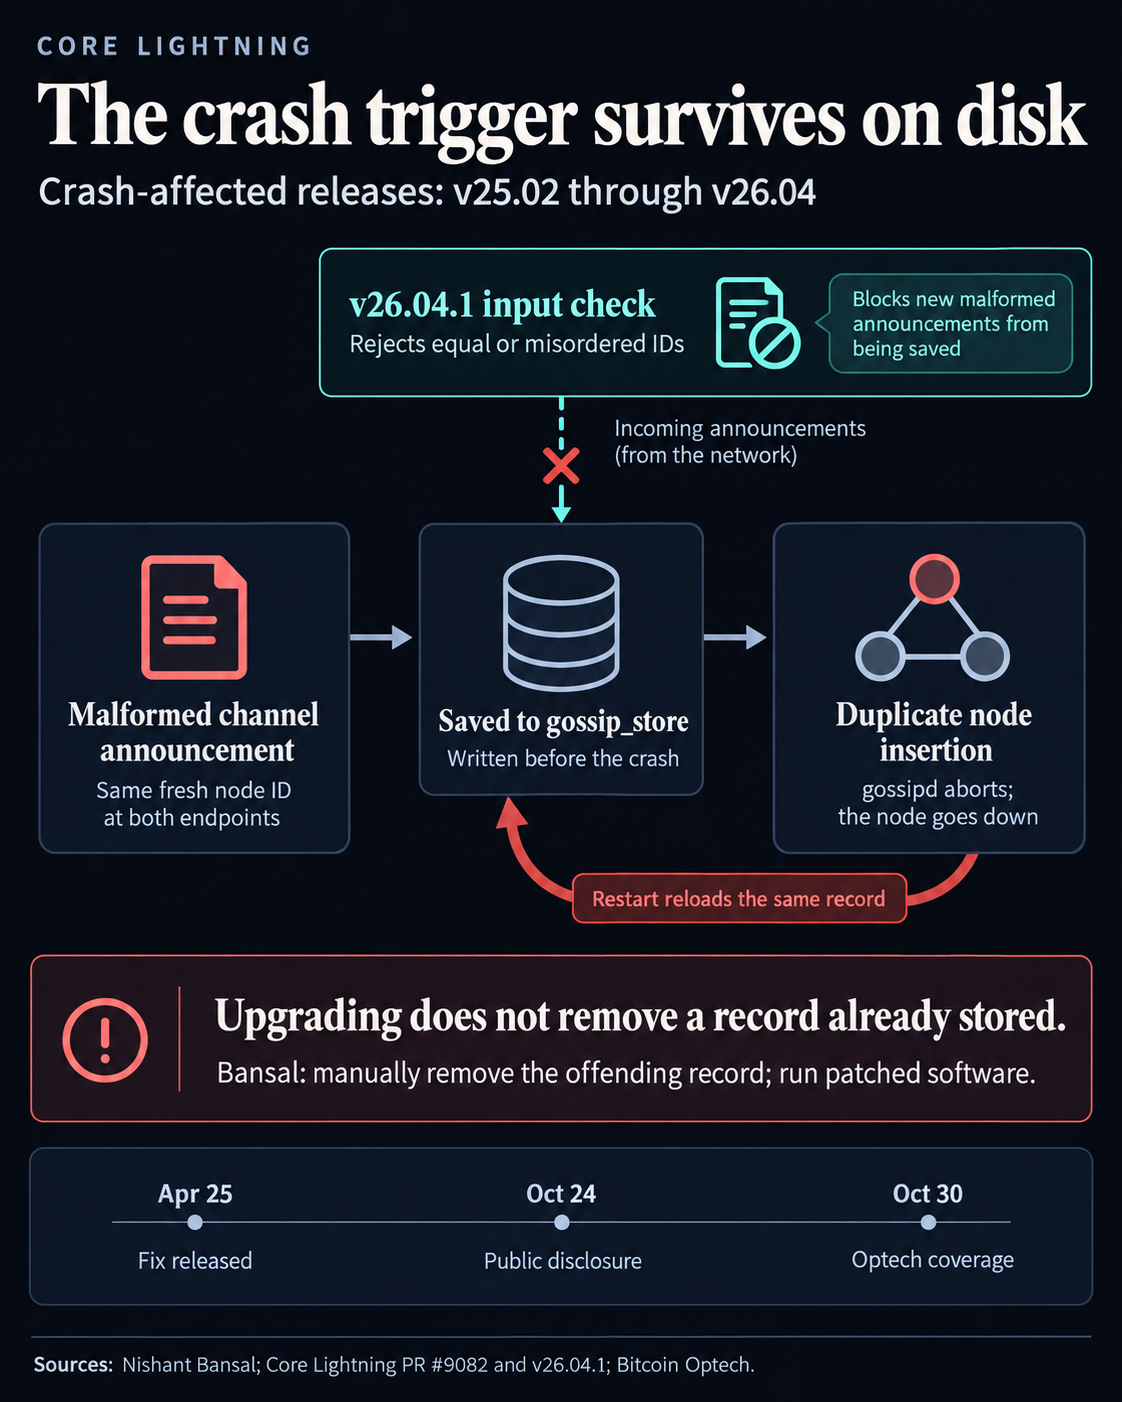
Новая проверка относится к входящим объявлениям. При запуске по-прежнему читаются записи, уже находящиеся в gossip_store, и обновление не удаляет вредоносную запись, сохранённую до сбоя.
Требование Бансала к восстановлению: вручную удалить вредоносную запись из gossip_store. Одной лишь очистки недостаточно: уязвимая установка остаётся открытой для нового сбоя, поскольку, по словам раскрытия, злоумышленник может повторно отправить то же объявление, пока подконтрольный ему выход финансирования не потрачен.
Bitcoin Optech отмечает, что релизы Core Lightning до v25.02 могли принимать и передавать такие объявления, не падая сами. Поэтому злоумышленнику не требовалось прямое соединение с каждым уязвимым узлом.
Для операторов, выбирающих обновление сейчас, v26.04.1 является первым исправлением этого дефекта. По состоянию на 2 ноября последний релиз проекта - v26.06.9, выпущенный 7 октября, который сопровождающие настоятельно рекомендуют установить.
Простой несёт риск для мониторинга платежей помимо недоступности сервиса. Бансал предупреждает, что отключённый узел не может отслеживать в блокчейне отозванное состояние канала или платёжное требование с ограниченным сроком, которое нужно выполнить до истечения срока. Пропуск таких событий может поставить средства под угрозу.