
Una falla divulgada en Core Lightning, software de la red de pagos Lightning de Bitcoin, puede dejar un nodo caído al reiniciarse incluso después de una actualización, porque el anuncio malicioso que la activó permanece en el disco.
La divulgación del investigador Nishant Bansal, del 24 de octubre, identifica las versiones v25.02 a v26.04 como afectadas. Una vez guardado el anuncio, al reiniciar se vuelve a cargar el mismo disparador. Bansal afirma que el operador debe eliminar manualmente el registro ofensivo para restaurar el nodo.
Bitcoin Optech destacó el problema el 30 de octubre, pero el parche preventivo tiene meses de antigüedad. Core Lightning fusionó la PR #9082 el 24 de abril y publicó la corrección en v26.04.1 el 25 de abril. La divulgación de octubre explica una falla cuyo parche preventivo estaba disponible desde abril.
Por qué el parche no elimina un disparador almacenado
Los anuncios de canales informan a los nodos sobre conexiones en el grafo de enrutamiento de Lightning. En este caso, un anuncio nombraba al mismo nodo previamente desconocido como ambos extremos. El software vulnerable lo aceptó y lo escribió en su gossip_store en disco antes de cargarlo en el grafo de enrutamiento.
Luego el grafo intentó insertar ese nodo dos veces. Una salvaguarda contra duplicados abortó gossipd, el componente que maneja estos anuncios, y Core Lightning trató ese fallo como fatal para todo el nodo.
El parche verifica el orden de los extremos antes de aceptar un anuncio. Exigir que el primer ID de nodo sea estrictamente menor que el segundo también rechaza los IDs iguales. Así se evita que la entrada malformada sea aceptada y almacenada.
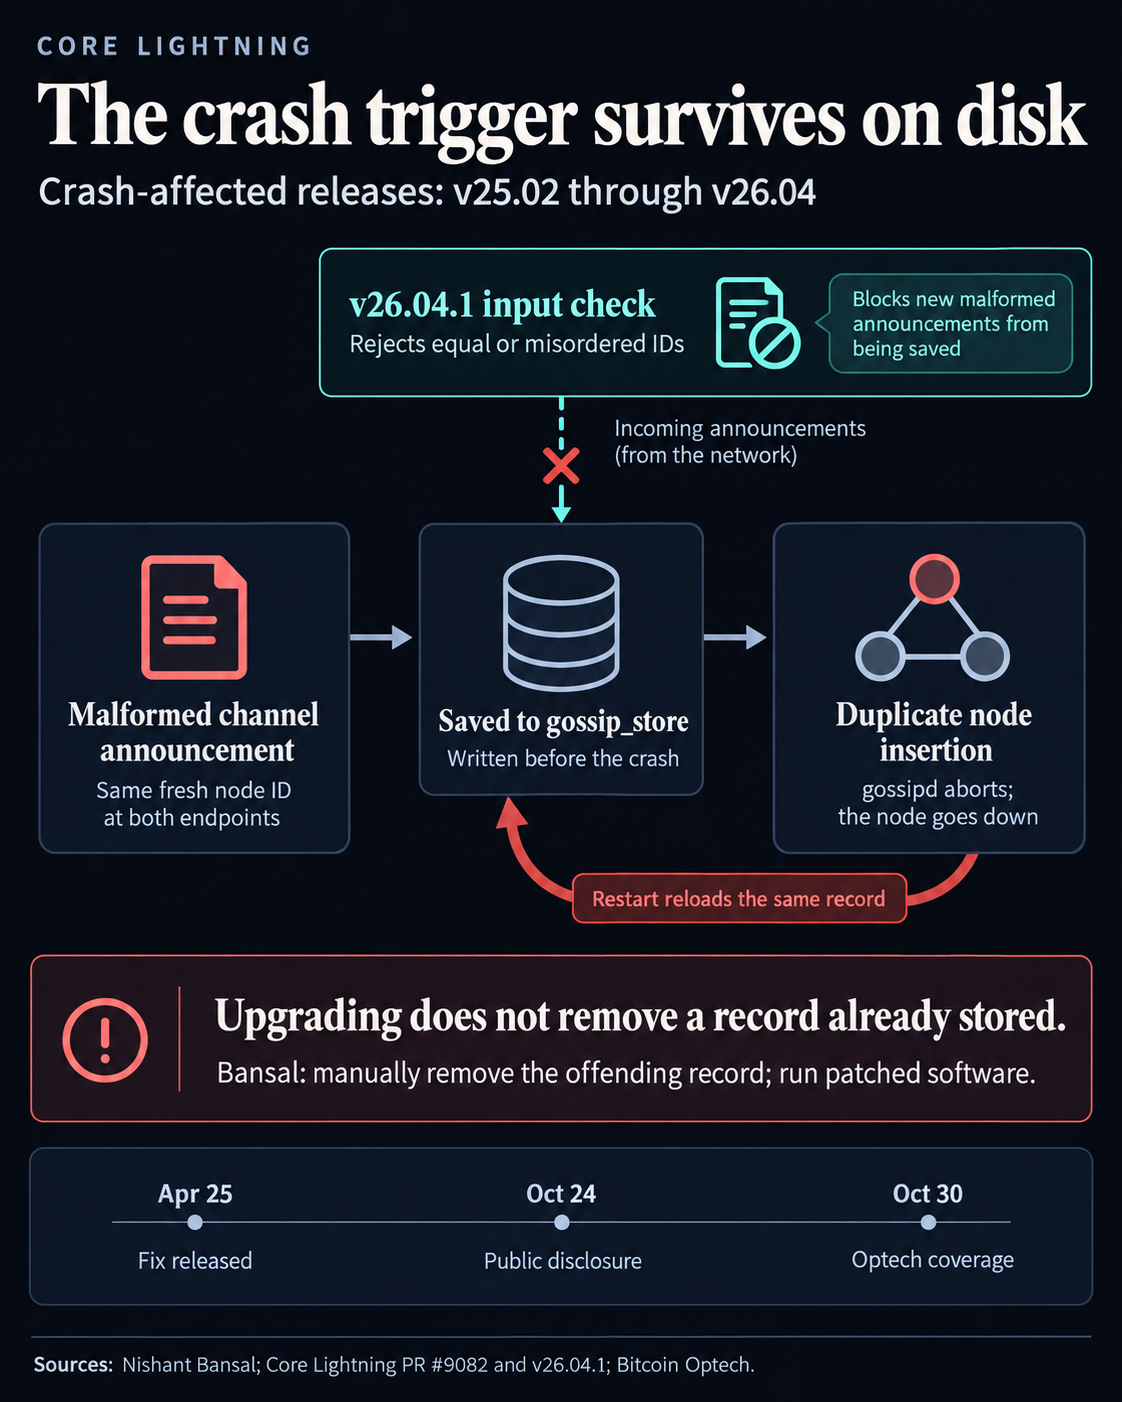
La nueva verificación de validación se aplica a los anuncios entrantes. El arranque sigue leyendo los registros ya presentes en gossip_store, y actualizar no elimina el registro malicioso guardado antes de la caída.
El requisito de recuperación que indica Bansal es eliminar manualmente el registro malicioso de gossip_store. La limpieza por sí sola también deja una instalación vulnerable expuesta a otra caída: la divulgación dice que un atacante puede reenviar el mismo anuncio mientras la salida de financiación controlada por el atacante siga sin gastar.
Bitcoin Optech señala que las versiones de Core Lightning anteriores a v25.02 podían aceptar y retransmitir tales anuncios sin caerse ellas mismas. Por lo tanto, un atacante no necesitaba una conexión directa con cada nodo vulnerable.
Para los operadores que eligen actualizar ahora, v26.04.1 marca la primera corrección de este defecto. Al 2 de noviembre, la última versión del proyecto es v26.06.9, publicada el 7 de octubre, que los mantenedores recomiendan instalar encarecidamente.
El tiempo fuera de servicio conlleva un riesgo de monitoreo de pagos que va más allá de la indisponibilidad del servicio. Bansal advierte que un nodo desconectado no puede vigilar la cadena en busca de un estado de canal revocado ni de un reclamo de pago con plazo que debe hacerse antes de su vencimiento. No detectar esos eventos puede poner en riesgo los fondos.