
Eine offengelegte Schwachstelle in Core Lightning, einer Software für das Lightning-Zahlungsnetzwerk von Bitcoin, kann dazu führen, dass ein Node auch nach einem Upgrade beim Neustart abstürzt, weil die bösartige Ankündigung, die den Absturz ausgelöst hat, auf der Festplatte verbleibt.
Die Offenlegung des Forschers Nishant Bansal vom 24. Oktober nennt die Versionen v25.02 bis v26.04 als betroffen. Sobald die Ankündigung gespeichert ist, lädt ein Neustart denselben Auslöser erneut. Bansal sagt, der Betreiber müsse den fehlerhaften Eintrag manuell entfernen, um den Node wiederherzustellen.
Bitcoin Optech hat das Problem am 30. Oktober hervorgehoben, doch der vorbeugende Patch ist bereits mehrere Monate alt. Core Lightning hat PR #9082 am 24. April zusammengeführt und die Korrektur am 25. April in v26.04.1 ausgeliefert. Die Offenlegung vom Oktober beschreibt also eine Schwachstelle, für die seit April eine vorbeugende Korrektur verfügbar war.
Warum der Patch einen gespeicherten Auslöser nicht beseitigt
Kanalankündigungen informieren Nodes über Verbindungen im Routing-Graphen des Lightning-Netzwerks. In diesem Fall nannte eine Ankündigung denselben bisher unbekannten Node als beide Endpunkte. Die anfällige Software akzeptierte sie und schrieb sie in ihren gossip_store auf der Festplatte, bevor sie in den Routing-Graphen geladen wurde.
Der Graph versuchte danach, denselben Node zweimal einzufügen. Eine Sicherung gegen Duplikate brach gossipd ab, die Komponente, die diese Ankündigungen verarbeitet, und Core Lightning behandelte diesen Fehler als fatal für den gesamten Node.
Der Patch prüft die Reihenfolge der Endpunkte, bevor eine Ankündigung akzeptiert wird. Wenn verlangt wird, dass die erste Node-ID strikt kleiner als die zweite ist, werden auch gleiche IDs abgelehnt. So wird verhindert, dass die fehlerhafte Eingabe angenommen und gespeichert wird.
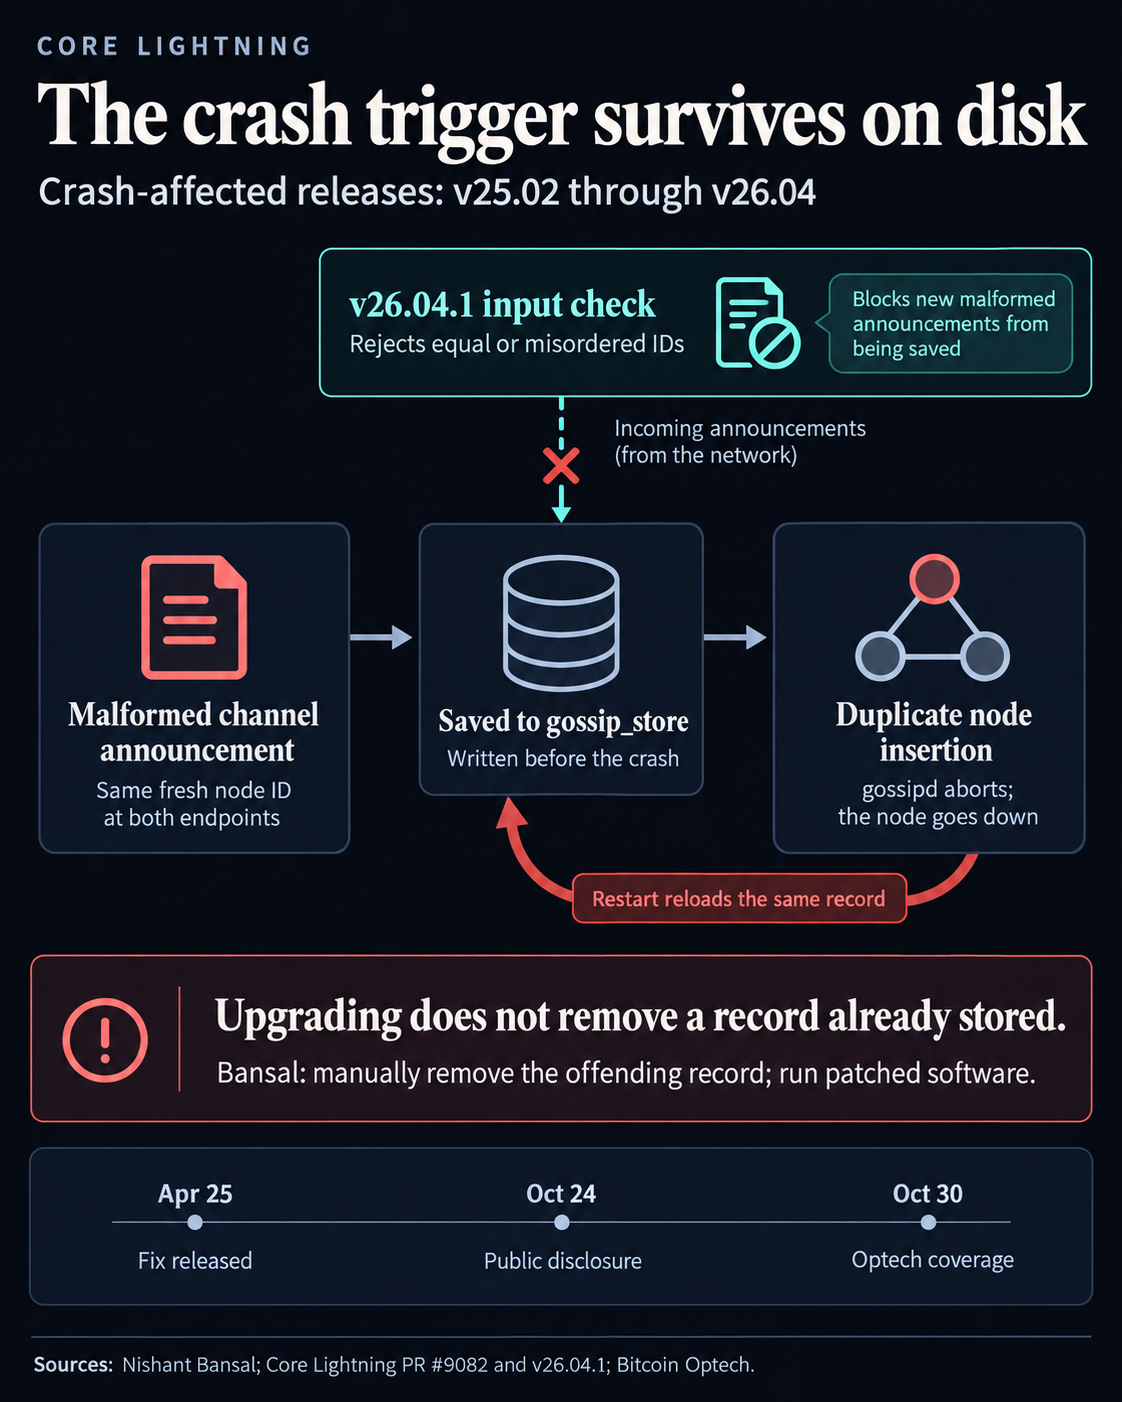
Die neue Prüfung gilt für eingehende Ankündigungen. Beim Start werden weiterhin bereits im gossip_store gespeicherte Einträge gelesen, und ein Upgrade entfernt den bösartigen Eintrag nicht, der vor dem Absturz gespeichert wurde.
Laut Bansal ist zur Wiederherstellung das manuelle Entfernen des bösartigen Eintrags aus dem gossip_store erforderlich. Eine Bereinigung allein lässt eine verwundbare Installation zudem für einen weiteren Absturz offen: Laut Offenlegung kann ein Angreifer dieselbe Ankündigung erneut senden, solange der vom Angreifer kontrollierte Funding-Output nicht ausgegeben ist.
Bitcoin Optech weist darauf hin, dass Core-Lightning-Versionen vor v25.02 solche Ankündigungen akzeptieren und weiterleiten konnten, ohne selbst abzustürzen. Ein Angreifer brauchte daher keine direkte Verbindung zu jedem verwundbaren Node.
Für Betreiber, die jetzt ein Upgrade wählen, markiert v26.04.1 die erste Korrektur für diesen Fehler. Stand 2. November ist die neueste Version des Projekts v26.06.9, veröffentlicht am 7. Oktober, die die Maintainer dringend zur Installation empfehlen.
Ausfallzeiten bergen neben dem Verlust der Verfügbarkeit ein Risiko für die Überwachung von Zahlungen. Bansal warnt, dass ein offline geschalteter Node die Blockchain nicht auf einen widerrufenen Kanalzustand oder einen zeitlich begrenzten Zahlungsanspruch überwachen kann, der vor Ablauf geltend gemacht werden muss. Wenn solche Ereignisse verpasst werden, können Gelder gefährdet sein.