
Bitcoin Coreのバグは、どのようにマイニング業務を停止させる可能性があるのか?
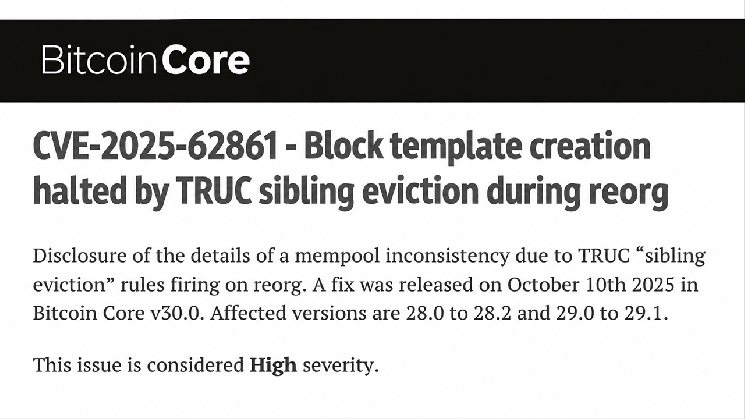
最も重大な脆弱性であるCVE-2025-62861は、Bitcoin Coreのバージョン28.0から28.2、および29.0から29.1に影響した。深刻度は高と評価され、このバグはブロックチェーンの再編成時のトランザクション処理に影響し、マイニングノードが有効なブロックテンプレートを構築できなくなる可能性があった。
問題の中心となったのは、一般にTRUCトランザクションとして知られるバージョン3のトランザクションで、専用のメンプール制限が適用される。チェーンの再編成中に、Bitcoin Coreはトランザクションを誤って排除しながら、それらに依存するトランザクションを保持することがあり、トランザクションプールに不整合が生じる可能性があった。
マイナーへの影響は特に深刻になり得た。影響を受けたノードはブロックテンプレートの検証に失敗し、再起動するまで新たなマイニング作業を生成できなくなる可能性があった。マイニング機器は古いテンプレートのままハッシュ計算を続け、トランザクション手数料を得られず、稼働効率も低下する恐れがあった。
セキュリティ研究者のNiklas Goeggeは、2025年9月26日にこのバグを報告した。その後、開発者のGreg Sandersが修正を導入し、再編成中に問題のあるトランザクション排除が起きないようにする修正は10月2日にマージされた。
この修正は、2025年10月にBitcoin Core 30.0、29.2、28.3に含まれた。しかし、公表日ごろには、到達可能なノードの約9%が依然として脆弱なバージョンを使用していると通知していた。
残る2つのBitcoin Coreのセキュリティ脆弱性とは?
2つ目の脆弱性であるCVE-2025-62859は、中程度の深刻度と評価され、悪意を持って細工されたコンパクトブロックに関するものだった。攻撃者は、変更されたトランザクション証明データの不適切な処理を悪用し、ブロックのダウンロードを繰り返し遅らせることができた。帯域幅の広いピア接続が侵害されている場合など、特定のネットワーク条件下では、妨害が無期限に続く可能性があった。
研究者のEugene Siegelは2025年4月にこの脆弱性を発見した。Gregory Sandersが修正を開発し、Bitcoin Coreのバージョン30.0と29.2に含まれた。
CVE-2025-62860は、Torの着信接続と信頼済みピアの権限に関する別の問題だった。運用者がBitcoin Coreの任意設定である-whitelistを使ってTorデーモンのアドレスを含めていた場合、着信接続に信頼済みピア向けの権限が誤って付与される可能性があった。
こうした例外設定により、サービス拒否攻撃への対策とプライバシー保護の一部が弱まった。Bitcoin Coreによると、到達可能なメインネットノード数千台が影響を受ける可能性があったが、標準設定は安全なままだった。
Bitcoin Coreが脆弱性の公表を11月まで待ったのはなぜか?
11月10日の発表は、Bitcoin Coreが定めている公表スケジュールに沿ったものだった。開発者は、最後の脆弱なメジャーリリース系列である29.xが2026年10月27日にサポート終了となるまで、技術的な詳細を伏せていた。10月28日に公表されたAI支援による3件の脆弱性開示とは異なり、これらの問題には従来の公表猶予期間の手続きが適用された。
重要なのは、どの脆弱性もビットコインの窃取、不正なコインの生成、コンセンサスの破綻を可能にするものではなく、悪用も報告されていないことだ。マイニング関連の脆弱性には特定の再編成条件が必要だったため、その影響はBitcoin自体ではなく、影響を受けた運用者に限られた。
ビットコインのマイナーやノード管理者にとって、この違いは重要だ。脆弱性によって資金が危険にさらされない場合でも、ソフトウェアを最新の状態に保つことは欠かせない。今回の件は、一見すると目立たないトランザクション処理のバグでも、ネットワークの根幹にあるコンセンサスを脅かすことなく、現実の運用上の問題を引き起こし得ることを示している。