
Wie könnte ein Fehler in Bitcoin Core den Mining-Betrieb zum Stillstand bringen?
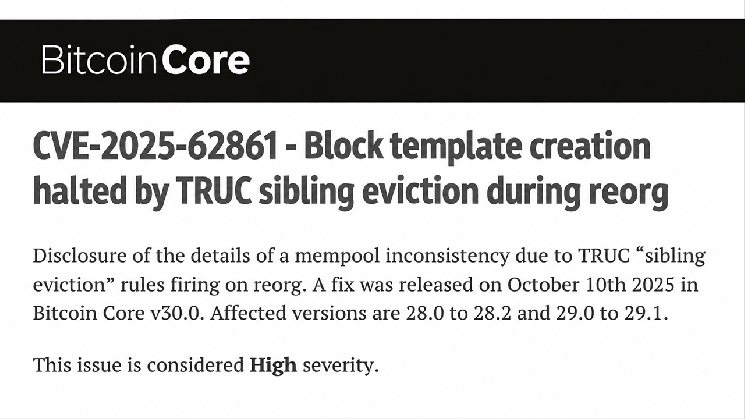
Die folgenreichste Schwachstelle, CVE-2025-62861, betraf die Bitcoin-Core-Versionen 28.0 bis 28.2 sowie 29.0 bis 29.1. Der Fehler wurde als schwerwiegend eingestuft und betraf die Verarbeitung von Transaktionen während Blockchain-Reorganisationen. Dadurch konnten Mining-Nodes möglicherweise keine gültigen Blockvorlagen mehr erstellen.
Im Mittelpunkt des Problems standen Transaktionen der Version 3, allgemein als TRUC-Transaktionen bekannt, für die besondere Mempool-Beschränkungen gelten. Während einer Chain-Reorganisation konnte Bitcoin Core irrtümlich Transaktionen entfernen, aber davon abhängige Transaktionen beibehalten, wodurch Inkonsistenzen im Transaktionspool entstanden.
Die Auswirkungen konnten für Miner besonders problematisch sein. Betroffene Nodes konnten die Validierung von Blockvorlagen nicht bestehen und dadurch effektiv keine neuen Mining-Aufträge mehr erzeugen, bis sie neu gestartet wurden. Mining-Geräte konnten weiterhin veraltete Vorlagen hashen und dabei möglicherweise Transaktionsgebühren verlieren und weniger effizient arbeiten.
Der Sicherheitsforscher Niklas Goegge meldete den Fehler am 26. September 2025. Entwickler Greg Sanders stellte später eine Fehlerbehebung vor, die am 2. Oktober integriert wurde, um das problematische Entfernen von Transaktionen während Reorganisationen zu verhindern.
Die Fehlerbehebung wurde im Oktober 2025 in Bitcoin Core 30.0, 29.2 und 28.3 aufgenommen. Zum Zeitpunkt der Offenlegung meldeten jedoch noch rund 9 % der erreichbaren Nodes verwundbare Versionen.
Was waren die beiden anderen Sicherheitslücken in Bitcoin Core?
Die zweite Schwachstelle, CVE-2025-62859, wurde als mittelschwer eingestuft und betraf böswillig erstellte Compact Blocks. Ein Angreifer konnte die fehlerhafte Verarbeitung modifizierter Transaktionszeugen ausnutzen, um den Download von Blöcken wiederholt zu verzögern. Unter bestimmten Netzwerkbedingungen, darunter kompromittierte Peer-Verbindungen mit hoher Bandbreite, konnte die Störung unbegrenzt andauern.
Der Forscher Eugene Siegel entdeckte die Schwachstelle im April 2025. Gregory Sanders entwickelte eine Fehlerbehebung, die in Bitcoin-Core-Versionen 30.0 und 29.2 aufgenommen wurde.
CVE-2025-62860 betraf ein separates Problem mit eingehenden Tor-Verbindungen und Berechtigungen für vertrauenswürdige Peers. Wenn Betreiber die optionale Bitcoin-Core-Einstellung -whitelist verwendeten, um die Adresse ihres Tor-Daemons einzutragen, konnten eingehende Verbindungen irrtümlich Berechtigungen erhalten, die vertrauenswürdigen Peers vorbehalten waren.
Diese Ausnahmen schwächten einige Schutzmaßnahmen gegen Denial-of-Service-Angriffe und zum Schutz der Privatsphäre. Bitcoin Core erklärte, dass Tausende erreichbare Mainnet-Nodes betroffen sein könnten, die Standardeinstellungen jedoch sicher blieben.
Warum wartete Bitcoin Core bis November, um die Schwachstellen offenzulegen?
Die Ankündigungen am 10. November folgten dem etablierten Offenlegungszeitplan von Bitcoin Core. Die Entwickler hielten technische Einzelheiten zurück, bis die letzte verwundbare Hauptversionsreihe, 29.x, am 27. Oktober 2026 das Ende ihrer Lebensdauer erreichte. Anders als bei drei KI-gestützten Offenlegungen von Schwachstellen, die am 28. Oktober veröffentlicht wurden, durchliefen diese Probleme das herkömmliche Embargo-Verfahren.
Wichtig ist, dass keine der Schwachstellen den Diebstahl von Bitcoin, die unbefugte Erzeugung von Coins oder einen Konsensfehler ermöglichte und keine Ausnutzung gemeldet wurde. Die Mining-Schwachstelle setzte bestimmte Reorganisationsbedingungen voraus, sodass ihre Folgen auf betroffene Betreiber beschränkt waren und nicht Bitcoin selbst betrafen.
Für Bitcoin-Miner und Node-Administratoren ist dieser Unterschied wichtig. Die Software auf dem neuesten Stand zu halten, bleibt unerlässlich, auch wenn Schwachstellen keine Gelder gefährden können. Der Vorfall zeigt, wie scheinbar obskure Fehler bei der Transaktionsverarbeitung echte Betriebsprobleme verursachen können, ohne den zugrunde liegenden Konsens des Netzwerks zu gefährden.