
Comment un bug de Bitcoin Core pourrait-il paralyser les opérations de minage ?
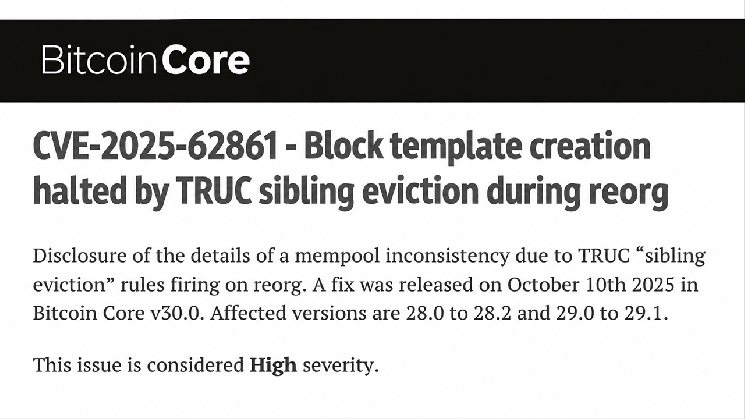
La vulnérabilité aux conséquences les plus importantes, CVE-2025-62861, touchait les versions 28.0 à 28.2 et 29.0 à 29.1 de Bitcoin Core. Classé comme étant de gravité élevée, le bug affectait le traitement des transactions lors des réorganisations de la blockchain et pouvait empêcher les nœuds de minage de construire des modèles de bloc valides.
Le problème concernait les transactions de version 3, communément appelées transactions TRUC, qui sont soumises à des restrictions spécifiques dans le mempool. Lors d’une réorganisation de la chaîne, Bitcoin Core pouvait évincer par erreur des transactions tout en conservant celles qui en dépendaient, créant ainsi des incohérences dans son pool de transactions.
Les conséquences pouvaient être particulièrement problématiques pour les mineurs. Les nœuds concernés risquaient d’échouer à la validation des modèles de bloc, ce qui les empêchait de fait de générer de nouveaux travaux de minage jusqu’à leur redémarrage. Le matériel de minage pouvait continuer à hacher des modèles obsolètes, avec pour conséquence potentielle une perte de frais de transaction et une efficacité moindre.
Le chercheur en sécurité Niklas Goegge a signalé le bug le 26 septembre 2025. Le développeur Greg Sanders a ensuite proposé un correctif, intégré le 2 octobre, pour empêcher l’éviction problématique de transactions lors des réorganisations.
Le correctif a été intégré à Bitcoin Core 30.0, 29.2 et 28.3 en octobre 2025. Cependant, aux alentours de la date de divulgation, environ 9 % des nœuds joignables annonçaient encore des versions vulnérables.
Quelles étaient les deux autres vulnérabilités de sécurité de Bitcoin Core ?
La deuxième vulnérabilité, CVE-2025-62859, était de gravité moyenne et concernait des blocs compacts conçus de manière malveillante. Un attaquant pouvait exploiter le traitement incorrect des témoins de transaction modifiés afin de retarder à plusieurs reprises le téléchargement des blocs. Dans certaines conditions réseau, notamment en cas de connexions compromises avec des pairs à large bande passante, la perturbation pouvait se poursuivre indéfiniment.
Le chercheur Eugene Siegel a découvert la faille en avril 2025. Gregory Sanders a développé un correctif, intégré aux versions 30.0 et 29.2 de Bitcoin Core.
CVE-2025-62860 concernait un problème distinct lié aux connexions Tor entrantes et aux autorisations des pairs de confiance. Si les opérateurs utilisaient le paramètre facultatif -whitelist de Bitcoin Core pour inclure l’adresse de leur démon Tor, les connexions entrantes pouvaient recevoir par erreur des privilèges réservés aux pairs de confiance.
Ces exemptions affaiblissaient certaines protections contre les attaques par déni de service ainsi que certaines protections de la vie privée. Bitcoin Core a indiqué que des milliers de nœuds joignables du réseau principal pouvaient être concernés, bien que les configurations standard soient restées sûres.
Pourquoi Bitcoin Core a-t-il attendu novembre pour divulguer les failles ?
Les annonces du 10 novembre ont suivi le calendrier de divulgation établi par Bitcoin Core. Les développeurs ont retenu les détails techniques jusqu’à la fin de vie de la dernière branche majeure vulnérable, la version 29.x, le 27 octobre 2026. Contrairement aux trois divulgations de vulnérabilités assistées par IA publiées le 28 octobre, ces problèmes ont suivi le processus habituel d’embargo.
Il est important de noter qu’aucune de ces vulnérabilités ne permettait de voler des bitcoins, de créer des pièces sans autorisation ni de provoquer une défaillance du consensus, et aucune exploitation n’a été signalée. La vulnérabilité liée au minage nécessitait des conditions de réorganisation précises ; ses conséquences se limitaient donc aux opérateurs concernés, et non à Bitcoin lui-même.
Pour les mineurs de bitcoins et les administrateurs de nœuds, cette distinction est importante. Maintenir les logiciels à jour reste essentiel, même lorsque les vulnérabilités ne peuvent pas compromettre les fonds. Cet épisode montre comment des bugs de traitement des transactions apparemment obscurs peuvent entraîner de véritables problèmes opérationnels sans menacer le consensus sous-jacent du réseau.