
¿Cómo podría un error de Bitcoin Core paralizar las operaciones de minería?
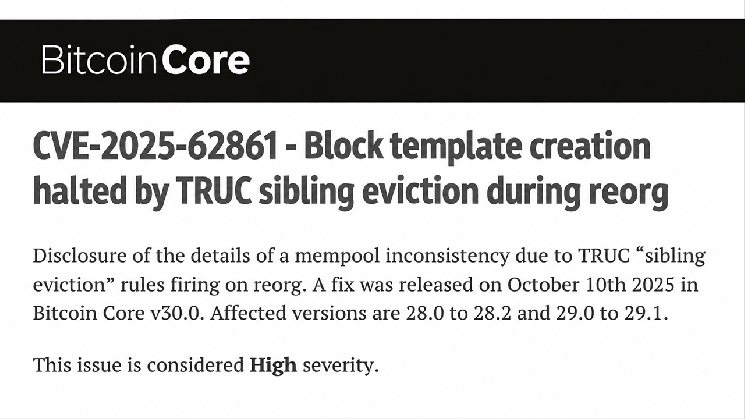
La vulnerabilidad con mayores consecuencias, CVE-2025-62861, afectaba a las versiones 28.0 a 28.2 y 29.0 a 29.1 de Bitcoin Core. Clasificado como de alta gravedad, el error afectaba a la gestión de transacciones durante las reorganizaciones de la blockchain y podía dejar a los nodos de minería sin poder crear plantillas de bloques válidas.
El problema se centraba en las transacciones de versión 3, conocidas comúnmente como transacciones TRUC, sujetas a restricciones especiales de la mempool. Durante una reorganización de la cadena, Bitcoin Core podía expulsar por error algunas transacciones, pero conservar las que dependían de ellas, lo que generaba inconsistencias en su conjunto de transacciones.
Los efectos podían ser especialmente problemáticos para los mineros. Los nodos afectados podían fallar la validación de plantillas de bloques, lo que en la práctica les impedía generar nuevo trabajo de minería hasta que se reiniciaran. El equipo de minería podía seguir calculando hashes con plantillas obsoletas, con la posibilidad de perder comisiones de transacción y operar de forma menos eficiente.
El investigador de seguridad Niklas Goegge informó del error el 26 de septiembre de 2025. Más tarde, el desarrollador Greg Sanders introdujo una solución, incorporada el 2 de octubre, para evitar la expulsión problemática de transacciones durante las reorganizaciones.
La solución se incluyó en Bitcoin Core 30.0, 29.2 y 28.3 durante octubre de 2025. Sin embargo, cerca de la fecha de divulgación, aproximadamente el 9% de los nodos accesibles seguían anunciando versiones vulnerables.
¿Cuáles fueron las otras 2 vulnerabilidades de seguridad de Bitcoin Core?
La segunda vulnerabilidad, CVE-2025-62859, fue clasificada como de gravedad media y estaba relacionada con bloques compactos creados de forma maliciosa. Un atacante podía aprovechar la gestión incorrecta de testigos de transacción modificados para retrasar repetidamente la descarga de bloques. En determinadas condiciones de red, incluidas conexiones comprometidas con pares de gran ancho de banda, la interrupción podía continuar indefinidamente.
El investigador Eugene Siegel descubrió la vulnerabilidad en abril de 2025. Gregory Sanders desarrolló una solución, que se incluyó en las versiones 30.0 y 29.2 de Bitcoin Core.
CVE-2025-62860 afectaba a un problema distinto, relacionado con las conexiones entrantes de Tor y los permisos de pares de confianza. Si los operadores usaban la opción opcional -whitelist de Bitcoin Core para incluir la dirección de su daemon de Tor, las conexiones entrantes podían recibir por error privilegios destinados a pares de confianza.
Estas excepciones debilitaban algunas salvaguardas contra la denegación de servicio y protecciones de privacidad. Bitcoin Core afirmó que miles de nodos accesibles de la red principal podían verse afectados, aunque las configuraciones estándar seguían siendo seguras.
¿Por qué Bitcoin Core esperó hasta noviembre para divulgar los errores?
Los anuncios del 10 de noviembre siguieron el calendario de divulgación establecido por Bitcoin Core. Los desarrolladores retuvieron los detalles técnicos hasta que la última rama principal vulnerable, la 29.x, llegó al final de su vida útil el 27 de octubre de 2026. A diferencia de 3 divulgaciones de vulnerabilidades asistidas por IA publicadas el 28 de octubre, estos problemas pasaron por el proceso de embargo convencional.
Es importante destacar que ninguna de las vulnerabilidades permitía robar bitcoins, crear monedas sin autorización ni provocar un fallo del consenso, y no se informó de ninguna explotación. La vulnerabilidad de minería requería condiciones específicas de reorganización, por lo que sus consecuencias se limitaban a los operadores afectados, no al propio Bitcoin.
Para los mineros de bitcoin y los administradores de nodos, esta distinción es importante. Mantener el software actualizado sigue siendo esencial incluso cuando las vulnerabilidades no pueden comprometer los fondos. El episodio muestra cómo errores aparentemente oscuros en la gestión de transacciones pueden causar problemas operativos reales sin amenazar el consenso subyacente de la red.