
提案中のBEP-702規格は引き続きDraftと表示されており、新しいCAS20トークンファミリーを対象とする一方、既存のBEP-20トークンには影響しない。そのアーキテクチャは、ネットワークが機能を利用可能にするか、誰がトークンの権限を行使できるか、そしてその権限がどの保有者に影響し得るか、という3つの問いを分けている。
CAS20では、一般的なトークンの動作を、状態を持つプリコンパイルとして実装されたネイティブなチェーンロジックに組み込む。同じ設計により、資産そのものに対する発行者の管理権限に加え、インフラを利用可能にするうえでネットワークガバナンスも役割を担う。
ガバナンスが開放を管理する
BEP-702では、チェーンガバナンスがBSCのガバナンス転送コントラクトであるGovHubを通じて、機能の有効化管理者を任命する。その後、管理者は機能を有効化または無効化するために、それぞれ別の呼び出しを行う。
リリース版の有効化実装は、この権限分担を強制する。管理者を変更できるのはGovHubのみで、スイッチを操作できるのは、登録済みでゼロアドレスではない管理者のみとなる。
この設計では、Asset型トークンの作成、Stablecoin型トークンの作成、共有ポリシーレジストリへの書き込みについて、それぞれ個別のスイッチが用意されている。
バリアントが有効化されると、ファクトリーの作成処理には発行者ごとの承認リストが含まれない。作成者は初期トークン管理者と初期化の指示を指定する。$BNB Chainの発行者向け早期アクセス許可リストは、このコードが各発行者を個別に許可している証拠と見なすべきではない。
トークン作成機能を停止すると、そのバリアントの新たなCAS20トークンは作成できなくなる。しかし、既存トークンが独自の権限に基づいて追加の単位を発行すること、残高を移転すること、またはその役割を管理することは停止されない。
ローンチを計画する発行者にとって、依存関係は具体的だ。Jennerのサポートを導入することと、選択したネイティブトークンのバリアントの作成を有効化することは、別々の節目となる。既存の保有者にとって、同じスイッチは残高を移動したり凍結したりする直接的な仕組みではない。
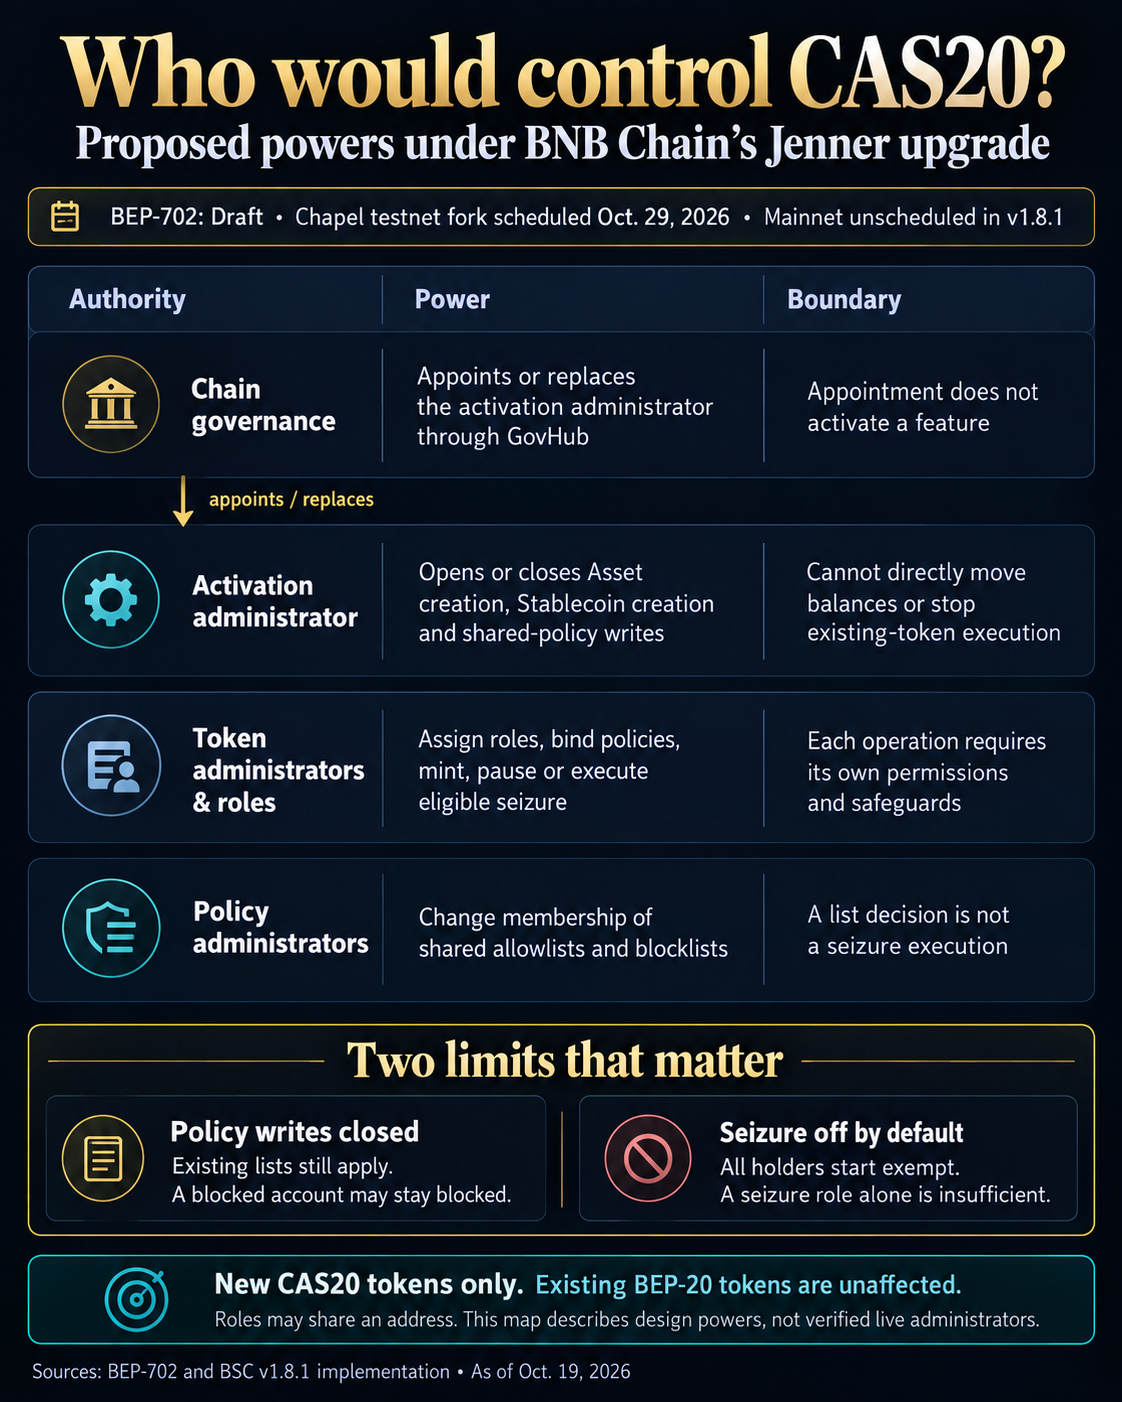
共有ポリシーレジストリは、トークンの作成後に第2の依存関係を生む。トークン管理者が特定の操作に使うポリシーを選び、各ポリシーにはメンバーシップを管理する専任の管理者がいる。
タグ付きポリシー実装では、リストのメンバー変更や管理者の引き継ぎを含め、レジストリへの書き込みは機能の有効化を条件とする。一方、そのリストを更新できなくなっても、トークンは既存のリストを引き続き参照できる。
送金に使われるポリシーによって、すでにブロックされているアカウントを考えてみよう。ポリシーレジストリ機能が無効化されていると、このゲートが閉じている間、リスト管理者はそのアカウントを削除できない。ネットワークレベルの操作がトークンを凍結したり残高を変更したりしていなくても、保有者は既存のルールのもとで制限されたままになる可能性がある。
トークンのデフォルト管理者は、トークンレベルでのポリシー割り当てがレジストリ書き込みスイッチの対象外であるため、別の既存ポリシーを引き続き割り当てられる。これは凍結された共有リストを編集することとは異なり、トークンに残っている管理権限に依存する。
1つのリストを再利用すれば、複数の資産にまたがる運用が簡素化される可能性がある一方、メンバーシップの判断が及ぼす影響は集中する。共有ポリシーの変更は、それを参照するすべてのトークンや操作において、同じアカウントの適格性を変える可能性がある。
ネットワークの有効化管理者を交代させればスイッチの管理権限は取り戻せるが、それだけでリストの項目が修正されるわけではない。ポリシーへの書き込みを再開することと、許可されたメンバーシップを更新することは、別々の操作だ。
発行者の権限が送金と差し押さえを管理する
トークン内では、役割の管理とポリシーの選択によって、異なる権限が付与される。発行、自己バーン、差し押さえ、一時停止、一時停止解除にはそれぞれ別の役割が使われる。
権限は異なるアドレスに割り当てることも、同じアドレスに集中させることもできる。ネットワークの有効化権限、トークンの役割メンバーシップ、ポリシーリストの管理権限は、同じ組織が複数を保有していても、それぞれ別個の権限である。
通常の送金実装では、送信者と受信者をそれぞれのポリシーに照らして確認し、委任された実行者が別のアカウントの資金を移動する場合は、その実行者も確認する。
発行には受取人向けの別個のポリシーがあるため、新たに発行された単位を受け取る権限があっても、アカウントがトークンを送信したり、別の保有者に代わって操作したりできるかどうかが自動的に決まるわけではない。
差し押さえにより、権限を持つオペレーターは保有者の許可なしに、対象となる残高を再割り当てできる。ただし、デフォルト設定ではすべての保有者が保護される。差し押さえの役割を付与しただけでは、残高は差し押さえの対象にならない。
v1.8.1の管理コードでは、保有者ルールをSEIZE_EXEMPT_POLICYと呼んでいる。このルールのもとで認可されたアカウントは、差し押さえから保護される。作成後の通常の呼び出しで再割り当てを行うには、保有者がこの適用除外チェックに合格しないことに加え、トークンの差し押さえ役割、差し押さえ機能が一時停止されていないこと、十分な残高、そして差し押さえ受取人向けポリシーで許可された有効な宛先が必要となる。
これらの条件を満たすと、seizeWithMemoは通常の送金ポリシーチェックを迂回し、総供給量を変えない。一方、バーンは供給量を減らし、通常のCAS20呼び出しでは別個の役割に基づいて呼び出し元自身のトークンのみを使う。
そのため、送金制限と差し押さえの対象となる資格は、同じものとして扱うことはできない。アカウントが通常の送金を行えるからといって、管理者による再割り当ての対象になり得るかどうかが決まるわけではない。
送金を一時停止しても差し押さえが一時停止するわけではない。差し押さえには独自の一時停止設定があり、引き続き他の保護措置も必要となる。
BaseのCobalt制御機能は、B20規格において、役割と対象資格を同様に分離している。ここでCAS20に関してさらに問われるのは、$BNB Chain独自のネットワークレベルでの機能利用許可が、トークンレベルの制御とどのように連動するかだ。
$BNB Chainの次の節目は運用面にある
$BNB ChainのCAS20ページでは、早期アクセスを希望する発行者を募っており、ステーブルコイン版と資産版について説明している。
このガバナンス体制は、ネイティブロジックを採用する発行者にトレードオフも残す。共通コードによって、同じトークン動作を個別に実装する必要性は減る一方、ネイティブクライアントの不具合が複数のCAS20トークンに影響し、修正に再度ハードフォークが必要になる可能性があると、提案書は警告している。
10月29日のテストネットフォークが、リリースにおける次の予定された段階だ。メインネットのリリース日だけでは、どのアドレスが有効化の役割を担うのか、どのように変更に署名するのか、どの機能が利用可能になっているのかという別個の疑問は解消されない。
新規トークンのローンチは機能の利用許可に左右され、共有リストの継続的な保守はレジストリの利用可能性に左右される。また、保有者が直面する送金や差し押さえのリスクは、発行者が実際に設定する権限とポリシーに左右される。