
Der vorgeschlagene Standard BEP-702 ist weiterhin als Entwurf gekennzeichnet und umfasst die neue CAS20-Tokenfamilie, während bestehende BEP-20-Token davon unberührt bleiben sollen. Seine Architektur trennt drei Fragen: ob das Netzwerk ein Feature zulässt, wer die Befugnisse eines Tokens ausüben kann und welche Inhaber von diesen Befugnissen betroffen sein können.
CAS20 würde gängiges Tokenverhalten in die native Chain-Logik verlagern, die als zustandsbehaftete Precompiles implementiert wird. Dasselbe Design räumt der Netzwerk-Governance neben der Kontrolle des Emittenten über den Vermögenswert selbst eine Rolle dabei ein, die Infrastruktur verfügbar zu machen.
Die Governance würde die Freischaltung kontrollieren
Nach BEP-702 ernennt die Chain-Governance über GovHub, den Governance-Weiterleitungsvertrag von BSC, den Aktivierungsadministrator. Dieser Administrator führt dann separate Aufrufe aus, um Features zu aktivieren oder zu deaktivieren.
Die Aktivierungsimplementierung des Releases setzt diese Aufgabenteilung durch. Nur GovHub kann den Administrator ändern, und nur der gespeicherte, von null verschiedene Administrator kann die Schalter bedienen.
Das Design sieht separate Schalter für die Erstellung von Token der Asset-Variante, die Erstellung von Token der Stablecoin-Variante und Schreibvorgänge in der gemeinsamen Richtlinienregistrierung vor.
Sobald eine Variante aktiviert ist, enthält der Erstellungsprozess der Factory keine Genehmigungsliste für einzelne Emittenten. Der Ersteller gibt den anfänglichen Token-Administrator und die Initialisierungsanweisungen an. $BNB Die Early-Access-Zulassungsliste von BNB Chain für Emittenten sollte nicht als Beleg dafür verstanden werden, dass dieser Code jeden Emittenten einzeln autorisiert.
Wird ein Feature zur Tokenerstellung geschlossen, können keine neuen CAS20-Token dieser Variante mehr erstellt werden. Bestehende Token können dadurch nicht daran gehindert werden, gemäß ihren eigenen Berechtigungen weitere Einheiten zu prägen, Guthaben zu übertragen oder ihre Rollen zu verwalten.
Für einen Emittenten, der einen Launch plant, ist die Abhängigkeit konkret: Die Unterstützung für Jenner einzurichten und die Erstellung für die gewählte native Tokenvariante zu aktivieren, sind unterschiedliche Meilensteine. Für einen bestehenden Inhaber ist derselbe Schalter kein direkter Mechanismus, um ein Guthaben zu verschieben oder einzufrieren.
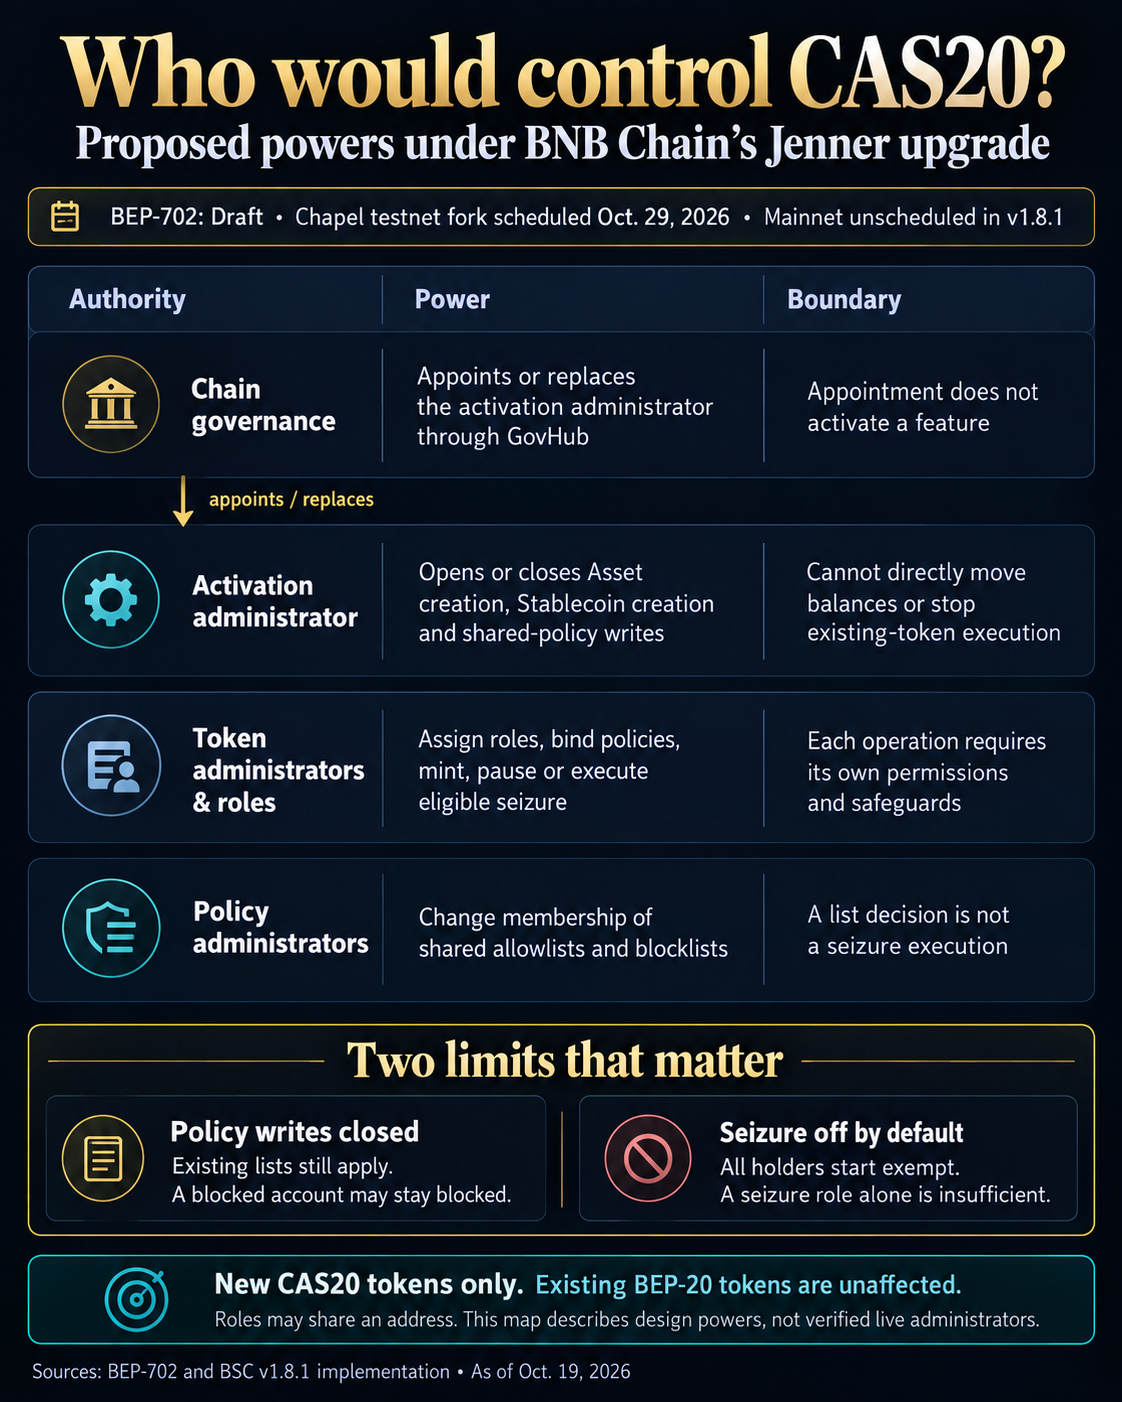
Die gemeinsame Richtlinienregistrierung schafft eine zweite Abhängigkeit, nachdem ein Token existiert. Ein Token-Administrator wählt Richtlinien für bestimmte Vorgänge aus, und jede Richtlinie hat einen eigenen Administrator, der für die Mitgliedschaft zuständig ist.
Die markierte Richtlinienimplementierung beschränkt Schreibvorgänge in der Registrierung auf Fälle, in denen das Feature aktiviert ist, einschließlich Änderungen der Listenmitgliedschaft und der Übergabe von Administratorrechten. Ein Token kann weiterhin eine bestehende Liste abfragen, selbst wenn diese Liste nicht aktualisiert werden kann.
Betrachten wir ein Konto, das bereits durch eine für Übertragungen verwendete Richtlinie gesperrt ist. Ist das Feature der Richtlinienregistrierung deaktiviert, kann der Listenadministrator das Konto nicht entfernen, solange diese Sperre aktiv ist. Der Inhaber könnte aufgrund der bestehenden Regel weiterhin eingeschränkt bleiben, obwohl die Aktion auf Netzwerkebene weder den Token eingefroren noch dessen Guthaben verändert hat.
Der Standardadministrator des Tokens kann weiterhin eine andere bestehende Richtlinie zuweisen, da die Zuweisung einer Richtlinie auf Tokenebene nicht unter den Schalter für Schreibvorgänge in der Registrierung fällt. Das ist etwas anderes, als die eingefrorene gemeinsame Liste zu bearbeiten, und hängt davon ab, welche Verwaltungsberechtigungen für den Token noch bestehen.
Die Wiederverwendung einer Liste kann die Abläufe für mehrere Vermögenswerte vereinfachen, konzentriert jedoch die Auswirkungen einer Mitgliedschaftsentscheidung. Eine Änderung an einer gemeinsamen Richtlinie kann die Berechtigung desselben Kontos für jeden Token und jeden Vorgang ändern, der auf diese Richtlinie verweist.
Die Ablösung des Aktivierungsadministrators des Netzwerks würde die Kontrolle über den Schalter wiederherstellen, aber einen Listeneintrag nicht von selbst korrigieren. Das erneute Freischalten von Richtlinien-Schreibvorgängen und die Aktualisierung der zulässigen Mitgliedschaft sind getrennte Schritte.
Berechtigungen des Emittenten regeln Übertragungen und Beschlagnahmungen
Bei einem Token gewähren Rollenverwaltung und Richtlinienauswahl unterschiedliche Befugnisse. Prägen, eigenes Verbrennen, Beschlagnahmen, Pausieren und Fortsetzen verwenden separate Rollen.
Die Befugnisse können verschiedenen Adressen zugewiesen oder in derselben Adresse gebündelt werden. Die Aktivierungsbefugnis auf Netzwerkebene, die Rollenzugehörigkeit auf Tokenebene und die Verwaltung von Richtlinienlisten bleiben getrennte Berechtigungen, selbst wenn eine Organisation mehrere davon innehat.
Die Implementierung gewöhnlicher Übertragungen prüft den Sender und den Empfänger anhand ihrer jeweiligen Richtlinien und prüft einen bevollmächtigten Ausführenden, wenn dieser Guthaben eines anderen Kontos bewegt.
Für das Prägen gilt eine separate Empfängerrichtlinie. Die Berechtigung, neu geprägte Einheiten zu erhalten, klärt daher nicht automatisch, ob ein Konto Token senden oder im Namen eines anderen Inhabers handeln darf.
Mit einer Beschlagnahmung könnte ein autorisierter Betreiber berechtigte Guthaben ohne Zustimmung des Inhabers neu zuweisen. Die Standardkonfiguration schützt jedoch jeden Inhaber: Die Zuweisung einer Beschlagnahmungsrolle allein macht Guthaben nicht beschlagnahmbar.
Der Verwaltungscode von v1.8.1 nennt die Inhaberregel SEIZE_EXEMPT_POLICY. Eine Autorisierung gemäß dieser Regel schützt das Konto vor Beschlagnahmung. Bei gewöhnlichen Aufrufen nach der Erstellung setzt eine Neuzuweisung voraus, dass der Inhaber diese Ausnahmeprüfung nicht besteht. Außerdem sind die Beschlagnahmungsrolle des Tokens, eine nicht pausierte Beschlagnahmungsfunktion, ein ausreichendes Guthaben und ein gültiges Ziel erforderlich, das durch die Richtlinie für Beschlagnahmungsempfänger zugelassen ist.
Sind diese Bedingungen erfüllt, umgeht seizeWithMemo die gewöhnlichen Prüfungen der Übertragungsrichtlinien und lässt das Gesamtangebot unverändert. Beim Verbrennen wird das Angebot stattdessen vernichtet. Bei gewöhnlichen CAS20-Aufrufen können dabei nur die eigenen Token des Aufrufers verbrannt werden, wofür eine separate Rolle erforderlich ist.
Übertragungsbeschränkungen und die Voraussetzungen für eine Beschlagnahmung können daher nicht gleichgesetzt werden. Dass ein Konto gewöhnliche Überweisungen durchführen kann, klärt nicht, ob es einer administrativen Neuzuordnung unterliegen könnte.
Auch durch das Pausieren von Überweisungen wird eine Beschlagnahmung nicht pausiert. Dafür gibt es eine eigene Pauseneinstellung, und es gelten weiterhin die übrigen Schutzmaßnahmen.
Die Cobalt-Kontrollen von Base trennen Rollen und Voraussetzungen bei ihrem B20-Standard ähnlich voneinander. Die zusätzliche relevante Frage bei CAS20 ist hier, wie die Zulassung eigener Netzwerkfunktionen durch $BNB Chain mit diesen Token-Kontrollen zusammenspielen würde.
Die nächsten Meilensteine von $BNB Chain sind operativer Natur.
Auf der CAS20-Seite von $BNB Chain werden Emittenten für den Early Access gesucht, außerdem werden Stablecoin- und Asset-Varianten beschrieben.
Die Governance-Regelung bringt für Emittenten, die native Logik übernehmen, auch einen Zielkonflikt mit sich. Gemeinsamer Code verringert die Notwendigkeit, dasselbe Token-Verhalten separat zu implementieren. Der Vorschlag warnt jedoch, dass ein Fehler im nativen Client mehrere CAS20-Token betreffen und zu einem weiteren Hard Fork führen könnte, um ihn zu beheben.
Der für den 29. Oktober geplante Testnet-Fork ist der nächste vorgesehene Schritt bei der Veröffentlichung. Ein Datum für die Mainnet-Veröffentlichung allein ließe weiterhin Fragen offen: welche Adresse die Aktivierungsrolle innehat, wie sie Änderungen signiert und welche Funktionen freigeschaltet wurden.
Die Einführung neuer Token hinge von der Zulassung von Funktionen ab, die laufende Pflege einer gemeinsamen Liste von der Verfügbarkeit des Registers und das Risiko für Inhaber im Zusammenhang mit Überweisungen oder Beschlagnahmungen von den Berechtigungen und Richtlinien, die ihr Emittent tatsächlich einrichtet.