
El estándar BEP-702 propuesto sigue etiquetado como Borrador y abarca la nueva familia de tokens CAS20, mientras que los tokens BEP-20 existentes no se verían afectados. Su arquitectura separa tres preguntas: si la red admite una función, quién puede ejercer las facultades de un token y a qué titulares pueden afectar esas facultades.
CAS20 incorporaría el comportamiento habitual de los tokens a la lógica nativa de la cadena, implementada como precompilados con estado. El mismo diseño otorga a la gobernanza de la red un papel en la habilitación de la infraestructura, junto con el control del emisor sobre el activo en sí.
La gobernanza controlaría la apertura
Según BEP-702, la gobernanza de la cadena designa al administrador de activación a través de GovHub, el contrato de reenvío de gobernanza de BSC. Luego, el administrador realiza llamadas separadas para activar o desactivar funciones.
La implementación de activación de la versión impone esa división. Solo GovHub puede cambiar al administrador, y solo el administrador almacenado, distinto de cero, puede accionar los interruptores.
El diseño ofrece interruptores separados para crear tokens de la variante Asset, crear tokens de la variante Stablecoin y escribir en el registro de políticas compartido.
Una vez habilitada una variante, la ruta de creación de la fábrica no incluye una lista de aprobación para cada emisor. El creador proporciona el administrador inicial del token y las instrucciones de inicialización. $BNB La lista blanca de acceso anticipado para emisores de BNB Chain no debe interpretarse como prueba de que este código autorice por separado a cada emisor.
Cerrar una función de creación de tokens impediría crear nuevos tokens CAS20 de esa variante. No impediría que un token existente acuñara unidades adicionales con sus propios permisos, transfiriera saldos o administrara sus roles.
Para un emisor que planea un lanzamiento, la dependencia es concreta: instalar la compatibilidad con Jenner y activar la creación de la variante de token nativo elegida son hitos distintos. Para un titular actual, ese mismo interruptor no es un mecanismo directo para mover o congelar un saldo.
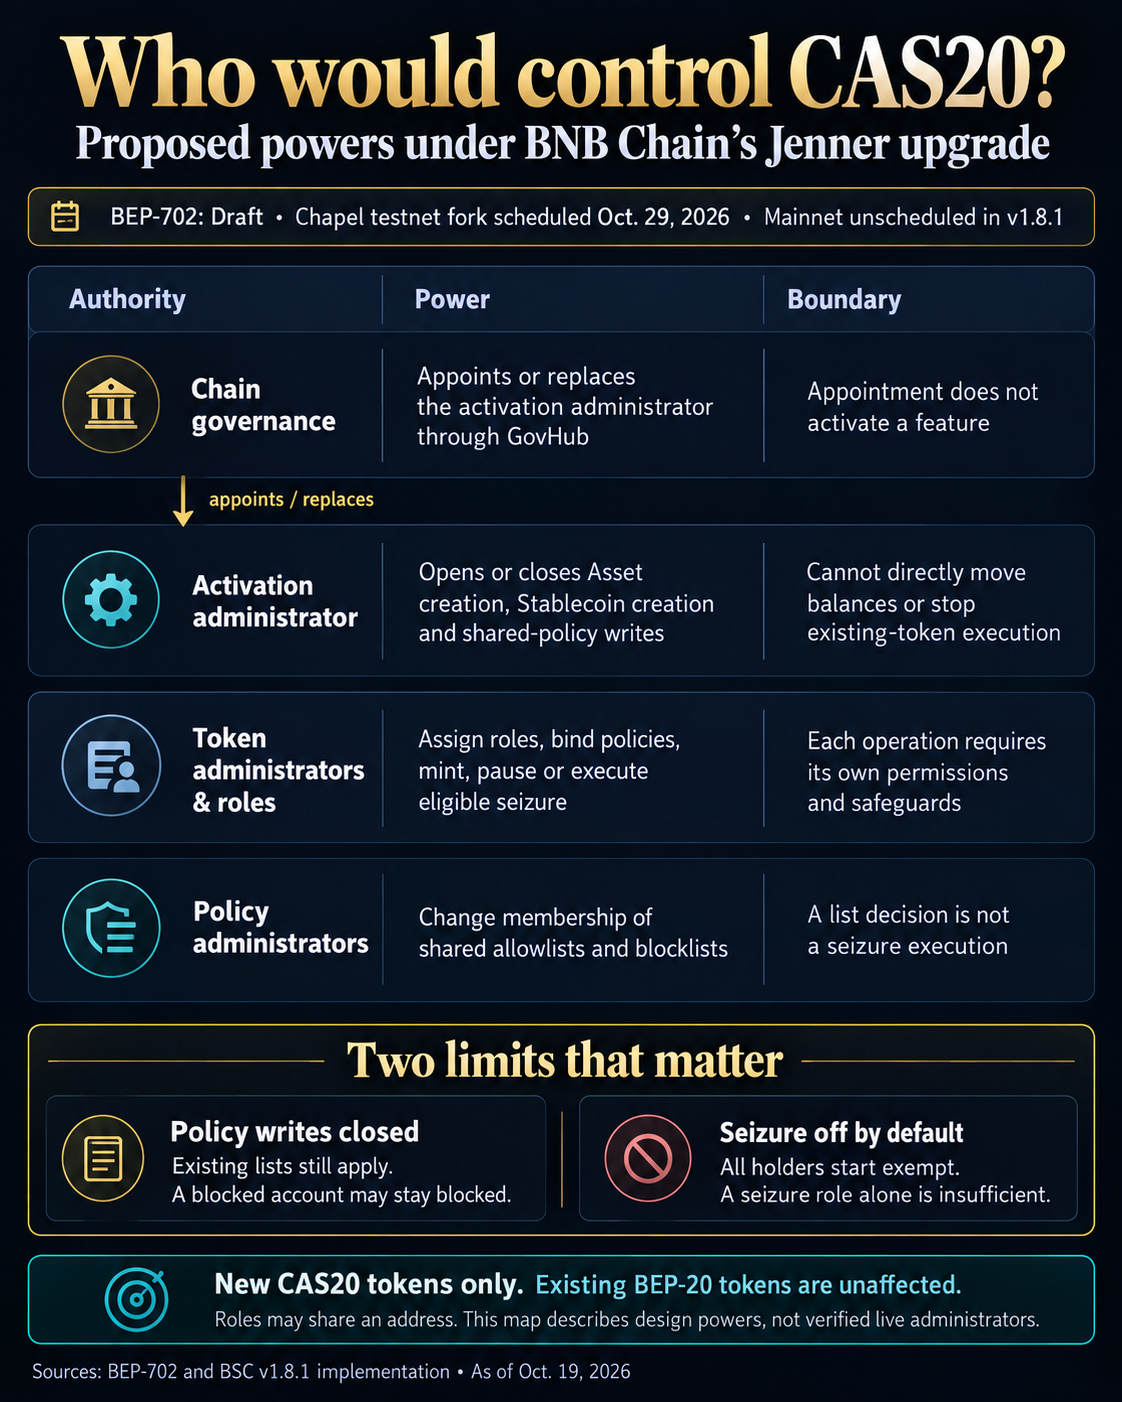
El registro de políticas compartido genera una segunda dependencia una vez que existe un token. Un administrador de tokens selecciona políticas para operaciones específicas, y cada política tiene su propio administrador, responsable de la pertenencia a la lista.
La implementación de políticas etiquetadas supedita las escrituras en el registro a la activación de la función, incluidos los cambios de pertenencia a las listas y los traspasos de administración. Un token puede seguir consultando una lista existente aunque no se pueda actualizar.
Pensemos en una cuenta ya bloqueada por una política utilizada para las transferencias. Si la función del registro de políticas está desactivada, el administrador de la lista no puede eliminar la cuenta mientras ese bloqueo esté activo. El titular podría seguir restringido conforme a la regla existente, aunque la acción a nivel de red no haya congelado el token ni alterado sus saldos.
El administrador predeterminado del token todavía puede vincular otra política existente, porque la vinculación de políticas a nivel de token queda fuera del interruptor de escritura del registro. Eso es distinto de editar la lista compartida congelada y depende de los permisos administrativos que conserve el token.
Reutilizar una lista puede simplificar las operaciones en varios activos, pero concentra el efecto de una decisión sobre la pertenencia. Un cambio en una política compartida puede alterar la elegibilidad de la misma cuenta en cada token y operación que haga referencia a ella.
Reemplazar al administrador de activación de la red restablecería el control del interruptor, pero por sí solo no corregiría una entrada de la lista. Reabrir las escrituras en las políticas y actualizar la pertenencia permitida son acciones distintas.
Los permisos del emisor rigen las transferencias y las incautaciones
Dentro de un token, la administración de roles y la selección de políticas otorgan facultades distintas. La acuñación, la quema propia, la incautación, la pausa y la reanudación utilizan roles separados.
Se pueden asignar las facultades a direcciones diferentes o concentrarlas en una sola. La autoridad de activación de la red, la pertenencia a roles del token y la administración de listas de políticas siguen siendo permisos distintos, aunque una misma organización tenga varios de ellos.
La implementación de transferencias ordinarias comprueba al emisor y al receptor frente a sus respectivas políticas, y también verifica a un ejecutor delegado cuando este mueve fondos de otra cuenta.
La acuñación tiene una política de destinatario aparte, por lo que el permiso para recibir unidades recién acuñadas no determina automáticamente si una cuenta puede enviar tokens o actuar en nombre de otro titular.
La incautación permitiría a un operador autorizado reasignar saldos elegibles sin el permiso del titular. Pero su configuración predeterminada protege a todos los titulares: otorgar un rol de incautación, por sí solo, no hace que los saldos sean elegibles.
El código administrativo v1.8.1 denomina la regla de los titulares SEIZE_EXEMPT_POLICY. La autorización conforme a ella protege la cuenta contra la incautación. En llamadas ordinarias posteriores a la creación, la reasignación requiere que el titular no esté protegido por esa exención, además del rol de incautación del token, que la función de incautación no esté pausada, que haya saldo suficiente y que el destino sea válido y esté permitido por la política de receptores de incautación.
Cuando se cumplen esas condiciones, seizeWithMemo elude las comprobaciones de las políticas de transferencia ordinaria y no modifica la oferta total. En cambio, la quema destruye oferta y, en las llamadas ordinarias de CAS20, solo consume los tokens propios de quien realiza la llamada, bajo un rol separado.
Por consiguiente, las restricciones de transferencia y los requisitos para que un activo pueda ser confiscado no pueden tratarse como si fueran intercambiables. La capacidad de una cuenta para realizar una transferencia ordinaria no determina si podría estar sujeta a una reasignación administrativa.
Pausar las transferencias tampoco pausa la confiscación, que tiene su propia configuración de pausa y sigue requiriendo las demás salvaguardas.
Los controles Cobalt de Base emplean una separación similar de funciones y requisitos de elegibilidad en su estándar B20. La pregunta adicional pertinente aquí para CAS20 es cómo interactuaría la admisión de funciones a nivel de red de la propia $BNB Chain con esos controles a nivel de token.
Los próximos hitos de $BNB Chain son operativos
La página de CAS20 de $BNB Chain busca emisores con acceso anticipado y describe las variantes Stablecoin y Asset.
El acuerdo de gobernanza también implica una contrapartida para los emisores que adopten la lógica nativa. El código común reduce la necesidad de implementar por separado el mismo comportamiento del token, mientras que la propuesta advierte que un defecto en el cliente nativo podría afectar a varios tokens CAS20 y requerir otra bifurcación dura para solucionarlo.
La bifurcación de testnet del 29 de octubre es el siguiente paso programado del lanzamiento. Una fecha de lanzamiento en la red principal dejaría aún preguntas aparte sobre qué dirección tiene la función de activación, cómo firma los cambios y qué funciones se han habilitado.
El lanzamiento de nuevos tokens dependería de la admisión de funciones, el mantenimiento continuo de la lista compartida dependería de la disponibilidad del registro y la exposición de los titulares a transferencias o confiscaciones dependería de los permisos y las políticas que configure realmente su emisor.