
Les développeurs de Bitcoin ont relancé le débat sur la sécurité à long terme du réseau, alors que l'informatique quantique (« Q-Day ») progresse. Le déclencheur était une interview d'Eli Ben-Sasson, PDG de StarkWare, accordée au journaliste Pete Rizzo.
Selon Ben-Sasson, sans la mise en place d'un « correctif quantique », Bitcoin perdra sa position de leader, et sa valeur de marché s'effondrera en raison des limites physiques des systèmes informatiques actuels.
Ces prévisions ont été critiquées par Adam Back, créateur de Hashcash, cofondateur de Blockstream et l'un des cryptographes cités par Satoshi Nakamoto dans le livre blanc de Bitcoin. Sur le réseau social X, Back a qualifié les attentes alarmistes par la formule : « c'mon guys, don't be silly and alarmist. »
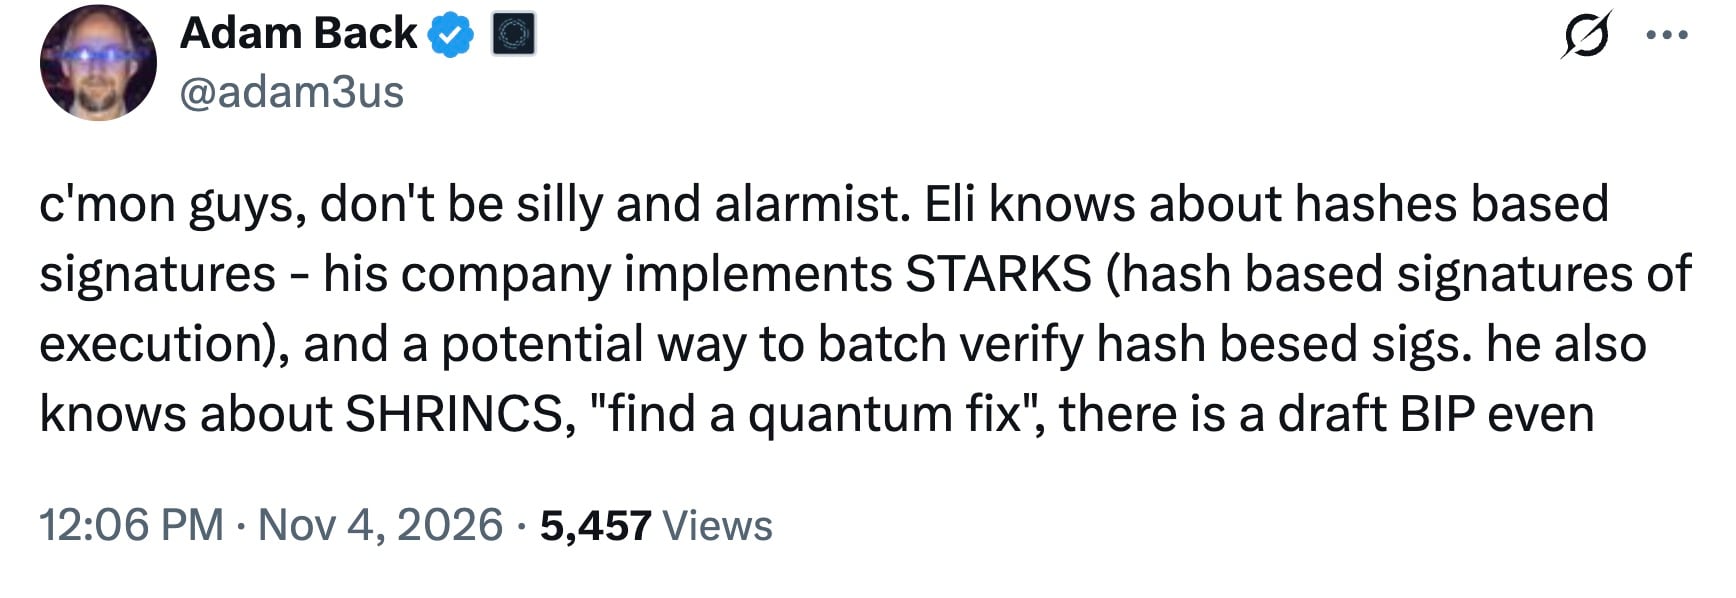
Selon Back, les risques sont exagérés, car des algorithmes de protection contre les menaces quantiques sont déjà au stade de la planification du protocole. Il a souligné que l'entreprise de Ben-Sasson, StarkWare, fonde ses produits sur la technologie STARK : des preuves à divulgation nulle de connaissance qui s'appuient sur des fonctions de hachage cryptographiques.
Au sein de la communauté technique de Bitcoin, les fonctions de hachage sont considérées comme le principal facteur de sécurité. Selon des modèles théoriques, les ordinateurs quantiques exécutant l'algorithme de Shor seraient capables de briser la cryptographie asymétrique actuelle du réseau (ECDSA et Schnorr).
Cependant, cette méthode est inefficace contre les fonctions de hachage (dont SHA-256). L'algorithme de Grover ne confère aux systèmes quantiques qu'une accélération quadratique dans la recherche par force brute, accélération que, selon Back, les paramètres de sécurité standard de Bitcoin neutralisent entièrement.
Le plan de Back : comment Bitcoin survivra aux superordinateurs quantiques
Comme scénario alternatif, l'associé de Satoshi Nakamoto a cité des données sur les travaux techniques actuels de la communauté, qui, à la fin de 2026, sont entrés dans la phase de test :
-
Protocole SHRINCS : une signature basée sur le hachage, modifiée (Shrunken SPHINCS). Selon les développeurs de Blockstream, ils l'ont optimisée pour les limites de bande passante de Bitcoin.
-
État de mise en œuvre : un projet officiel de proposition d'amélioration de Bitcoin (BIP) a été publié pour examen. Selon la feuille de route du projet, la technologie fait l'objet de tests de charge sur la sidechain Liquid.
Les critiques de la cryptographie post-quantique désignent souvent le volume de données comme principal problème. Les signatures résistantes au quantique sont plus volumineuses que les clés Schnorr standard de 64 octets, ce qui, selon plusieurs chercheurs, pourrait surcharger la blockchain et faire grimper les frais.
Back soutient que l'infrastructure peut passer à l'échelle grâce à l'agrégation des données. Selon sa position, les méthodes de vérification par lots et les preuves de hachage STARK permettent de compresser des milliers de signatures en un seul paquet compact. Selon les partisans de cette approche, la solution préservera la vitesse du réseau et sa décentralisation.
Le débat actuel révèle l'existence de deux positions opposées : une partie de l'industrie considère la menace quantique comme un problème urgent, tandis que les développeurs principaux de Bitcoin évoquent des tests planifiés de l'infrastructure de protection, qui progressent en parallèle du développement des capacités quantiques.