
量子コンピューティング(「Q-Day」)の発展を背景に、ビットコイン開発者たちがネットワークの長期的な安全性についての議論を再燃させている。きっかけとなったのは、StarkWareのCEOであるEli Ben-Sassonがジャーナリストのpete Rizzoに語ったインタビューだ。
Ben-Sassonによれば、「量子対策」が実装されなければ、ビットコインはその主導的地位を失い、現在のコンピューティングシステムの物理的な限界により、市場価値は暴落するという。
こうした予測への批判は、Hashcashの考案者でBlockstreamの共同創業者であり、ビットコインのホワイトペーパーでSatoshi Nakamotoが言及した暗号学者の一人であるAdam Backから出た。Backは、ソーシャルネットワークXで、パニック的な予想を「c'mon guys, don't be silly and alarmist.」(みんな、馬鹿げた煽りはやめよう)という言葉で退けた。
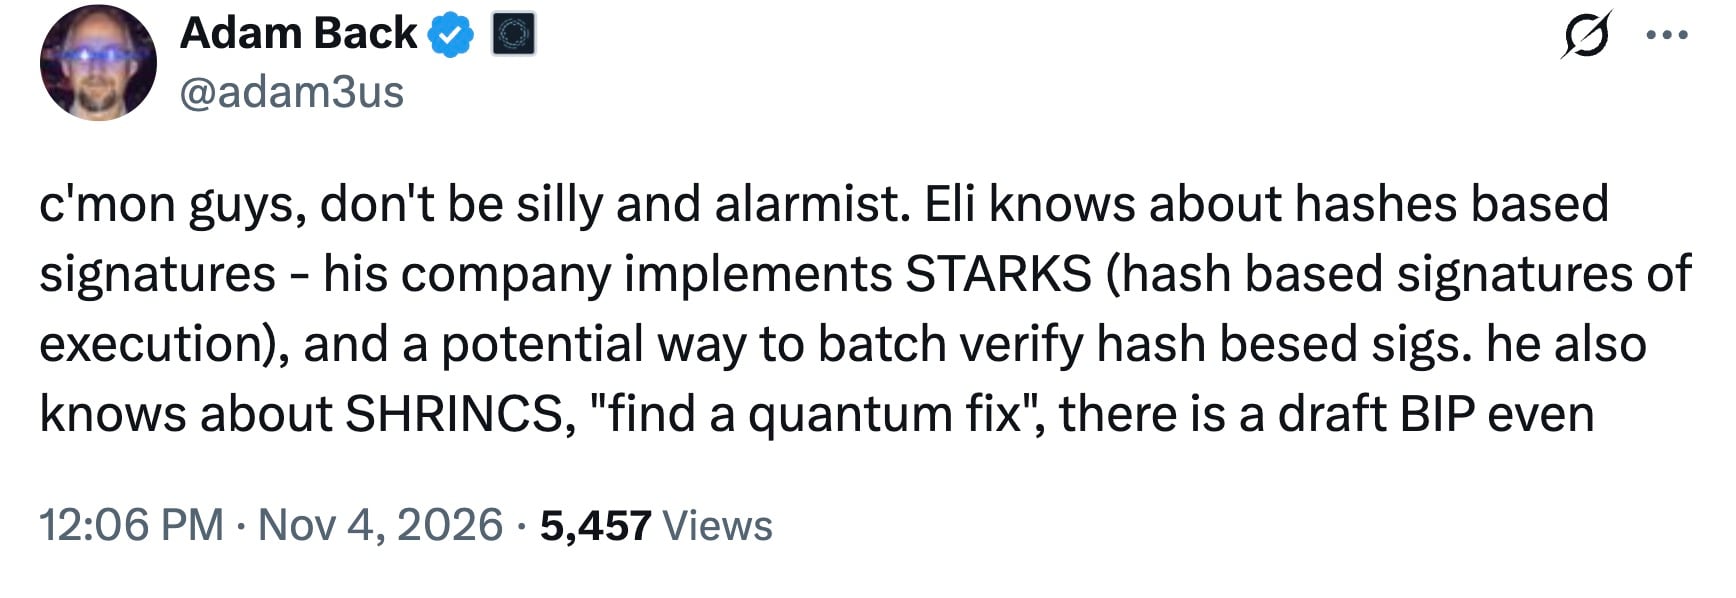
Backによれば、量子脅威を防ぐアルゴリズムはすでにプロトコル計画の段階にあるため、リスクは誇張されているという。彼はまた、Ben-Sasson自身の会社であるStarkWareが、ハッシュ関数上で動作するゼロ知識証明であるSTARK技術に基づいて製品を構築している点を指摘した。
ビットコインの技術コミュニティでは、ハッシュ関数がネットワークの主要な安全性の要素と見なされている。理論モデルによれば、Shorのアルゴリズムを実行する量子コンピュータは、ネットワークの現在の非対称暗号(ECDSAおよびSchnorr)を破ることができるとされる。
しかし、この手法はハッシュ関数(SHA-256を含む)に対しては効果がない。Groverのアルゴリズムが量子システムに与えるのは、総当たり探索における二次的な高速化にすぎず、Backによれば、これはビットコインの標準的なセキュリティ設定によって完全に無効化されるという。
Backの計画:ビットコインは量子スーパーコンピュータをどう生き延びるか
別のシナリオとして、Satoshi Nakamotoの関係者は、2026年後半にテスト段階に入った、コミュニティにおける現在の技術開発のデータを挙げた:
-
SHRINCSプロトコル:改良されたハッシュベースの署名方式(Shrunken SPHINCS)。Blockstreamの開発者によれば、ビットコインの帯域幅の制限に合わせて最適化されたものだという。
-
実装状況:審査用の公式なドラフトのBitcoin Improvement Proposal(BIP)が公開された。プロジェクトのロードマップによれば、この技術はLiquidサイドチェーン上でストレステストを受けている段階にあるという。
耐量子暗号への批判者は、データ量を主要な問題として挙げることが多い。耐量子署名は、標準的な64バイトのSchnorr鍵よりもかさばるため、複数の研究者によれば、ブロックチェーンに過負荷をかけ、手数料を押し上げる可能性があるという。
Backは、データの集約によってインフラはスケールできると主張している。彼の見解では、バッチ検証の手法とSTARKのハッシュ証明により、数千の署名を1つのコンパクトなパッケージに圧縮することが可能になるという。このアプローチの支持者によれば、この解決策はネットワークの速度を維持し、その非中央集権性を守るとされる。
現在の議論は、二つの対極的な見解が存在することを示している。業界の一部は量子の脅威を差し迫った問題と見なしている一方、ビットコインのコア開発者は、量子能力の発展と並行して進む、防御インフラの計画的なテストについて語っている。