
Разработчики Bitcoin возобновили обсуждение долгосрочной безопасности сети на фоне развития квантовых вычислений («Q-Day»). Поводом стало интервью, которое генеральный директор StarkWare Эли Бен-Сассон дал журналисту Пите Риццо.
По словам Бен-Сассона, без внедрения «квантового решения» Bitcoin утратит лидерство, а его рыночная стоимость обрушится из-за физических ограничений современных вычислительных систем.
Критику этих прогнозов высказал Адам Бэк, создатель Hashcash, соучредитель Blockstream и один из криптографов, упомянутых Сатоши Накамото в white paper Bitcoin. В социальной сети X Бэк охарактеризовал паническими ожидания фразой: «c'mon guys, don't be silly and alarmist» («ну же, ребята, не будьте глупцами и паникёрами»).
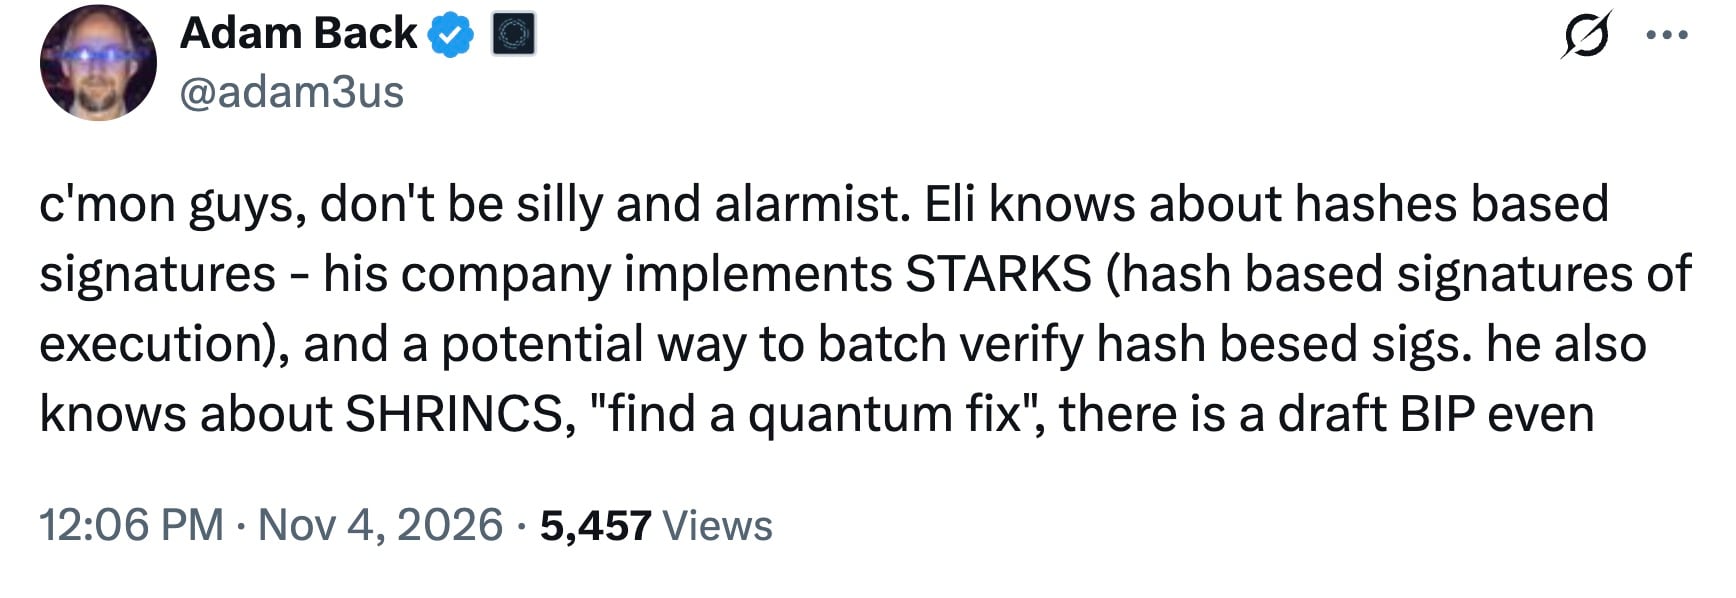
По мнению Бэка, риски преувеличены, поскольку алгоритмы защиты от квантовых угроз уже находятся на этапе планирования протокола. Он отметил, что собственная компания Бен-Сассона, StarkWare, строит свои продукты на технологии STARK: доказательствах с нулевым разглашением, которые работают на криптографических хеш-функциях.
В технологическом сообществе Bitcoin хеш-функции считаются главным фактором безопасности. Согласно теоретическим моделям, квантовые компьютеры, работающие по алгоритму Шора, способны взломать используемую сетью текущую асимметричную криптографию (ECDSA и Schnorr).
Однако этот метод неэффективен против хеш-функций (включая SHA-256). Алгоритм Гровера даёт квантовым системам лишь квадратичное ускорение при переборе методом грубой силы, и, по словам Бэка, это полностью нейтрализуется стандартными настройками безопасности Bitcoin.
План Бэка: как Bitcoin переживёт квантовые суперкомпьютеры
В качестве альтернативного сценария соратник Сатоши Накамото привёл данные о текущих технических разработках сообщества, которые к концу 2026 года перешли в фазу тестирования:
-
Протокол SHRINCS: модифицированная подпись на основе хеш-функций (Shrunken SPHINCS). По словам разработчиков Blockstream, они оптимизировали её под ограничения пропускной способности Bitcoin.
-
Статус реализации: опубликован официальный черновик Bitcoin Improvement Proposal (BIP) для рассмотрения. Согласно дорожной карте проекта, технология проходит стресс-тесты в боковой цепи Liquid.
Критики постквантовой криптографии часто называют главной проблемой объём данных. Квантово-устойчивые подписи громоздче стандартных 64-байтных ключей Schnorr, что, по мнению ряда исследователей, может перегрузить блокчейн и повысить комиссии.
Бэк утверждает, что инфраструктура способна масштабироваться за счёт агрегации данных. По его позиции, методы пакетной верификации и STARK-доказательства хешей позволяют сжать тысячи подписей в один компактный пакет. По словам сторонников этого подхода, решение сохранит скорость сети и защитит её децентрализацию.
Текущая дискуссия демонстрирует существование двух полярных взглядов: часть индустрии считает квантовую угрозу срочной проблемой, тогда как ключевые разработчики Bitcoin говорят о запланированном тестировании защитной инфраструктуры, которое идёт параллельно с развитием квантовых возможностей.