
Bitcoin-Entwickler haben die Diskussion über die langfristige Sicherheit des Netzwerks angesichts der Entwicklung des Quantencomputings („Q-Day“) neu entfacht. Auslöser war ein Interview, das StarkWare-CEO Eli Ben-Sasson dem Journalisten Pete Rizzo gab.
Laut Ben-Sasson wird Bitcoin ohne die Umsetzung einer „Quanten-Lösung“ seine Führungsposition verlieren, und sein Marktwert wird aufgrund der physischen Grenzen heutiger Rechensysteme einbrechen.
Kritik an diesen Prognosen kam von Adam Back, dem Schöpfer von Hashcash, Mitbegründer von Blockstream und einem der Kryptografen, die Satoshi Nakamoto im Bitcoin-Whitepaper erwähnt hat. Auf dem sozialen Netzwerk X beschrieb Back die panikartigen Erwartungen mit dem Satz: „Komm schon, Leute, seid nicht albern und alarmistisch.“
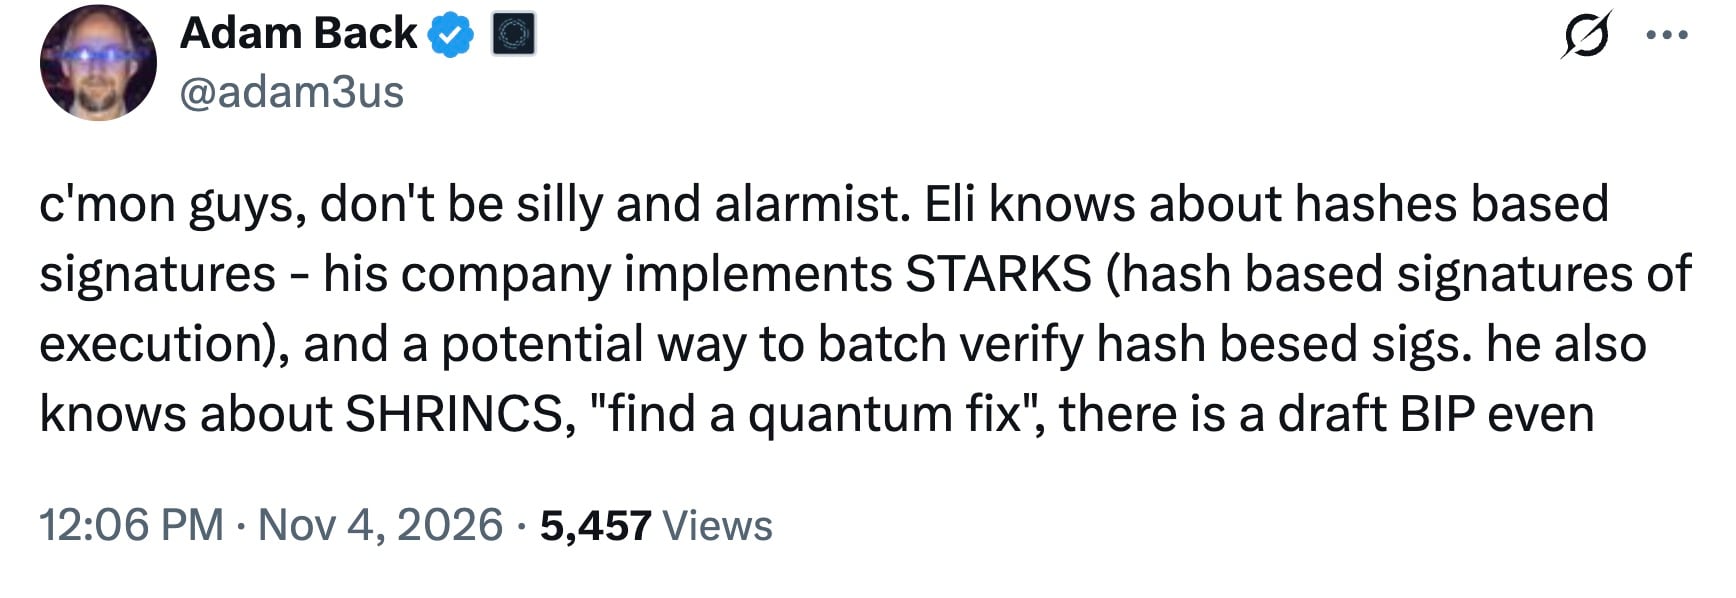
Laut Back werden die Risiken übertrieben, da Algorithmen zum Schutz vor Quantenbedrohungen bereits in der Phase der Protokollplanung sind. Er wies darauf hin, dass das eigene Unternehmen von Ben-Sasson, StarkWare, seine Produkte auf der STARK-Technologie aufbaut: Zero-Knowledge-Beweise, die auf kryptografischen Hash-Funktionen laufen.
In der technischen Bitcoin-Community gelten Hash-Funktionen als wichtigster Sicherheitsfaktor. Theoretischen Modellen zufolge können Quantencomputer mit Shors Algorithmus die aktuelle asymmetrische Kryptografie des Netzwerks (ECDSA und Schnorr) brechen.
Diese Methode ist jedoch gegen Hash-Funktionen (einschließlich SHA-256) wirkungslos. Grovers Algorithmus verschafft Quantensystemen bei der Brute-Force-Suche nur einen quadratischen Geschwindigkeitsvorteil, der laut Back durch die standardmäßigen Sicherheitseinstellungen von Bitcoin vollständig neutralisiert wird.
Backs Plan: Wie Bitcoin Quanten-Supercomputer überleben wird
Als alternatives Szenario verwies der Mitarbeiter von Satoshi Nakamoto auf Daten zu den aktuellen technischen Entwicklungen der Community, die bis Ende 2026 in die Testphase übergegangen sind:
-
SHRINCS-Protokoll: Eine modifizierte hashbasierte Signatur (Shrunken SPHINCS). Laut Blockstream-Entwicklern wurde sie für die Bandbreitenbeschränkungen von Bitcoin optimiert.
-
Implementierungsstatus: Ein offizieller Entwurf eines Bitcoin Improvement Proposal (BIP) wurde zur Prüfung veröffentlicht. Laut dem Fahrplan des Projekts wird die Technologie derzeit im Liquid-Sidechain Stresstests unterzogen.
Kritiker der Post-Quanten-Kryptografie nennen oft das Datenvolumen als Hauptproblem. Quantenresistente Signaturen sind umfangreicher als die standardmäßigen 64-Byte-Schnorr-Schlüssel, was laut einer Reihe von Forschern die Blockchain überlasten und die Gebühren erhöhen könnte.
Back argumentiert, dass die Infrastruktur durch Datenaggregation skalierbar sei. Seiner Position nach ermöglichen Verfahren zur Stapelverifizierung und STARK-Hash-Beweise, Tausende von Signaturen in ein kompaktes Paket zu komprimieren. Laut Befürwortern dieses Ansatzes wird die Lösung die Geschwindigkeit des Netzwerks erhalten und seine Dezentralisierung schützen.
Die aktuelle Diskussion zeigt zwei gegensätzliche Sichtweisen: Ein Teil der Branche hält die Quantenbedrohung für ein dringendes Problem, während die Bitcoin-Kernentwickler von geplanten Tests der Schutzinfrastruktur sprechen, die parallel zur Entwicklung der Quantenfähigkeiten voranschreitet.