
Un attaquant aurait ouvert des centaines de comptes, fait en sorte que chacun propose une petite quantité d’un jeton en échange d’une quantité inhabituellement élevée de $XRP, puis envoyé un seul paiement qui aurait acheté toutes les offres à la fois.
Le total de $XRP dû aurait été trop élevé pour que le logiciel le comptabilise correctement. Les comptes vendeurs de l’attaquant auraient donc été payés intégralement, tandis que le compte acheteur aurait été débité de presque rien, laissant à l’attaquant des $XRP qui n’existaient pas auparavant.
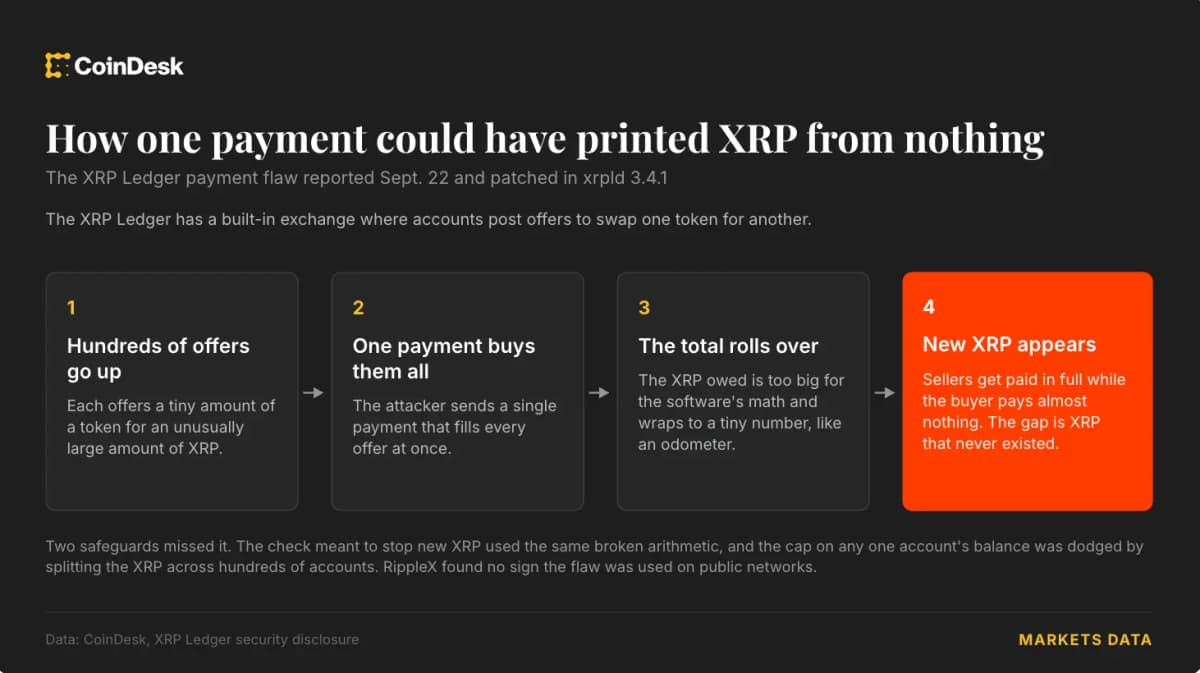
Le $XRP Ledger effectue une vérification après chaque transaction pour s’assurer qu’aucun nouveau $XRP n’est apparu, mais cette vérification reposait sur le même total mal comptabilisé et ne l’aurait pas détecté. Une limite distincte sur la quantité de $XRP qu’un seul compte peut recevoir ne se serait pas non plus déclenchée, car l’attaque répartissait les $XRP entre des centaines de comptes.
La méthode des chercheurs ne nécessitait que quelques centaines de $XRP pour ouvrir ces comptes, dont la majeure partie pouvait être récupérée, ainsi que des frais de transaction.
Les développeurs ont déployé le correctif dans xrpld 3.4.1, le logiciel serveur du registre, le 25 septembre, sans préciser ce qu’il corrigeait.
Cet incident s’ajoute à une série de failles de sécurité crypto longtemps restées cachées et mises au jour avec l’aide de l’IA depuis juillet, dont le bug du portefeuille Coldcard à l’origine du vol d’au moins 1367 BTC, ainsi que les vulnérabilités qui ont contraint Core Lightning à demander aux opérateurs de nœuds bitcoin de se déconnecter.