
Un atacante abriría cientos de cuentas y haría que cada una ofreciera una cantidad ínfima de un token a cambio de una cantidad inusualmente grande de $XRP, y luego enviaría un único pago que compraría todas las ofertas a la vez.
El total de $XRP adeudado sería demasiado grande para que el software lo contabilizara correctamente, así que las cuentas vendedoras del atacante recibirían el pago completo, mientras que a la cuenta compradora se le cobraría casi nada, dejando al atacante con $XRP que antes no existía.
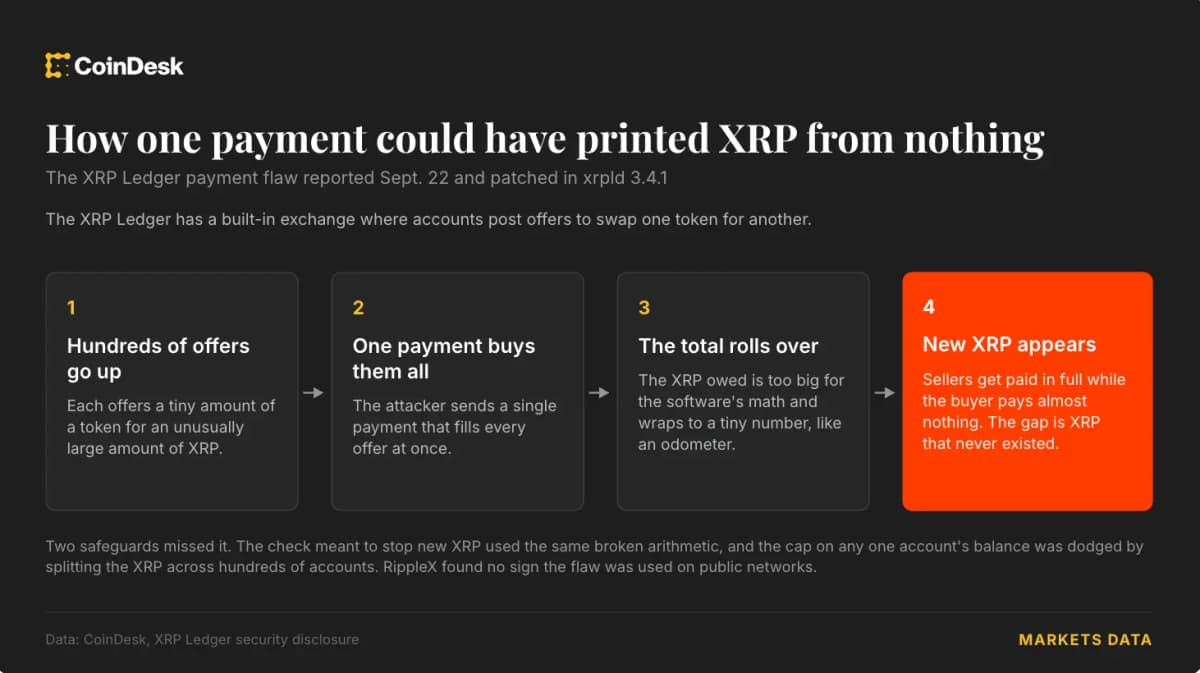
El Ledger de $XRP ejecuta una comprobación después de cada transacción para asegurarse de que no haya aparecido nuevo $XRP, pero esa comprobación se basaba en el mismo total mal contabilizado y no lo habría detectado. Tampoco se habría activado un límite independiente sobre cuánto $XRP puede recibir una sola cuenta, porque el ataque distribuía el $XRP entre cientos de cuentas.
El método de los investigadores solo requería unos pocos cientos de $XRP para abrir esas cuentas, la mayoría de los cuales podrían recuperarse, además de las comisiones de transacción.
Los desarrolladores publicaron la corrección en xrpld 3.4.1, el software de servidor del Ledger, el 25 de septiembre, sin revelar qué reparaba.
El incidente se suma a una serie de fallas de seguridad cripto ocultas durante mucho tiempo que salieron a la luz con ayuda de la IA desde julio, incluido el error de la billetera Coldcard detrás del robo de al menos 1367 BTC y las vulnerabilidades que obligaron a Core Lightning a indicar a los operadores de nodos de bitcoin que se desconectaran.