
Ein Angreifer hätte Hunderte Konten eröffnen, auf jedem davon eine winzige Menge eines Tokens im Tausch gegen eine ungewöhnlich große Menge $XRP anbieten und dann eine einzige Zahlung senden können, die alle Angebote auf einmal gekauft hätte.
Die insgesamt geschuldete Menge $XRP wäre zu groß gewesen, als dass die Software sie korrekt hätte zählen können. Daher wären die Verkaufskonten des Angreifers vollständig bezahlt worden, während dem kaufenden Konto fast nichts berechnet worden wäre, sodass der Angreifer $XRP erhalten hätte, die zuvor nicht existiert hatten.
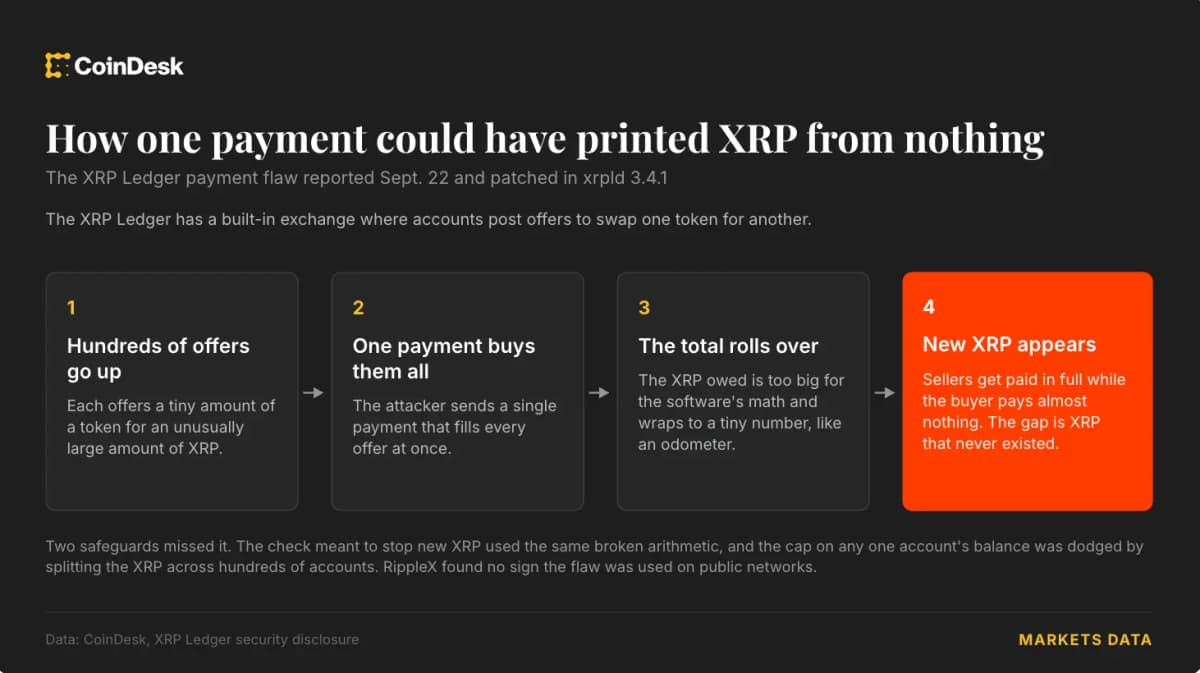
Das $XRP Ledger führt nach jeder Transaktion eine Prüfung durch, um sicherzustellen, dass keine neuen $XRP entstanden sind. Diese Prüfung stützte sich jedoch auf dieselbe falsch gezählte Gesamtsumme und hätte den Fehler übersehen. Auch eine separate Obergrenze für die Menge $XRP, die ein einzelnes Konto erhalten kann, hätte nicht gegriffen, da der Angriff die $XRP auf Hunderte Konten verteilt hätte.
Für die Methode der Forschenden wären nur einige Hundert $XRP nötig gewesen, um diese Konten zu eröffnen. Der Großteil davon hätte zurückgewonnen werden können, hinzugekommen wären Transaktionsgebühren.
Die Entwickler veröffentlichten den Fix am 25. September in xrpld 3.4.1, der Serversoftware des Ledgers, ohne offenzulegen, was damit behoben wurde.
Der Vorfall reiht sich ein in eine Serie lange verborgener Sicherheitslücken im Kryptobereich, die seit Juli mithilfe von KI aufgedeckt wurden. Dazu gehören der Coldcard-Wallet-Fehler, der hinter dem Diebstahl von mindestens 1367 BTC steckte, sowie die Schwachstellen, die Core Lightning dazu veranlassten, Bitcoin-Node-Betreibern zu sagen, sie sollten die Verbindung trennen.