
Злоумышленник мог открыть сотни аккаунтов и выставить с каждого предложение обменять крошечное количество токена на необычно большое количество $XRP, а затем отправить один платеж, который выкупил бы все предложения сразу.
Общая сумма причитающихся $XRP была бы слишком велика, чтобы программа могла правильно ее подсчитать, поэтому аккаунты злоумышленника, продававшие токены, получили бы полную оплату, а с аккаунта-покупателя списали бы почти ничего, оставив злоумышленнику $XRP, которых прежде не существовало.
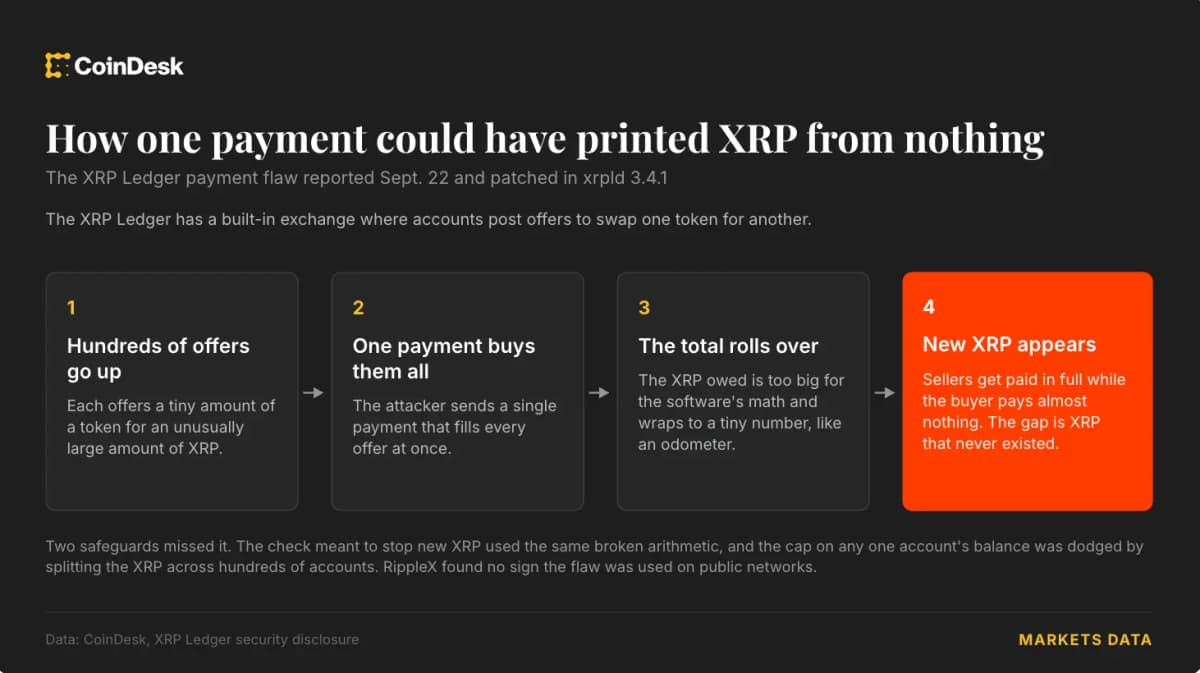
После каждой транзакции $XRP Ledger проверяет, не появились ли новые $XRP, но эта проверка опиралась на ту же ошибочно подсчитанную сумму и не обнаружила бы проблему. Не сработал бы и отдельный лимит на количество $XRP, которое может получить один аккаунт, поскольку атака распределяла $XRP между сотнями аккаунтов.
Метод исследователей требовал лишь нескольких сотен $XRP для открытия этих аккаунтов, причем большую часть этой суммы можно было вернуть, а также комиссий за транзакции.
25 сентября разработчики выпустили исправление в xrpld 3.4.1, серверном ПО реестра, не сообщив, какую именно проблему оно устраняет.
Этот случай пополнил череду давно скрытых уязвимостей в криптосфере, обнаруженных с помощью ИИ начиная с июля. В их числе ошибка в кошельке Coldcard, из-за которой было украдено не менее 1367 BTC, и уязвимости, из-за которых Core Lightning пришлось призвать операторов узлов Bitcoin отключиться.