
Les nonces durables restent utilisables. La Foundation n’a fixé aucune date de suppression et n’a pas encore tranché entre Programmatic Signer d’Anza et Vector de Blueshift. Sa période de migration d’environ six mois est conditionnelle à la disponibilité d’un remplacement adapté, audité et opérationnel sur le mainnet.
La clé continue d’approuver, mais le compte change
Les nonces durables résolvent un problème de timing. Au lieu de signer une transaction liée à un blockhash récent qui expire rapidement, un signataire hors ligne peut en approuver une à l’aide d’un nonce stocké. Cela permet d’effectuer l’approbation et la diffusion à des moments différents.
La mise à niveau distincte de Solana visant des slots de 200 ms a atteint sa dernière étape sur le mainnet le 9 octobre. Une production de blocs plus rapide laisse moins de temps réel pour les approbations ordinaires reposant sur un blockhash, même si l’expiration dépend de la production de blocs et non d’un minuteur garanti. Un précédent article de CryptoSlate a examiné ce changement de timing; la proposition sur les nonces concerne l’architecture utilisée pour éviter la courte fenêtre d’approbation.
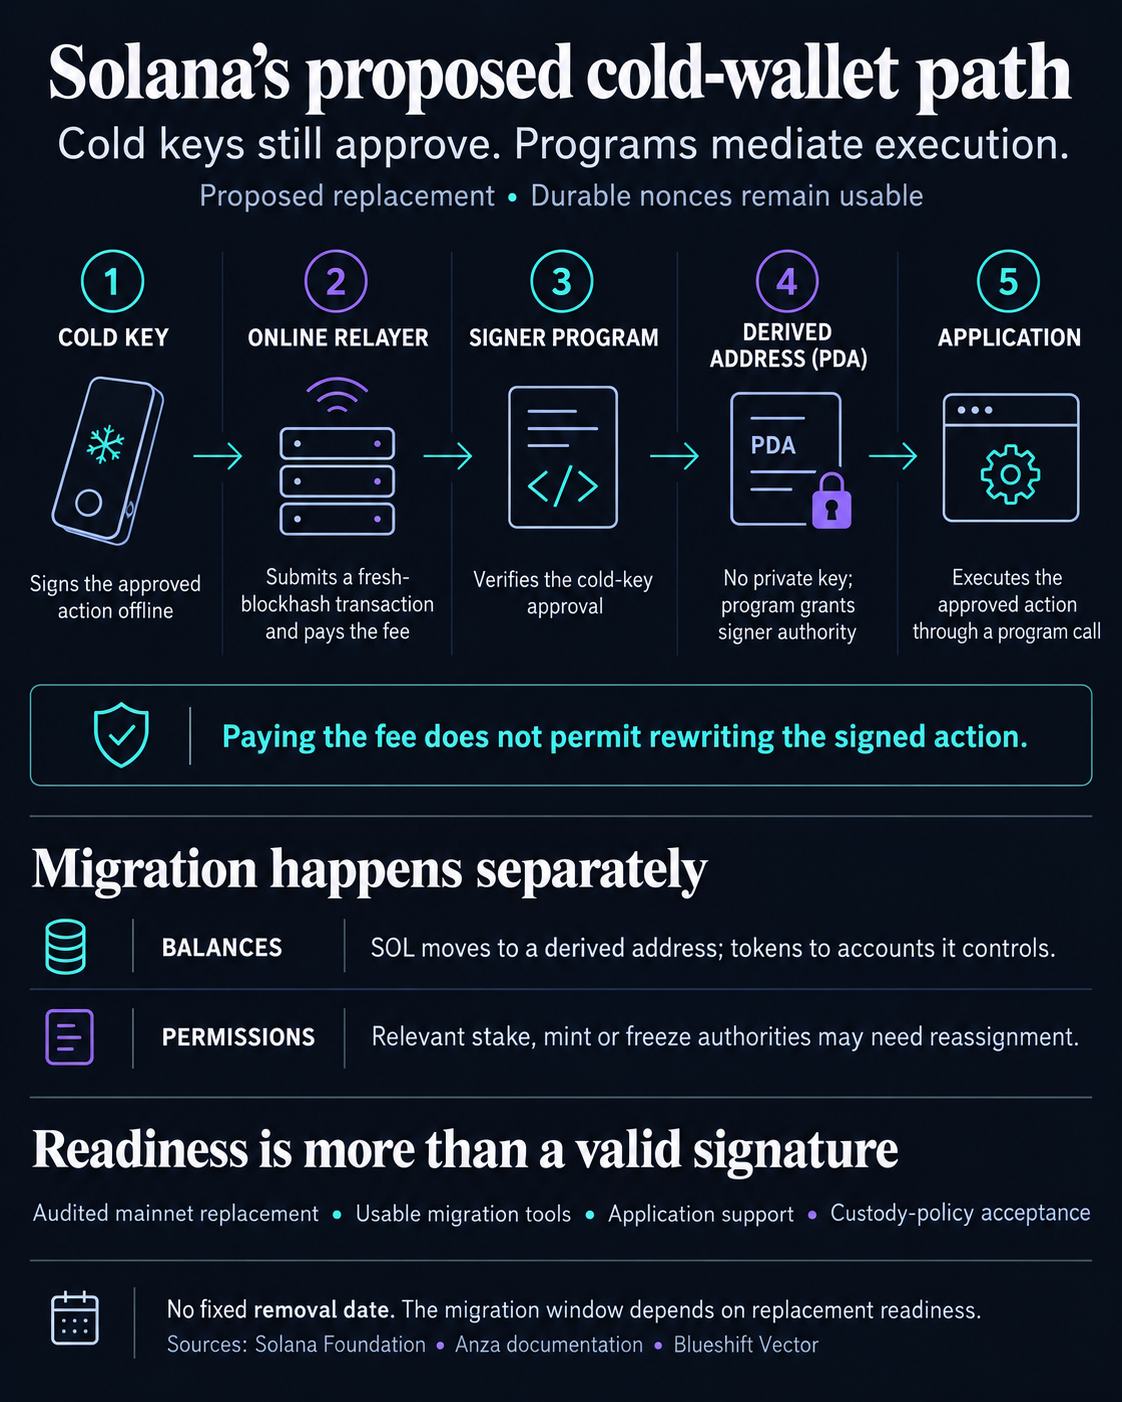
Avec Programmatic Signer, la clé hors ligne signe un message d’autorisation plutôt que la transaction envoyée au réseau. Un relais place cette approbation dans une transaction avec un blockhash récent. Le programme de signature vérifie l’autorisation et exécute les instructions approuvées, avec l’adresse dérivée de la clé comme signataire.
La PDA n’a pas de clé privée propre. Elle peut agir parce que le programme de signature vérifie l’approbation de la clé d’origine. La dérivation de l’adresse ne transfère ni actifs ni permissions: ceux-ci doivent être transférés séparément.
Le guide de migration décrit le transfert de $SOL natifs vers l’adresse dérivée, le transfert des soldes de tokens vers des comptes qu’elle contrôle, ainsi que le transfert vers cette adresse des permissions de création ou de gel. Pour les comptes de staking, il est possible de transférer l’autorité du délégant, l’autorité de retrait, ou les deux, selon la permission à migrer. Il s’agit de contrôles distincts, et non d’un changement universel de portefeuille.
La Foundation propose d’effectuer ces transferts tant que les anciens nonces durables fonctionnent encore. Pour une trésorerie concernée, approuver le nouveau logiciel de signature ne représente donc qu’une partie du travail. L’inventaire de ses comptes et les permissions actuellement détenues par chaque clé déterminent ce qui doit changer.
Les deux modèles candidats gèrent également différemment le $SOL natif. Le compte $SOL dérivé de Programmatic Signer appartient au programme System et peut envoyer des $SOL par un transfert ordinaire approuvé. Vector initialise un compte appartenant à un programme et libère les $SOL au moyen de sa propre opération autorisée de retrait ou de clôture.
Ce que la signature hors ligne permet à un relais de faire
Le choix de l’implémentation influe sur la manière dont une approbation contraint étroitement la transaction qui l’entoure.
La documentation des messages de Programmatic Signer indique que les signatures hors ligne lient l’exécuteur, le compte de nonce et le message d’exécution intégré. Un relais ne peut pas modifier ces octets autorisés tout en conservant des signatures valides. Il peut toutefois choisir le payeur des frais et le blockhash de la transaction externe, et ajouter des instructions avant ou après la soumission.
Vector engage le tampon d’instructions de premier niveau, y compris les données et les comptes utilisés pour transmettre les actions approuvées à d’autres programmes. Les instructions qui entourent ces actions doivent déjà être incluses lorsque la clé hors ligne signe. Un relais ne peut ensuite ni les insérer, ni les supprimer, ni les réordonner sans invalider l’approbation.
Programmatic Signer permet d’assembler un contexte d’exécution autour d’une action approuvée; Vector exige que la séquence d’instructions environnante soit approuvée à l’avance. Dans les deux cas, payer la diffusion ne donne pas le droit de réécrire l’action signée.
Une tentative d’exécution échouée peut laisser une approbation hors ligne exécutable ultérieurement. Une transaction actuelle utilisant un nonce durable, qui passe la validation mais échoue pendant l’exécution, consomme quand même son nonce. L’architecture de Programmatic Signer applique ensemble l’avancement du nonce et les modifications de l’application, ou annule les deux ensemble. Vector documente la même possibilité de réessayer une action échouée.
Pour les opérateurs, la possibilité de réessayer signifie qu’une soumission échouée n’a pas nécessairement invalidé l’approbation. En l’absence d’une échéance imposée, celle-ci peut rester disponible pour une exécution ultérieure tant que son nonce ne change pas.
Vector avertit explicitement qu’un relais pourrait retenir une transaction jusqu’à ce que les conditions changent, ou qu’une signature exposée lors d’une tentative échouée pourrait être exécutée ultérieurement. Un délai inclus dans les instructions signées peut entraîner le rejet de l’exécution après une échéance. La révocation nécessite qu’une avancée du nonce autorisée séparément soit appliquée. Le rejet pour dépassement du délai ne consomme pas à lui seul un nonce dont les modifications sont annulées avec l’échec de la transaction.
L’accès aux applications constitue un test de garde distinct
La justification de la Foundation est de simplifier le traitement par les validateurs. Les nonces durables exigent des règles spéciales de prévention des rejeux, compliquent l’exécution asynchrone et rendent les transactions invalides plus difficiles à filtrer. En déplaçant l’approbation et l’état anti-rejeu vers des programmes ordinaires, les validateurs n’ont plus qu’à traiter des transactions ordinaires fondées sur un blockhash.
Les applications reçoivent ensuite les actions approuvées par invocation interprogramme, ou CPI : un programme en appelle un autre. Cela peut entrer en conflit avec la règle d’une application selon laquelle une action doit arriver directement sous forme d’instruction de premier niveau. Les vérifications qui examinent uniquement les instructions de remboursement ou de vérification de signature de premier niveau peuvent également ne pas détecter une action imbriquée dans le programme signataire.
Une profondeur d’appel plus importante ne résout pas le problème d’une règle qui rejette la position de l’appel ou ne peut pas examiner les instructions imbriquées. La Foundation suggère de prendre en charge les programmes signataires connus ou de proposer une autre voie d’exécution. La question de savoir si une application accepte la signature d’une PDA est donc différente de celle de savoir si l’approbation hors ligne est valide sur le plan cryptographique.
Le CPI Guard de Token-2022 montre pourquoi la compatibilité nécessite une évaluation précise au niveau du compte. Lorsque le garde-fou est activé, les transferts et les destructions par CPI nécessitent une autorité de délégation ; les approbations par CPI sont interdites, et le changement de propriétaire est interdit même en dehors d’une CPI. Les délégataires permanents bénéficient d’exceptions pour les transferts et les destructions.
Ces règles sont plus précises qu’une interdiction générale de toute action effectuée par une PDA. Une voie de transfert fondée sur une délégation peut exister, mais établir ou utiliser cette autorité implique sa propre décision concernant les autorisations et la politique de conservation.
Les préoccupations institutionnelles soulevées en mars portaient sur l’accès aux applications et les contrôles régissant les mouvements de fonds. Lors de la discussion du 4 mars, un participant se présentant comme Michael, de Fireblocks, a soutenu la suppression des nonces, tout en s’opposant aux contraintes de migration de CPI Passthrough, à la dépendance aux contrats et aux problèmes de compatibilité avec la DeFi. Il privilégiait les enveloppes de transaction, avec Sudo comme solution de rechange, plutôt que la voie de signature par CPI proposée.
Grant, qui s’est présenté comme travaillant chez Unit 410, a déclaré le même jour qu’un petit programme signataire auditable pourrait rendre acceptable la migration de l’autorité. Il a rejeté une solution de contournement consistant à transférer temporairement les actifs vers un signataire en ligne, même pour une opération atomique, car les fonds doivent rester associés au stockage à froid dans son modèle non dépositaire.
Une conception testable a encore besoin d’une voie de migration en production
La documentation actuelle de Programmatic Signer fait état d’un déploiement sur devnet et d’audits en cours, avec des corrections requises avant sa version v1 et tout déploiement sur mainnet. Ses interfaces peuvent changer. La documentation d’utilisation indique toujours que la simulation et la soumission par relais sont à venir, tandis que plusieurs opérations de migration ne sont pas encore finalisées dans le guide.
Vector publie le code d’implémentation et les identifiants des programmes ; son README ne précise pas l’état des audits ni celui du déploiement sur mainnet.
Parallèlement, le kit actuel d’intégration des protocoles de Fireblocks décrit toujours l’injection automatique de nonces durables pour certaines intégrations WalletConnect, notamment Jupiter et Kamino, avec une fenêtre de validité par défaut de 15 minutes gérée par le fournisseur. Cela décrit un processus d’approbation existant qu’une solution de remplacement doit prendre en charge.
Une migration opérationnelle nécessite une solution de remplacement auditée et déployée sur mainnet, des outils utilisables et des parcours applicatifs qui préservent les contrôles d’approbation de chaque opérateur.