
Los nonces durables siguen siendo utilizables. La Fundación no ha fijado una fecha para retirarlos ni ha tomado una decisión definitiva entre Programmatic Signer, de Anza, y Vector, de Blueshift. Su plazo de migración, de aproximadamente seis meses, depende de que haya una alternativa adecuada, auditada y activa en la mainnet.
La clave sigue aprobando, pero la cuenta cambia
Los nonces durables resuelven un problema de tiempo. En lugar de firmar una transacción vinculada a un hash de bloque reciente que caduca pronto, un firmante sin conexión puede aprobarla usando un nonce almacenado. Eso permite que la aprobación y la difusión ocurran en momentos distintos.
La actualización independiente de Solana para reducir el intervalo de los slots a 200 ms llegó a su etapa final en la mainnet el 9 de octubre. La producción más rápida de bloques deja menos tiempo de reloj para las aprobaciones habituales basadas en hashes de bloque, aunque el vencimiento depende de la producción de bloques y no de un temporizador garantizado. La cobertura anterior de CryptoSlate examinó ese cambio temporal; la propuesta sobre nonces trata de la arquitectura utilizada para evitar el breve plazo de aprobación.
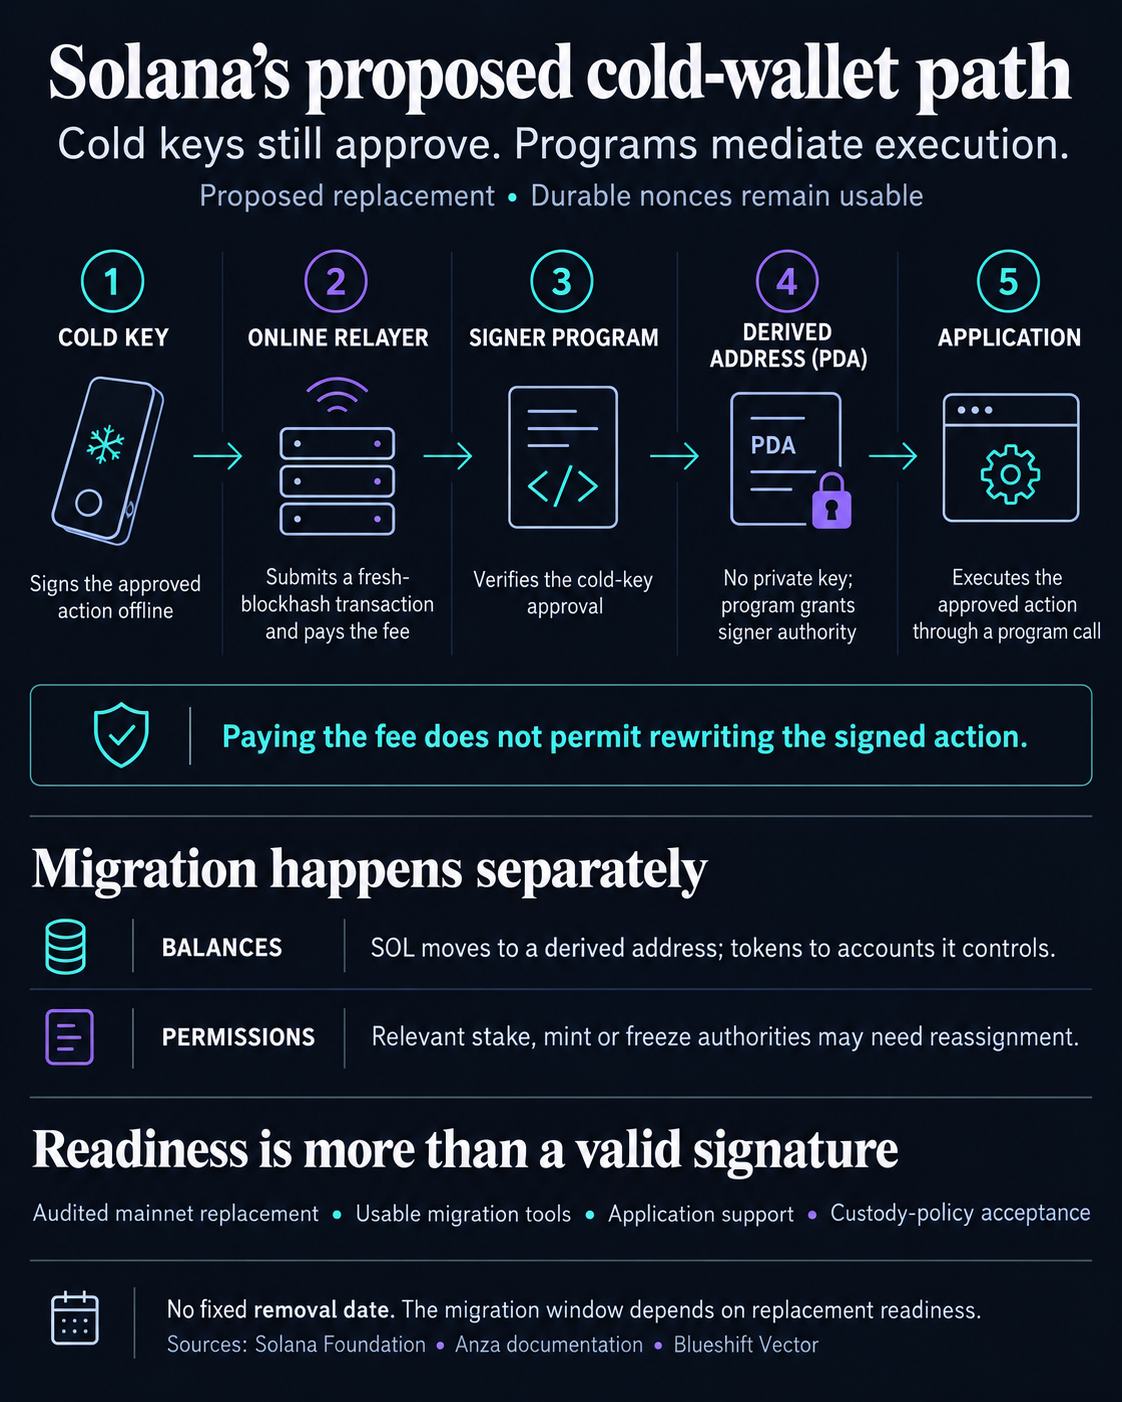
Con Programmatic Signer, la clave fría firma un mensaje de autorización, no la transacción que se envía a la red. Un retransmisor incluye esa aprobación en una transacción con un hash de bloque reciente. El programa de firma verifica la autorización y ejecuta las instrucciones aprobadas usando como firmante la dirección derivada de la clave.
La PDA no tiene una clave privada propia. Su capacidad de actuar proviene de que el programa de firma verifique la aprobación de la clave original. Derivar la dirección no transfiere activos ni permisos: estos deben transferirse por separado.
La guía de migración describe cómo mover $SOL nativo a la dirección derivada, transferir saldos de tokens a cuentas controladas por ella y trasladarle los permisos de acuñación o congelación. Las cuentas de staking pueden transferir la autoridad del staker, la autoridad de retiro o ambas, según el permiso que se esté migrando. Se trata de controles distintos, no de un único cambio universal de billetera.
La Fundación propone completar esos traspasos mientras los nonces durables heredados aún funcionan. Por tanto, para una tesorería afectada, aprobar el nuevo software de firma es solo una parte del trabajo. El inventario de sus cuentas y los permisos que tiene actualmente cada clave determinan qué debe cambiar.
Los dos diseños candidatos también gestionan de manera distinta el $SOL nativo. La cuenta derivada de Programmatic Signer para $SOL pertenece al System Program y puede enviar $SOL mediante una transferencia ordinaria aprobada. Vector inicializa una cuenta perteneciente al programa y libera $SOL mediante su propia operación autorizada de retiro o cierre.
Qué permite hacer una firma fría a un retransmisor
La elección de implementación afecta cuánto limita una aprobación la transacción que la rodea.
La documentación de los mensajes de Programmatic Signer indica que las firmas frías vinculan el ejecutor, la cuenta de nonce y el mensaje de ejecución incorporado. Un retransmisor no puede alterar esos bytes autorizados y mantener válidas las firmas. Sin embargo, puede elegir quién paga las comisiones de la transacción externa y el hash de bloque, y añadir instrucciones antes o después del envío.
Vector se compromete con el búfer de instrucciones de nivel superior, incluidos los datos y las cuentas utilizados para pasar las acciones aprobadas a otros programas. Las instrucciones que rodean esas acciones deben incluirse antes de que firme la clave fría. Después, un retransmisor no puede insertarlas, eliminarlas ni reordenarlas sin invalidar la aprobación.
Programmatic Signer permite ensamblar un contexto de ejecución alrededor de una acción aprobada; Vector exige que la secuencia de instrucciones circundante se apruebe de antemano. En ambos casos, pagar la difusión no da permiso para modificar la acción firmada.
Un intento de ejecución fallido puede dejar una aprobación fría ejecutable más adelante. Una transacción actual con nonce durable que supera la validación, pero falla durante la ejecución, aun así consume su nonce. La arquitectura de Programmatic Signer confirma conjuntamente el avance del nonce y los cambios de la aplicación, o revierte ambos conjuntamente. Vector documenta la misma posibilidad de volver a intentar una acción fallida.
Para los operadores, la posibilidad de reintentar significa que un envío fallido no necesariamente invalida la aprobación. Si no hay un plazo límite aplicado, puede seguir disponible para ejecutarse más adelante mientras el nonce no cambie.
Vector advierte explícitamente que un retransmisor podría retener una transacción hasta que cambien las condiciones, o que una firma expuesta por un intento fallido podría ejecutarse más adelante. Un tiempo de espera incluido en las instrucciones firmadas puede rechazar la ejecución una vez vencido el plazo. La revocación requiere que se confirme un avance del nonce autorizado por separado. El rechazo por vencimiento, por sí solo, no consume un nonce cuyos cambios se revierten junto con la transacción fallida.
El acceso a las aplicaciones es una prueba de custodia aparte
El argumento de la Fundación es que esto simplifica la gestión por parte de los validadores. Los nonces durables requieren reglas especiales de prevención de repetición, complican la ejecución asíncrona y dificultan filtrar transacciones no válidas. Al trasladar la aprobación y el estado de prevención de repetición a programas ordinarios, los validadores procesan transacciones normales con hashes de bloque.
Luego, las aplicaciones reciben las acciones aprobadas mediante invocación entre programas, o CPI: un programa llama a otro. Esto puede entrar en conflicto con la regla de una aplicación según la cual una acción debe llegar directamente como instrucción de nivel superior. Las comprobaciones que solo inspeccionan instrucciones de reembolso o verificación de firmas de nivel superior también pueden pasar por alto una acción anidada dentro del programa firmante.
Una mayor profundidad de llamadas disponible no resuelve una regla que rechaza la posición de la llamada o que no puede inspeccionar las instrucciones anidadas. La Foundation sugiere admitir programas firmantes conocidos u ofrecer otra ruta de ejecución. Por consiguiente, que una aplicación acepte la firma de una PDA es una cuestión distinta de si la aprobación fuera de línea es criptográficamente válida.
CPI Guard de Token-2022 muestra por qué la compatibilidad requiere una evaluación precisa a nivel de cuenta. Con la protección habilitada, las transferencias y quemas mediante CPI requieren autoridad de delegado; las aprobaciones mediante CPI están prohibidas, y cambiar el propietario también está prohibido fuera de CPI. Los delegados permanentes tienen excepciones para transferencias y quemas.
Esas reglas son más específicas que una prohibición general de todas las acciones de una PDA. Puede existir una vía de transferencia basada en un delegado, pero establecer o usar esa autoridad implica tomar decisiones propias sobre permisos y políticas de custodia.
Las inquietudes institucionales planteadas en marzo se centraron en el acceso a las aplicaciones y en los controles que rigen el movimiento de los fondos. En el debate del 4 de marzo, un participante que se identificó como Michael, de Fireblocks, apoyó la eliminación de los nonces y objetó las cargas de migración, dependencia de contratos y compatibilidad con DeFi de CPI Passthrough. Se inclinó por los sobres de transacción, con Sudo como alternativa, en lugar de la ruta de firma basada en CPI propuesta.
Grant, quien dijo trabajar en Unit 410, afirmó ese mismo día que un programa firmante pequeño y auditable podría hacer aceptable la migración de autoridad. Rechazó una solución alternativa que trasladara temporalmente los activos a un firmante activo, incluso para una operación atómica, porque en su modelo sin custodia los fondos deben permanecer asociados al almacenamiento en frío.
Un diseño que pueda probarse aún necesita una ruta de migración a producción
La documentación actual de Programmatic Signer informa que su despliegue en devnet y las auditorías están en curso, y que se requieren medidas correctivas antes de su versión v1 y de cualquier despliegue en mainnet. Sus interfaces pueden cambiar. La documentación de uso aún indica que la simulación y el envío mediante retransmisión llegarán próximamente, mientras que varias operaciones de migración tampoco están terminadas en la guía.
Vector publica el código de implementación y los identificadores de programa; su archivo README no indica el estado de las auditorías ni del despliegue en mainnet.
Mientras tanto, el kit actual de incorporación de protocolos de Fireblocks aún describe la inserción automática de nonces duraderos para determinadas integraciones de WalletConnect, incluidas Jupiter y Kamino, con un periodo de validez predeterminado de 15 minutos gestionado por el proveedor. Eso describe un flujo de aprobación existente que una alternativa debe poder admitir.
Una migración operativa requiere una alternativa auditada en mainnet, herramientas utilizables y rutas de aplicación que mantengan los controles de aprobación de cada operador.