
Dauerhafte Nonces bleiben nutzbar. Die Foundation hat weder ein Datum für ihre Abschaffung festgelegt noch eine endgültige Entscheidung zwischen Anzas Programmatic Signer und Blueshifts Vector getroffen. Das ungefähr sechsmonatige Migrationsfenster gilt nur, wenn ein geeigneter Ersatz bereitsteht, geprüft wurde und auf dem Mainnet live ist.
Der Schlüssel genehmigt weiterhin, aber das Konto ändert sich
Dauerhafte Nonces lösen ein Timing-Problem. Statt eine Transaktion zu signieren, die an einen aktuellen Blockhash gebunden ist und bald abläuft, kann ein Offline-Signer eine Transaktion mithilfe einer gespeicherten Nonce genehmigen. Dadurch können Genehmigung und Übertragung zu unterschiedlichen Zeitpunkten erfolgen.
Solanas separates Upgrade der Slot-Dauer auf 200 ms erreichte am 9. Okt. seine letzte Mainnet-Phase. Eine schnellere Blockproduktion lässt für Genehmigungen auf Basis gewöhnlicher Blockhashes weniger Zeit, auch wenn der Ablauf von der Blockproduktion und nicht von einem garantierten Timer abhängt. Die frühere Berichterstattung von CryptoSlate untersuchte diese Timing-Änderung; der Nonce-Vorschlag betrifft die Architektur, mit der das kurze Genehmigungsfenster umgangen werden soll.
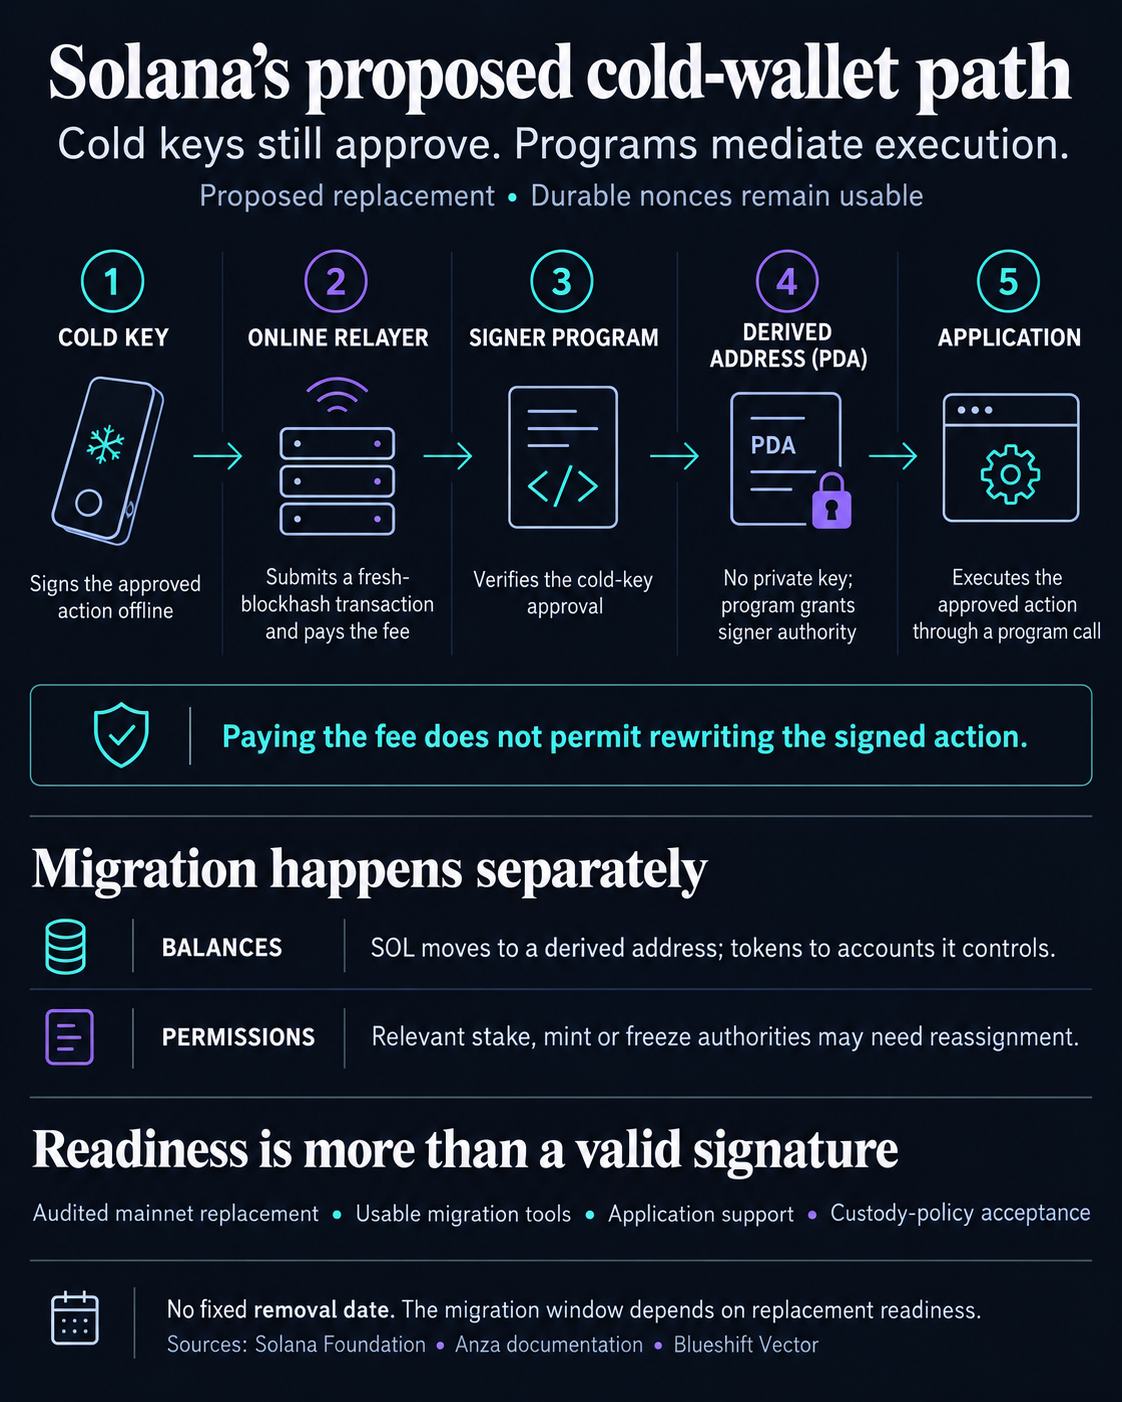
Bei Programmatic Signer signiert der Cold Key eine Autorisierungsnachricht statt der an das Netzwerk gesendeten Transaktion. Ein Relayer fügt diese Genehmigung in eine Transaktion mit einem aktuellen Blockhash ein. Das Signer-Programm prüft die Autorisierung und führt die genehmigten Anweisungen aus, wobei die vom Schlüssel abgeleitete Adresse als Signer fungiert.
Die PDA hat keinen eigenen privaten Schlüssel. Ihre Handlungsfähigkeit ergibt sich daraus, dass das Signer-Programm die Genehmigung des ursprünglichen Schlüssels prüft. Die Ableitung der Adresse verschiebt weder Vermögenswerte noch Berechtigungen. Diese müssen separat übertragen werden.
Der Migrationsleitfaden beschreibt, wie native $SOL in die abgeleitete Adresse verschoben, Token-Guthaben auf von ihr kontrollierte Konten übertragen und Mint- oder Freeze-Berechtigungen auf sie übertragen werden. Bei Staking-Konten lassen sich je nach der zu migrierenden Berechtigung die Staker-Berechtigung, die Auszahlungsberechtigung oder beide verschieben. Dabei handelt es sich um separate Kontrollen und nicht um einen universellen Wallet-Wechsel.
Die Foundation schlägt vor, diese Übergaben abzuschließen, solange die bisherigen dauerhaften Nonces noch funktionieren. Für eine betroffene Treasury ist die Genehmigung der neuen Signiersoftware daher nur ein Teil der Aufgabe. Das Kontenverzeichnis und die Berechtigungen, über die jeder Schlüssel derzeit verfügt, bestimmen, was geändert werden muss.
Die beiden Kandidaten-Designs handhaben auch native $SOL unterschiedlich. Das abgeleitete $SOL-Konto von Programmatic Signer gehört dem System und kann $SOL über eine genehmigte gewöhnliche Überweisung senden. Vector initialisiert ein programm-eigenes Konto und gibt $SOL über einen eigenen autorisierten Auszahlungsvorgang oder Schließvorgang frei.
Was die Cold-Signatur einem Relayer ermöglicht
Die Wahl der Implementierung beeinflusst, wie streng eine Genehmigung die sie umgebende Transaktion einschränkt.
Laut der Dokumentation zu den Nachrichten von Programmatic Signer binden die Cold-Signaturen den Executor, das Nonce-Konto und die eingebettete Ausführungsnachricht. Ein Relayer kann diese autorisierten Bytes nicht ändern und dabei gültige Signaturen beibehalten. Er kann jedoch den äußeren Gebührenzahler und den Blockhash auswählen sowie vor oder nach der Übermittlung Anweisungen hinzufügen.
Vector bindet den obersten Anweisungspuffer, einschließlich der Daten und Konten, die verwendet werden, um genehmigte Aktionen an andere Programme weiterzugeben. Anweisungen im Umfeld dieser Aktionen müssen bereits enthalten sein, wenn der Cold Key signiert. Ein Relayer kann sie danach nicht einfügen, entfernen oder umordnen, ohne die Genehmigung ungültig zu machen.
Programmatic Signer ermöglicht es, einen Ausführungskontext um eine genehmigte Aktion herum zusammenzustellen; bei Vector muss die umgebende Anweisungsfolge im Voraus genehmigt werden. In beiden Fällen berechtigt die Bezahlung der Übertragung nicht dazu, die signierte Aktion umzuschreiben.
Ein fehlgeschlagener Ausführungsversuch kann eine Cold-Genehmigung für eine spätere Ausführung gültig lassen. Bei einer aktuellen Transaktion mit dauerhafter Nonce wird die Nonce weiterhin verbraucht, wenn die Transaktion die Validierung besteht, aber bei der Ausführung scheitert. Die Architektur von Programmatic Signer schreibt die Nonce-Erhöhung und die Änderungen der Anwendung gemeinsam fest oder macht beides gemeinsam rückgängig. Vector dokumentiert dieselbe Möglichkeit, eine fehlgeschlagene Aktion erneut zu versuchen.
Für Betreiber bedeutet die Möglichkeit eines erneuten Versuchs, dass eine fehlgeschlagene Übermittlung die Genehmigung nicht unbedingt ungültig gemacht hat. Ohne eine durchgesetzte Frist kann sie weiterhin zur späteren Ausführung verfügbar bleiben, solange ihre Nonce unverändert ist.
Vector warnt ausdrücklich davor, dass ein Relayer eine Transaktion zurückhalten könnte, bis sich die Bedingungen ändern, oder dass eine bei einem fehlgeschlagenen Versuch offengelegte Signatur später ausgeführt werden könnte. Ein in den signierten Anweisungen enthaltener Timeout kann die Ausführung nach Ablauf einer Frist ablehnen. Für den Widerruf muss eine separat autorisierte Erhöhung der Nonce wirksam werden. Eine Ablehnung wegen Fristablaufs verbraucht selbst keine Nonce, deren Änderungen zusammen mit der fehlgeschlagenen Transaktion rückgängig gemacht werden.
Der Zugriff auf Anwendungen ist eine separate Verwahrungsprüfung
Die Begründung der Foundation lautet, dass sich dadurch die Arbeit der Validatoren vereinfachen lässt. Dauerhafte Nonces erfordern besondere Regeln zur Verhinderung von Replay-Angriffen, erschweren die asynchrone Ausführung und machen es schwieriger, ungültige Transaktionen herauszufiltern. Werden Genehmigung und Replay-Status in gewöhnliche Programme verlagert, verarbeiten Validatoren weiterhin normale Transaktionen mit Blockhashes.
Anwendungen erhalten genehmigte Aktionen anschließend durch Cross-Program Invocation oder CPI: Ein Programm ruft ein anderes auf. Das kann mit der Regel einer Anwendung kollidieren, nach der eine Aktion direkt als Top-Level-Instruktion eingehen muss. Prüfungen, die nur Top-Level-Instruktionen zur Rückzahlung oder Signaturprüfung untersuchen, können zudem eine Aktion übersehen, die im Signaturprogramm verschachtelt ist.
Eine größere verfügbare Aufruftiefe löst weder das Problem, dass eine Regel die Position des Aufrufs zurückweist, noch das Problem, verschachtelte Instruktionen nicht prüfen zu können. Die Foundation schlägt vor, bekannte Signaturprogramme zu unterstützen oder einen anderen Ausführungspfad anzubieten. Ob eine Anwendung die Signatur eines PDA akzeptiert, ist daher eine andere Frage als die, ob die Offline-Genehmigung kryptografisch gültig ist.
Token-2022s CPI Guard zeigt, warum die Kompatibilität präzise auf Kontoebene bewertet werden muss. Wenn der Guard aktiviert ist, sind für CPI-Transfers und -Burns Delegate-Berechtigungen erforderlich; Genehmigungen über CPI sind verboten, und auch außerhalb von CPI ist eine Änderung des Eigentümers verboten. Für permanente Delegates gelten Ausnahmen bei Transfers und Burns.
Diese Regeln sind spezifischer als ein pauschales Verbot sämtlicher PDA-Aktionen. Ein transferbasierter Pfad über einen Delegate ist möglicherweise verfügbar, doch die Einrichtung oder Nutzung dieser Berechtigung bringt eigene Entscheidungen zu Berechtigungen und Verwahrungsrichtlinien mit sich.
Die im März geäußerten institutionellen Bedenken konzentrierten sich auf den Anwendungszugang und die Kontrollen, unter denen Gelder bewegt werden dürfen. In der Diskussion am 4. März unterstützte ein Teilnehmer, der sich als Michael von Fireblocks vorstellte, die Abschaffung von Nonces, wandte sich jedoch gegen die Migrationsanforderungen, die Abhängigkeit von Smart Contracts und die DeFi-Kompatibilitätsprobleme von CPI Passthrough. Er sprach sich statt des vorgeschlagenen Signaturpfads auf CPI-Basis für Transaktionshüllen aus, wobei Sudo eine Alternative sei.
Grant, der angab, bei Unit 410 zu arbeiten, sagte am selben Tag, dass ein kleines, auditierbares Signaturprogramm die Migration der Berechtigungen akzeptabel machen könnte. Er lehnte eine Umgehungslösung ab, bei der Vermögenswerte vorübergehend auf einen Hot-Signer übertragen werden, selbst bei einer atomaren Operation, da die Gelder in seinem nicht verwahrenden Modell dem Cold Storage zugeordnet bleiben müssen.
Ein testbares Design braucht weiterhin einen Migrationspfad für den Produktivbetrieb
In der aktuellen Dokumentation von Programmatic Signer heißt es, dass die Bereitstellung auf Devnet erfolgt ist und Audits laufen. Vor der Veröffentlichung der Version 1 und einer Bereitstellung auf Mainnet sind Korrekturen erforderlich. Die Schnittstellen können sich ändern. In der Nutzungsdokumentation sind Simulation und Relay-Einreichung weiterhin als „demnächst verfügbar“ gekennzeichnet, während auch mehrere Migrationsvorgänge im Leitfaden noch nicht fertiggestellt sind.
Vector veröffentlicht Implementierungscode und Programm-IDs; in der README wird weder der Auditstatus noch der Bereitstellungsstatus auf Mainnet angegeben.
Unterdessen beschreibt Fireblocks’ aktuelles Protokoll-Onboarding-Kit weiterhin die automatische Einfügung langlebiger Nonces für ausgewählte WalletConnect-Integrationen, darunter Jupiter und Kamino, mit einem standardmäßigen, vom Anbieter verwalteten Gültigkeitsfenster von 15 Minuten. Das beschreibt einen bestehenden Genehmigungsablauf, den ein Ersatz berücksichtigen muss.
Eine operative Migration braucht einen auditierten Ersatz auf Mainnet, nutzbare Tools und Anwendungspfade, die die Genehmigungskontrollen jedes Betreibers beibehalten.