
La CFTC veut soumettre les plateformes d’échange de cryptomonnaies à la réglementation fédérale
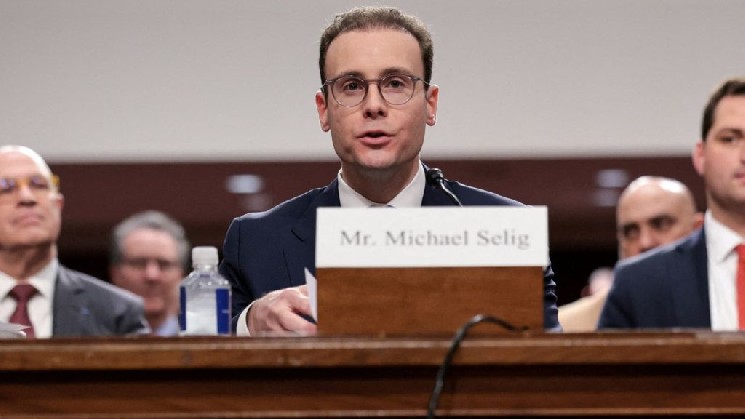
La déclaration de Michael Selig s’inscrit dans le prolongement des nouvelles initiatives de réglementation des cryptomonnaies annoncées par la CFTC début octobre.
Dans le cadre de ses efforts réglementaires intitulés Regulation Crypto Asset Transactions (CTX) et Regulation Crypto Asset Markets (CAM), la commission vise à mettre en place des mécanismes d’enregistrement et de supervision au niveau fédéral pour les plateformes d’échange qui effectuent certaines transactions en cryptomonnaies.
Ce cadre, conçu spécifiquement pour les plateformes proposant aux investisseurs particuliers des transactions en cryptomonnaies avec effet de levier, sur marge ou adossées à des financements, permettra aux plateformes d’opérer sous la supervision d’un seul organisme de réglementation fédéral.
Selig a déjà exprimé sa déception face à l’incapacité du Congrès américain à adopter une réglementation complète des marchés des cryptomonnaies et a déclaré que la CFTC agirait en utilisant les pouvoirs juridiques dont elle dispose déjà.
Toutefois, le système prévu n’exige pas que toutes les plateformes d’échange de cryptomonnaies s’enregistrent auprès de la CFTC. Selon Selig, le Congrès doit adopter une nouvelle loi pour mettre en place un système d’enregistrement fédéral obligatoire couvrant toutes les plateformes d’échange.
Actualités connexes DERNIÈRE MINUTE : le pirate de Binance commence à vendre massivement 2 altcoins
L’ampleur de la faille de sécurité chez Binance atteint 6,3 milliards de dollars
Les déclarations de Selig font suite au grave incident de sécurité qu’a connu Binance le 29 octobre.
Selon une déclaration officielle publiée par Binance le 30 octobre, l’impact total estimé de l’attaque s’élève à environ 6,3 milliards de dollars. La plateforme a indiqué qu’en collaboration avec ses partenaires blockchain, environ 3 milliards de dollars d’actifs avaient été gelés sur la chaîne.
Les premières enquêtes de Binance suggèrent que les attaquants ont peut-être accédé à l’infrastructure de service de l’entreprise et effectué des retraits non autorisés depuis l’ordinateur compromis d’un ingénieur DevOps.
La plateforme a déclaré qu’aucun élément n’indiquait que les clés privées des portefeuilles avaient été divulguées, et a annoncé que les pertes subies par les utilisateurs seraient couvertes par le fonds SAFU et les ressources de l’entreprise.
Des émetteurs de stablecoins comme Tether et Circle ont également contribué au gel d’actifs liés à l’attaque d’une valeur de plusieurs milliards de dollars.
*Ceci ne constitue pas un conseil en investissement.