
La CFTC quiere someter los exchanges de criptomonedas a regulación federal
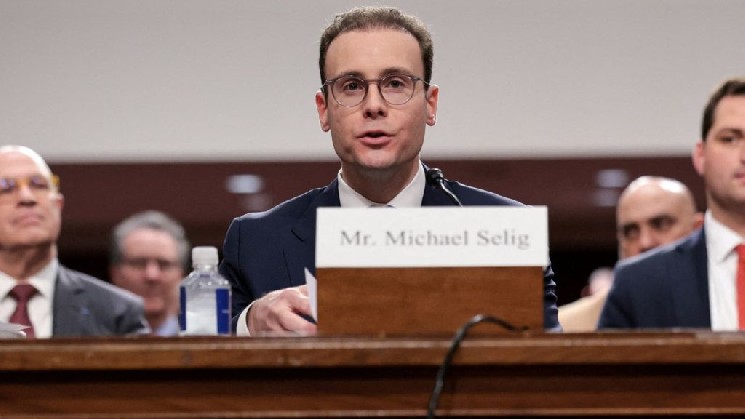
La declaración de Michael Selig coincide con las nuevas iniciativas de regulación de criptomonedas anunciadas por la CFTC a principios de octubre.
En el marco de sus esfuerzos regulatorios, denominados Regulation Crypto Asset Transactions (CTX) y Regulation Crypto Asset Markets (CAM), la comisión pretende ofrecer capacidades de registro y supervisión a nivel federal para los exchanges que realicen determinadas transacciones de criptomonedas.
El marco, diseñado específicamente para las plataformas que ofrecen operaciones con criptomonedas apalancadas, con margen o respaldadas por financiación a inversores particulares, permitirá que los exchanges operen bajo la supervisión de un único organismo regulador federal.
Selig ya había expresado su decepción porque el Congreso de Estados Unidos no ha logrado aprobar una regulación integral de los mercados de criptomonedas y había declarado que la CFTC actuaría utilizando las facultades legales que ya tiene.
Sin embargo, el sistema previsto no exige que todos los exchanges de criptomonedas se registren ante la CFTC. Según Selig, el Congreso debe aprobar nueva legislación para establecer un sistema obligatorio de registro federal que abarque a todos los exchanges.
Noticias relacionadas ÚLTIMA HORA: El hacker de Binance comienza una venta masiva de dos altcoins
La magnitud de la brecha de seguridad en Binance alcanza los 6,3 mil millones de dólares
Las declaraciones de Selig se producen tras el grave incidente de seguridad que sufrió Binance el 29 de octubre.
Según un comunicado oficial publicado por Binance el 30 de octubre, el impacto total estimado del ataque alcanzó aproximadamente los 6,3 mil millones de dólares. El exchange informó que, junto con sus socios de blockchain, se congelaron en la cadena activos por un valor aproximado de 3 mil millones de dólares.
Las investigaciones preliminares de Binance sugieren que los atacantes podrían haber accedido a la infraestructura de servicios de la empresa y haber ejecutado retiros no autorizados a través del ordenador comprometido de un ingeniero de DevOps.
El exchange afirmó que no había indicios de que se hubieran filtrado las claves privadas de las billeteras y anunció que las pérdidas sufridas por los usuarios se cubrirían con el fondo SAFU y recursos de la empresa.
Emisores de stablecoins como Tether y Circle también contribuyeron a congelar activos vinculados al ataque por valor de miles de millones de dólares.
*Esto no es asesoramiento de inversión.