
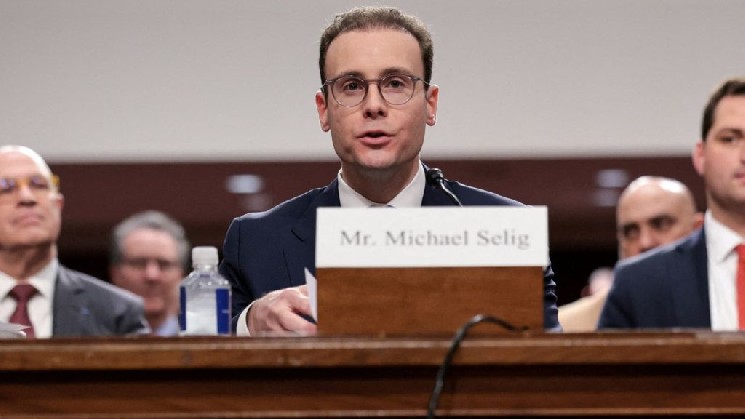
CFTC will Kryptowährungsbörsen einer bundesweiten Regulierung unterstellen
Michael Seligs Stellungnahme steht im Einklang mit den neuen Initiativen zur Regulierung von Kryptowährungen, die die CFTC Anfang Oktober angekündigt hat.
Im Rahmen ihrer Regulierungsbemühungen namens Regulation Crypto Asset Transactions (CTX) und Regulation Crypto Asset Markets (CAM) will die Kommission Registrierungsmöglichkeiten und Aufsicht auf Bundesebene für Börsen bereitstellen, die bestimmte Kryptowährungstransaktionen durchführen.
Der speziell für Plattformen konzipierte Rahmen, die Privatanlegern gehebelten, Margin- oder kreditfinanzierten Handel mit Kryptowährungen anbieten, wird es Börsen ermöglichen, unter der Aufsicht einer einzigen Bundesaufsichtsbehörde tätig zu sein.
Selig hat zuvor seine Enttäuschung darüber zum Ausdruck gebracht, dass der US-Kongress es versäumt hat, umfassende Regulierungen für den Kryptowährungsmarkt zu verabschieden, und erklärt, die CFTC werde auf Grundlage ihrer bestehenden gesetzlichen Befugnisse Maßnahmen ergreifen.
Das geplante System schreibt jedoch nicht vor, dass sich alle Kryptowährungsbörsen bei der CFTC registrieren müssen. Laut Selig muss der Kongress neue Gesetze verabschieden, um ein verpflichtendes bundesweites Registrierungssystem für alle Börsen einzuführen.
Verwandte Nachrichten EILMELDUNG: Binance-Hacker beginnt mit massivem Abverkauf von 2 Altcoins
Das Ausmaß der Sicherheitsverletzung bei Binance erreicht 6,3 Milliarden US-Dollar
Seligs Äußerungen sind eine Reaktion auf den schwerwiegenden Sicherheitsvorfall, den Binance am 29. Oktober erlebte.
Laut einer offiziellen Erklärung, die Binance am 30. Oktober veröffentlichte, beliefen sich die geschätzten Gesamtauswirkungen des Angriffs auf rund 6,3 Milliarden US-Dollar. Die Börse berichtete, dass in Zusammenarbeit mit ihren Blockchain-Partnern Vermögenswerte im Wert von rund 3 Milliarden US-Dollar On-Chain eingefroren wurden.
Erste Untersuchungen von Binance legen nahe, dass die Angreifer möglicherweise Zugriff auf die Serviceinfrastruktur des Unternehmens erlangt und über den Computer eines kompromittierten DevOps-Ingenieurs unautorisierte Auszahlungen vorgenommen haben.
Die Börse erklärte, es gebe keine Hinweise darauf, dass die privaten Schlüssel der Wallets offengelegt worden seien, und kündigte an, dass die Verluste der Nutzer aus dem SAFU-Fonds und den Unternehmensressourcen gedeckt würden.
Auch Stablecoin-Emittenten wie Tether und Circle trugen dazu bei, mit dem Angriff in Verbindung stehende Vermögenswerte im Wert von Milliarden US-Dollar einzufrieren.
*Dies ist keine Anlageberatung.