
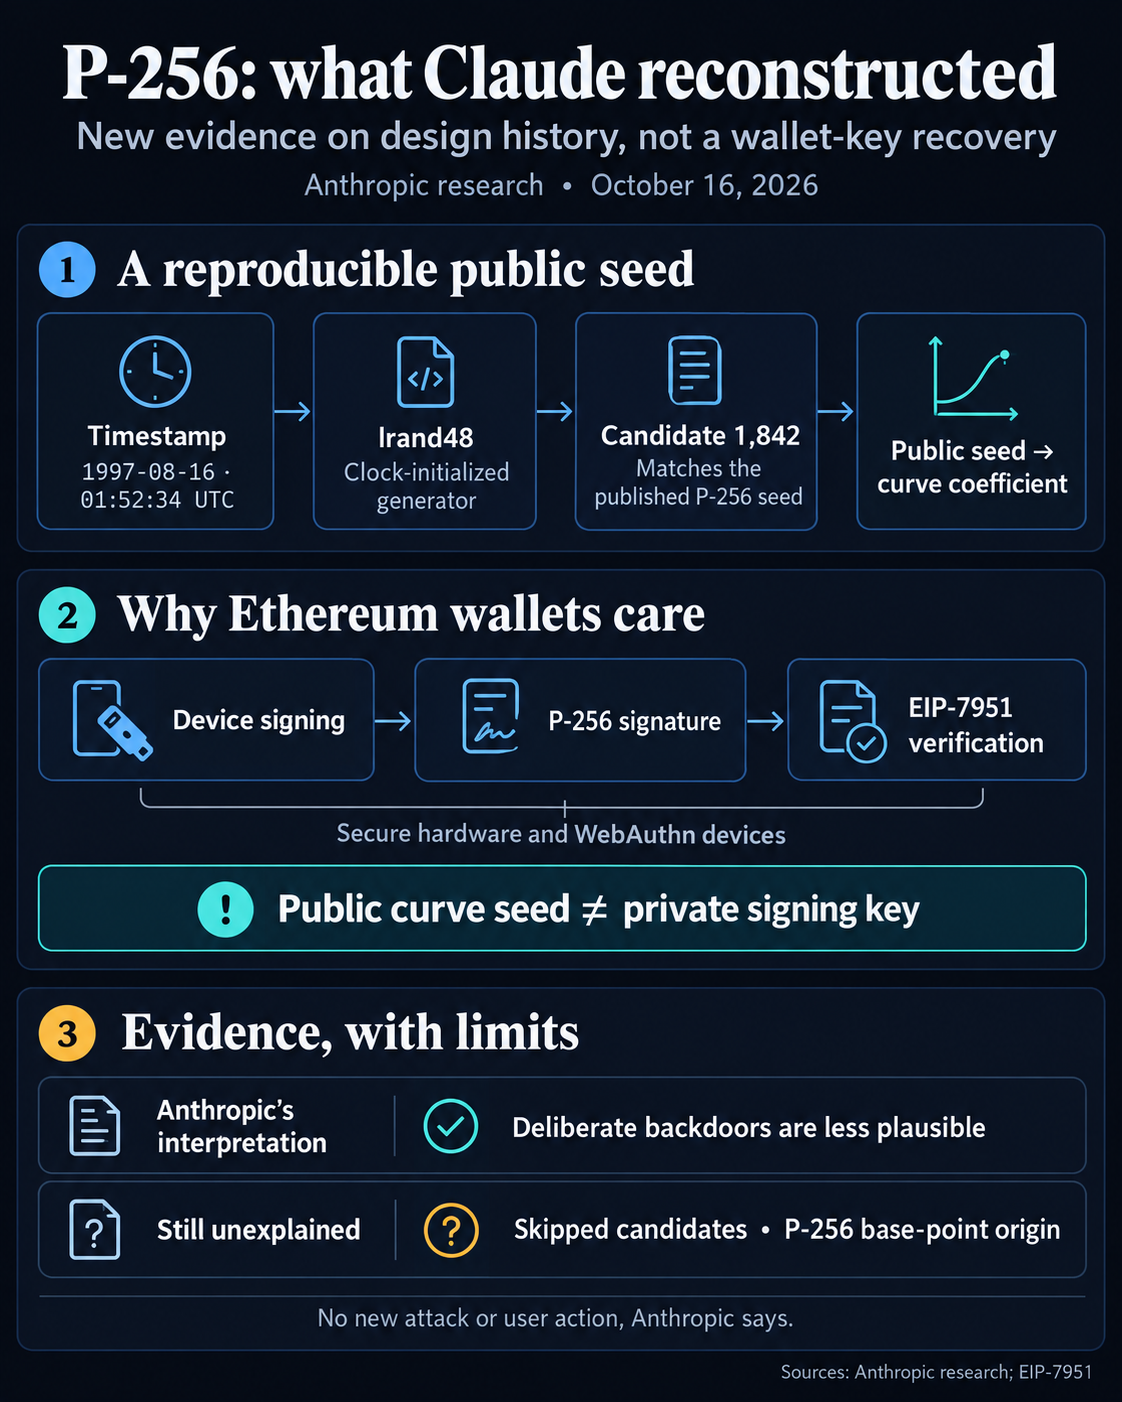
Selon Anthropic, cela rend moins plausible l’hypothèse de portes dérobées délibérées. L’entreprise ne décrit aucune nouvelle attaque ni faiblesse de la courbe et affirme que les utilisateurs n’ont rien à faire.
Le lien avec Ethereum passe par l’EIP-7951, qui spécifie la vérification des signatures à l’aide de P-256, également appelée secp256r1. Elle cite l’Apple Secure Enclave, Android Keystore et les appareils FIDO2/WebAuthn comme matériels pertinents. Cela relie l’autorisation des portefeuilles aux capacités de signature intégrées aux appareils et aux dispositifs d’authentification.
La justification de l’EIP-7951 cite la signature native des appareils, l’authentification multifacteur et une gestion simplifiée des clés parmi les usages de l’abstraction de compte.
La documentation d’Ethereum sur les comptes distingue les clés privées, qui signent les transactions, des informations publiques utilisées pour les vérifier. Les comptes de contrat sont contrôlés par du code.
L’opération P256VERIFY de l’EIP-7951 reçoit un hachage de message, une signature et une clé publique, puis vérifie la validité de la signature. La graine publique reconstituée est distincte de ces identifiants de signature privés.
P-256 diffère également de secp256k1, la courbe déjà utilisée dans Ethereum. Cela concerne la signature compatible avec P-256, et non tous les portefeuilles Ethereum.
Anthropic indique que le candidat 876 a également produit une courbe d’ordre premier de la taille requise, sans que les critères de sélection soient pour autant clairs. Le nombre de tentatives de génération et l’origine du point de base de P-256, un point mathématique fixe distinct, restent inconnus.