
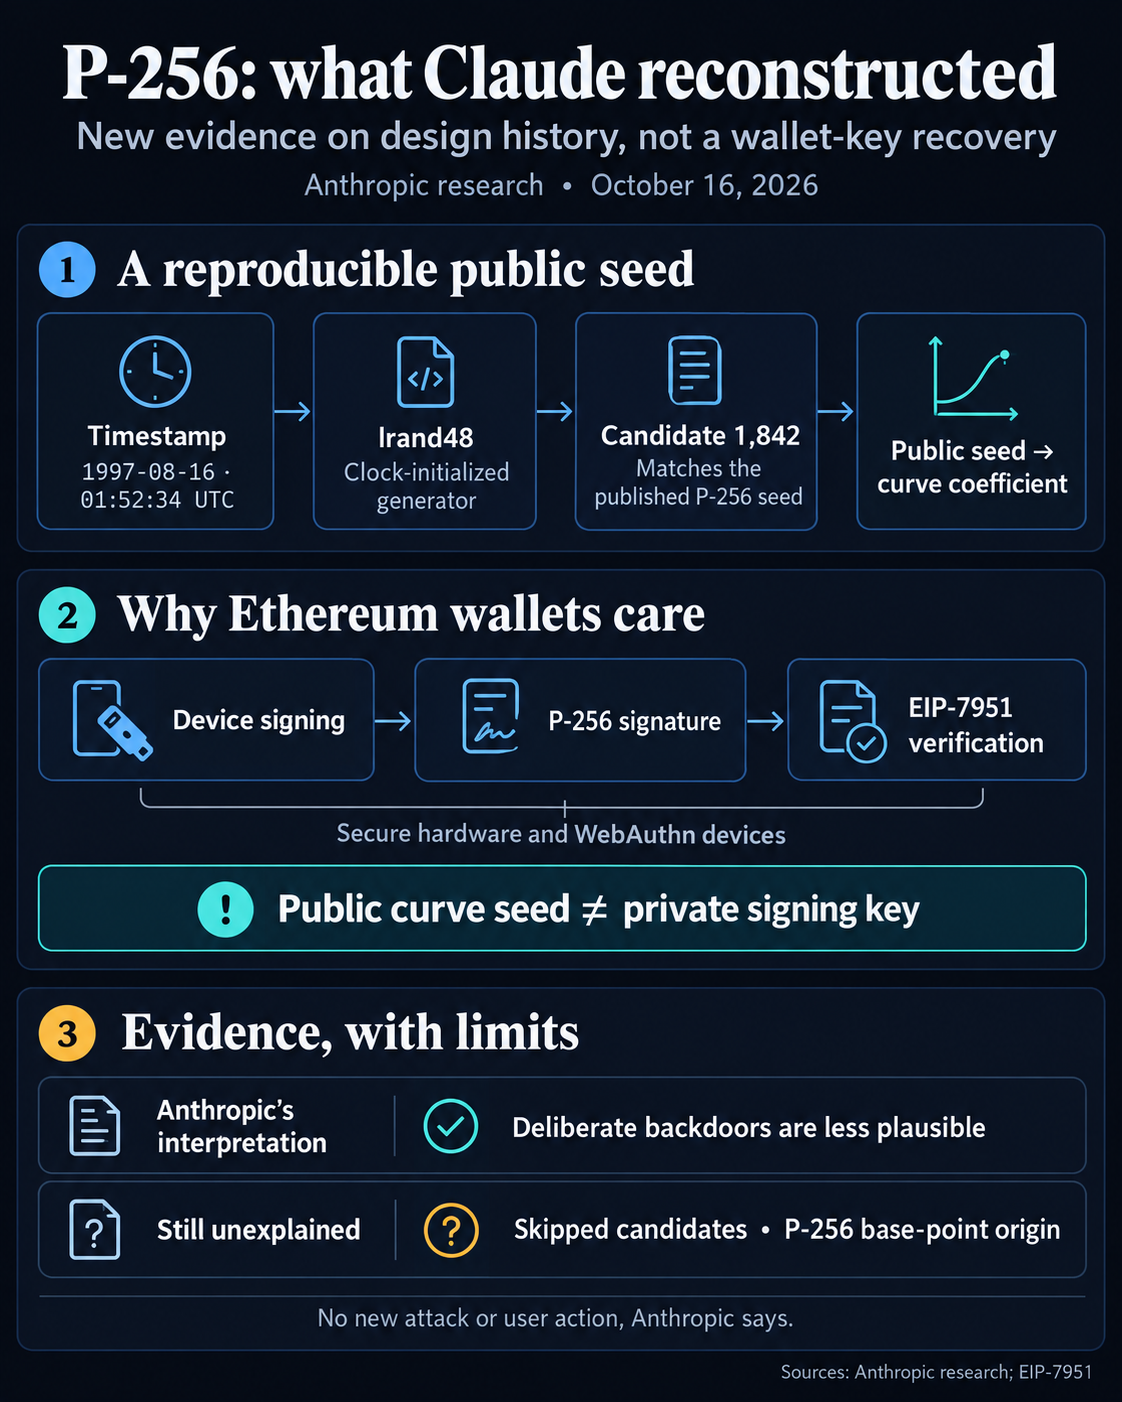
Anthropic заявляет, что это делает версию о преднамеренных бэкдорах менее правдоподобной. Компания не описывает ни новой атаки, ни слабости кривой и говорит, что пользователям не нужно ничего предпринимать.
Связь с Ethereum проходит через EIP-7951, где описана проверка подписей с использованием P-256, также называемой secp256r1. В документе упоминаются Apple Secure Enclave, Android Keystore и устройства FIDO2/WebAuthn. Это связывает авторизацию кошельков с возможностями подписания, встроенными в устройства и средства аутентификации.
В обосновании EIP-7951 среди вариантов использования абстракции аккаунтов перечислены подписание с помощью встроенных в устройства средств, многофакторная аутентификация и более простое управление ключами.
В документации Ethereum различаются приватные ключи, которыми подписывают транзакции, и публичная информация, используемая для их проверки; аккаунты-контракты контролируются кодом.
Операция P256VERIFY из EIP-7951 принимает хеш сообщения, подпись и открытый ключ, а затем проверяет действительность подписи. Восстановленное публичное начальное значение отдельно от приватных учетных данных для подписания.
P-256 также отличается от secp256k1, кривой, уже используемой в Ethereum. Это имеет отношение к подписанию, совместимому с P-256, а не ко всем кошелькам Ethereum.
Anthropic сообщает, что кандидат 876 также дал кривую простого порядка нужного размера, поэтому критерии выбора остаются неясными. Неизвестны число запусков генерации и происхождение базовой точки P-256, отдельной фиксированной математической точки.