
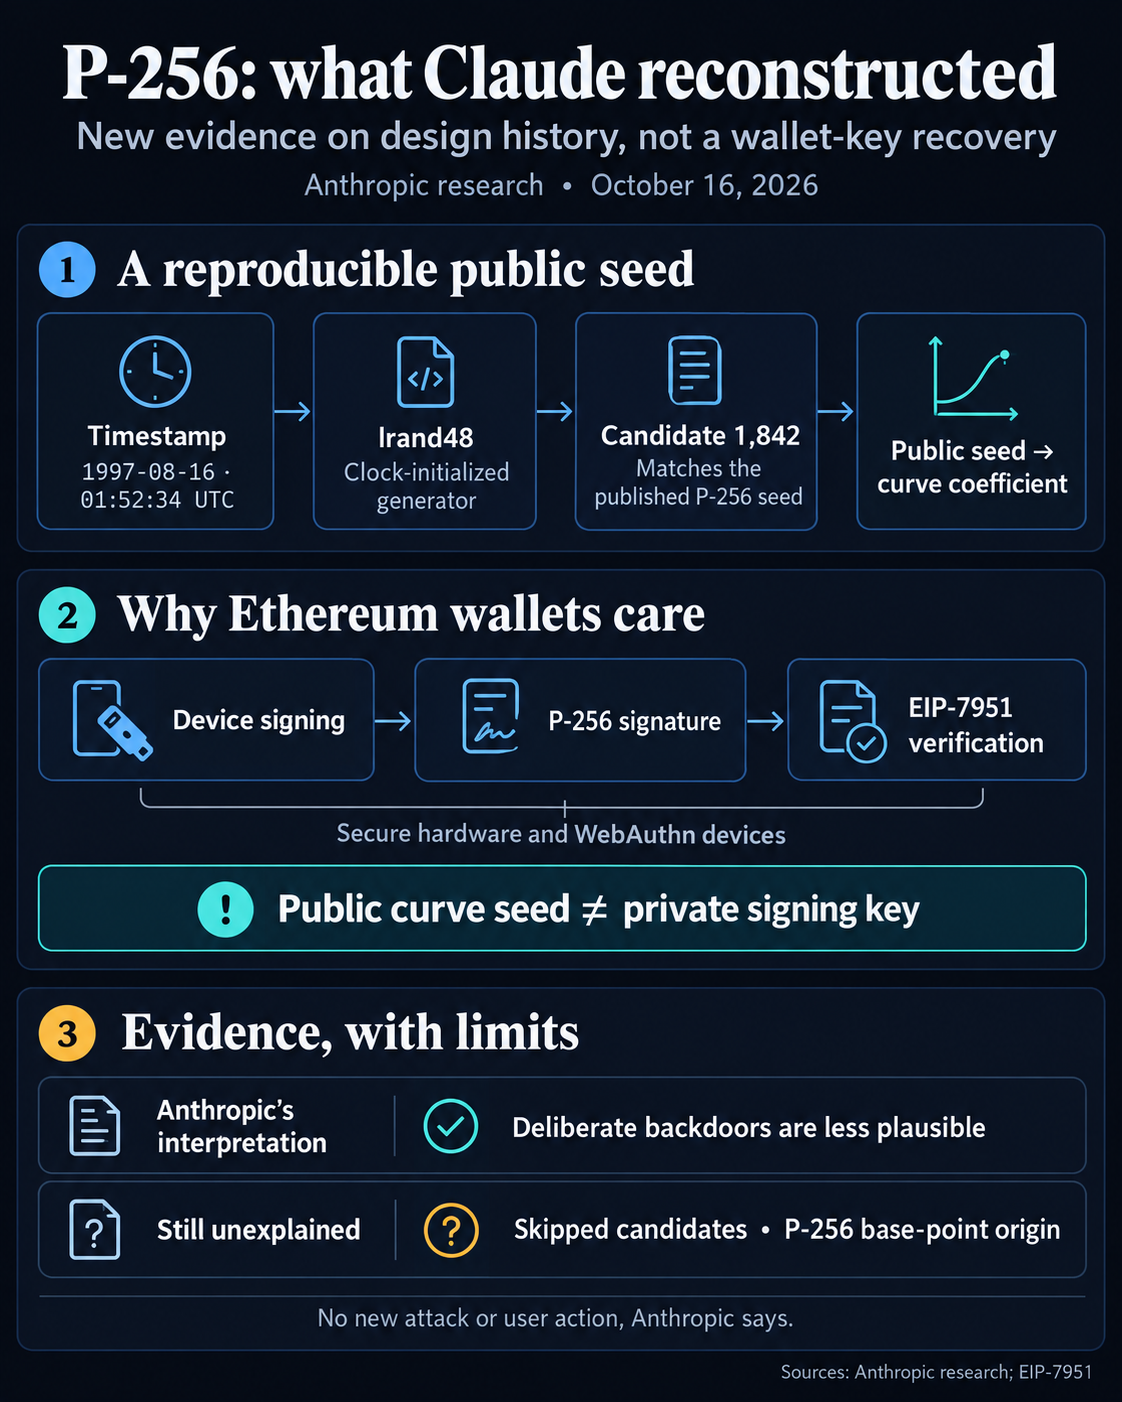
Anthropic afirma que esto hace menos plausibles las puertas traseras deliberadas. No describe ningún ataque nuevo ni debilidad de la curva, y dice que los usuarios no tienen que hacer nada.
La conexión con Ethereum pasa por EIP-7951, que especifica la verificación de firmas con P-256, también llamada secp256r1. Menciona Apple Secure Enclave, Android Keystore y los dispositivos FIDO2/WebAuthn como hardware pertinente. Esto vincula la autorización de las carteras con las capacidades de firma integradas en dispositivos y autenticadores.
La motivación de EIP-7951 enumera la firma nativa de los dispositivos, la autenticación multifactor y una gestión más sencilla de claves como usos de la abstracción de cuentas.
La documentación de cuentas de Ethereum distingue las claves privadas que firman transacciones de la información pública que se usa para verificarlas; las cuentas de contrato se controlan mediante código.
La operación P256VERIFY de EIP-7951 recibe un hash de mensaje, una firma y una clave pública, y luego comprueba la validez de la firma. La semilla pública reconstruida es independiente de esas credenciales privadas de firma.
P-256 también se diferencia de secp256k1, la curva que Ethereum ya utiliza. Su relevancia se limita a la firma compatible con P-256, no a todas las carteras de Ethereum.
Anthropic informa que la candidata 876 también produjo una curva de orden primo del tamaño requerido, por lo que los criterios de selección siguen sin estar claros. Se desconoce el número de ejecuciones de generación y el origen del punto base de P-256, un punto matemático fijo independiente.