
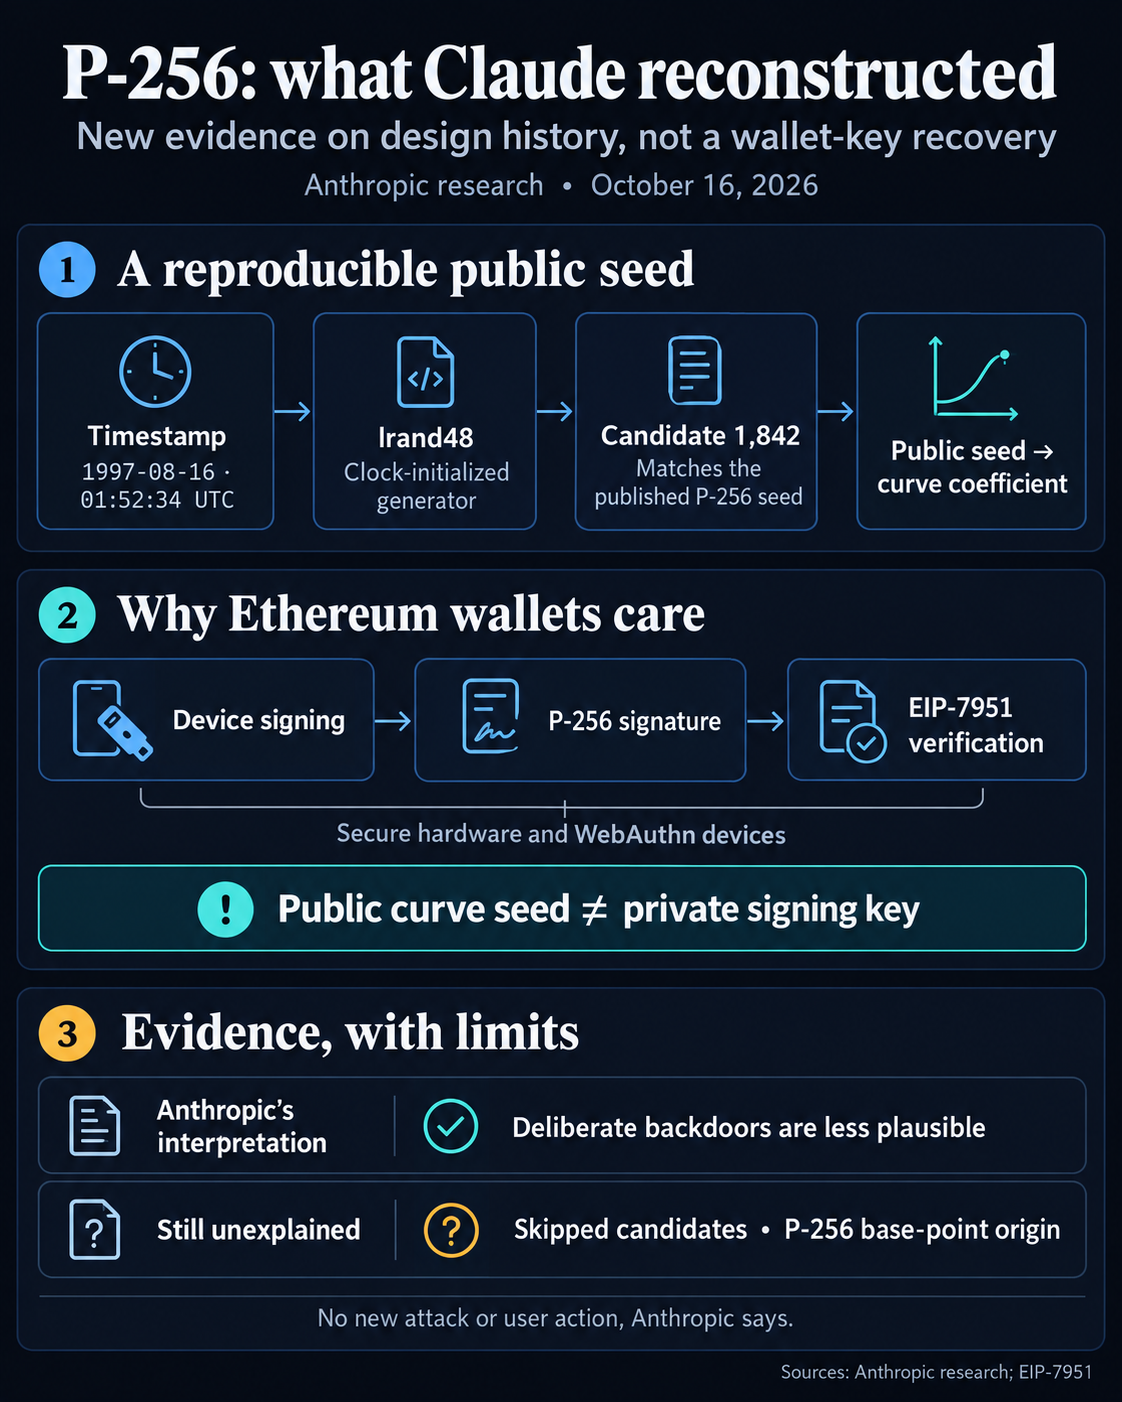
Anthropic sagt, dadurch seien absichtliche Hintertüren weniger plausibel. Das Unternehmen beschreibt weder einen neuen Angriff noch eine Schwäche der Kurve und sagt, Nutzer müssten nichts unternehmen.
Die Verbindung zu Ethereum läuft über EIP-7951, das die Überprüfung von Signaturen mit P-256, auch secp256r1 genannt, spezifiziert. Darin werden Apple Secure Enclave, Android Keystore und FIDO2/WebAuthn-Geräte als relevante Hardware genannt. Dadurch wird die Autorisierung von Wallets mit den in Geräten und Authentifikatoren integrierten Signierfunktionen verknüpft.
In der Begründung von EIP-7951 werden geräteinternes Signieren, Multifaktor-Authentifizierung und ein einfacheres Schlüsselmanagement als Einsatzmöglichkeiten der Account-Abstraktion aufgeführt.
Die Ethereum-Dokumentation zu Accounts unterscheidet zwischen privaten Schlüsseln, mit denen Transaktionen signiert werden, und öffentlichen Informationen, mit denen sie überprüft werden. Contract-Accounts werden durch Code gesteuert.
Die P256VERIFY-Operation von EIP-7951 nimmt einen Nachrichten-Hash, eine Signatur und einen öffentlichen Schlüssel entgegen und überprüft dann die Gültigkeit der Signatur. Der rekonstruierte öffentliche Seed ist von den privaten Signier-Zugangsdaten getrennt.
P-256 unterscheidet sich außerdem von secp256k1, der Kurve, die bei Ethereum bereits verwendet wird. Relevant ist das für das mit P-256 kompatible Signieren, nicht für jede Ethereum-Wallet.
Anthropic berichtet, dass Kandidat 876 ebenfalls eine Kurve mit der erforderlichen Größe und Primärordnung ergab, wodurch die Auswahlkriterien unklar bleiben. Die Anzahl der Generierungsläufe und der Ursprung des Basispunkts von P-256, eines separaten festen mathematischen Punkts, sind weiterhin unbekannt.