
Les tests de régression ajoutés utilisent des clés aux autorisations illimitées, limitées à un seul magasin : une autorité étendue sur les actions, avec une limite distincte quant à leur portée. L’un des tests affirme qu’une clé appartenant à un administrateur doit se voir refuser l’accès aux rôles du serveur. Un autre affirme que la clé d’un utilisateur ordinaire doit se voir refuser la suppression de son compte.
Ces exemples concernent des autorisations étendues limitées à un magasin. Ils ne démontrent pas qu’une clé limitée aux seules factures peut obtenir des pouvoirs d’administrateur. L’accès au niveau du serveur dépend également du rôle d’administrateur du propriétaire.
La modification de l’autorisation restreint un mécanisme de repli utilisé lorsqu’une requête n’a pas de portée résolue : accepter une autorisation provenant de n’importe quel magasin n’est désormais possible que pour les autorisations de magasin. Ce mécanisme ne satisfait plus aux vérifications à l’échelle du serveur ou du compte. Selon la description de la PR, les clés d’administrateur existantes sans portée conservent leur comportement.
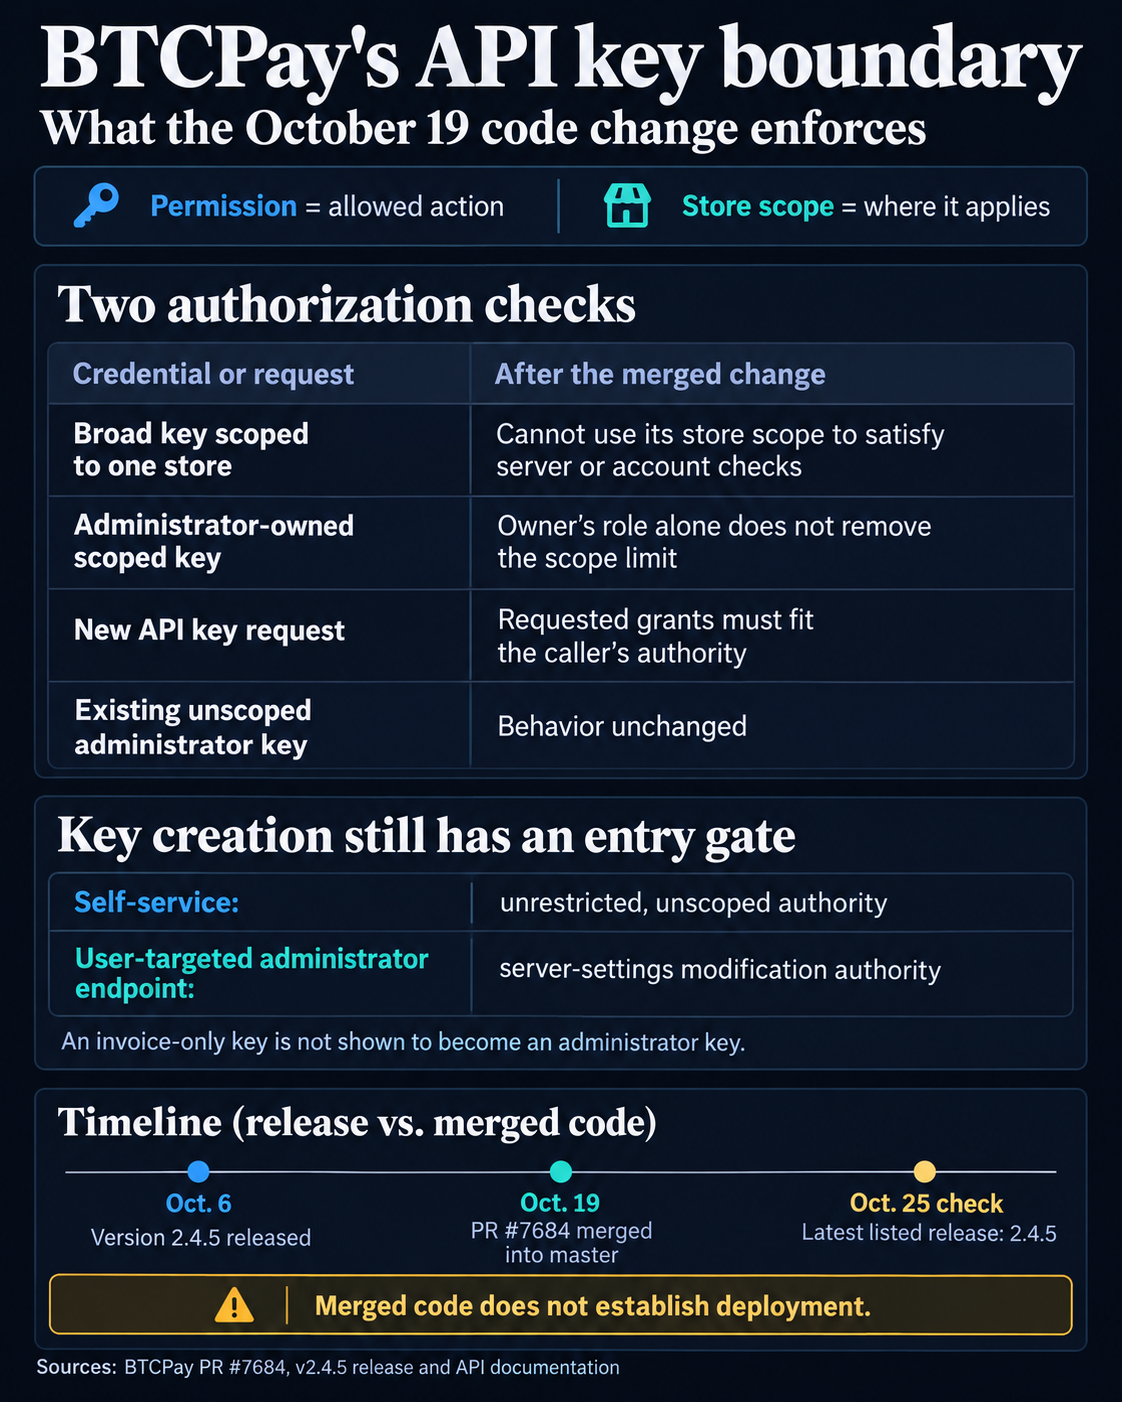
Pour empêcher qu’un appel autorisé de création de clé ne produise un identifiant d’accès plus puissant, le correctif vérifie également que les autorisations demandées sont comprises dans celles accordées à l’appelant. Un test ajouté affirme que la demande d’une clé sans restriction et sans portée doit être rejetée lorsqu’elle provient de la clé d’un administrateur limitée aux autorisations de configuration du serveur.
La création de clés comporte toujours des conditions d’accès distinctes. Le point de terminaison en libre-service exige une autorité illimitée sans portée de magasin ; celui de l’administrateur ciblant un utilisateur exige l’autorisation de modifier les paramètres du serveur. La modification du contrôleur ajoute une vérification des autorisations que l’appelant peut accorder une fois ces conditions remplies.
La PR publique ne fait état d’aucune exploitation confirmée, d’aucun commerçant touché ni d’aucune perte.
Le gestionnaire d’autorisations et le contrôleur de clés de la version balisée 2.4.5 conservent les vérifications précédentes modifiées par cette PR. La première version touchée reste incertaine.
La documentation de BTCPay recommande de demander les autorisations les plus restreintes qui soient utiles. Les commerçants peuvent examiner les clés déléguées pour repérer les autorisations étendues et les privilèges de leurs propriétaires, puis restreindre les autorisations à ce dont chaque intégration a besoin. La prochaine étape concrète de correction consiste à publier une version contenant la PR #7684, puis à confirmer que la version déployée l’inclut.