
Las pruebas de regresión añadidas utilizan claves con permisos sin restricciones limitados a una sola tienda: amplia autoridad sobre las acciones, con un límite separado sobre dónde se aplican. Una prueba afirma que debe denegarse el acceso de una clave propiedad de un administrador a los roles del servidor. Otra afirma que debe denegarse a la clave de un usuario común la eliminación de la cuenta de ese usuario.
Estos ejemplos implican permisos amplios limitados a una tienda. No demuestran que una clave con acceso únicamente a facturas pueda obtener privilegios de administrador. El acceso al nivel del servidor también depende del rol de administrador de quien posee la clave.
El cambio de autorización restringe una alternativa de respaldo que se utiliza cuando una solicitud no tiene un ámbito resuelto: ahora solo se permite aceptar un permiso de cualquier tienda para los permisos de tienda. Esa alternativa ya no satisface las comprobaciones de ámbito general del servidor ni de la cuenta. Según la descripción de la PR, las claves de administrador existentes sin ámbito conservan su comportamiento.
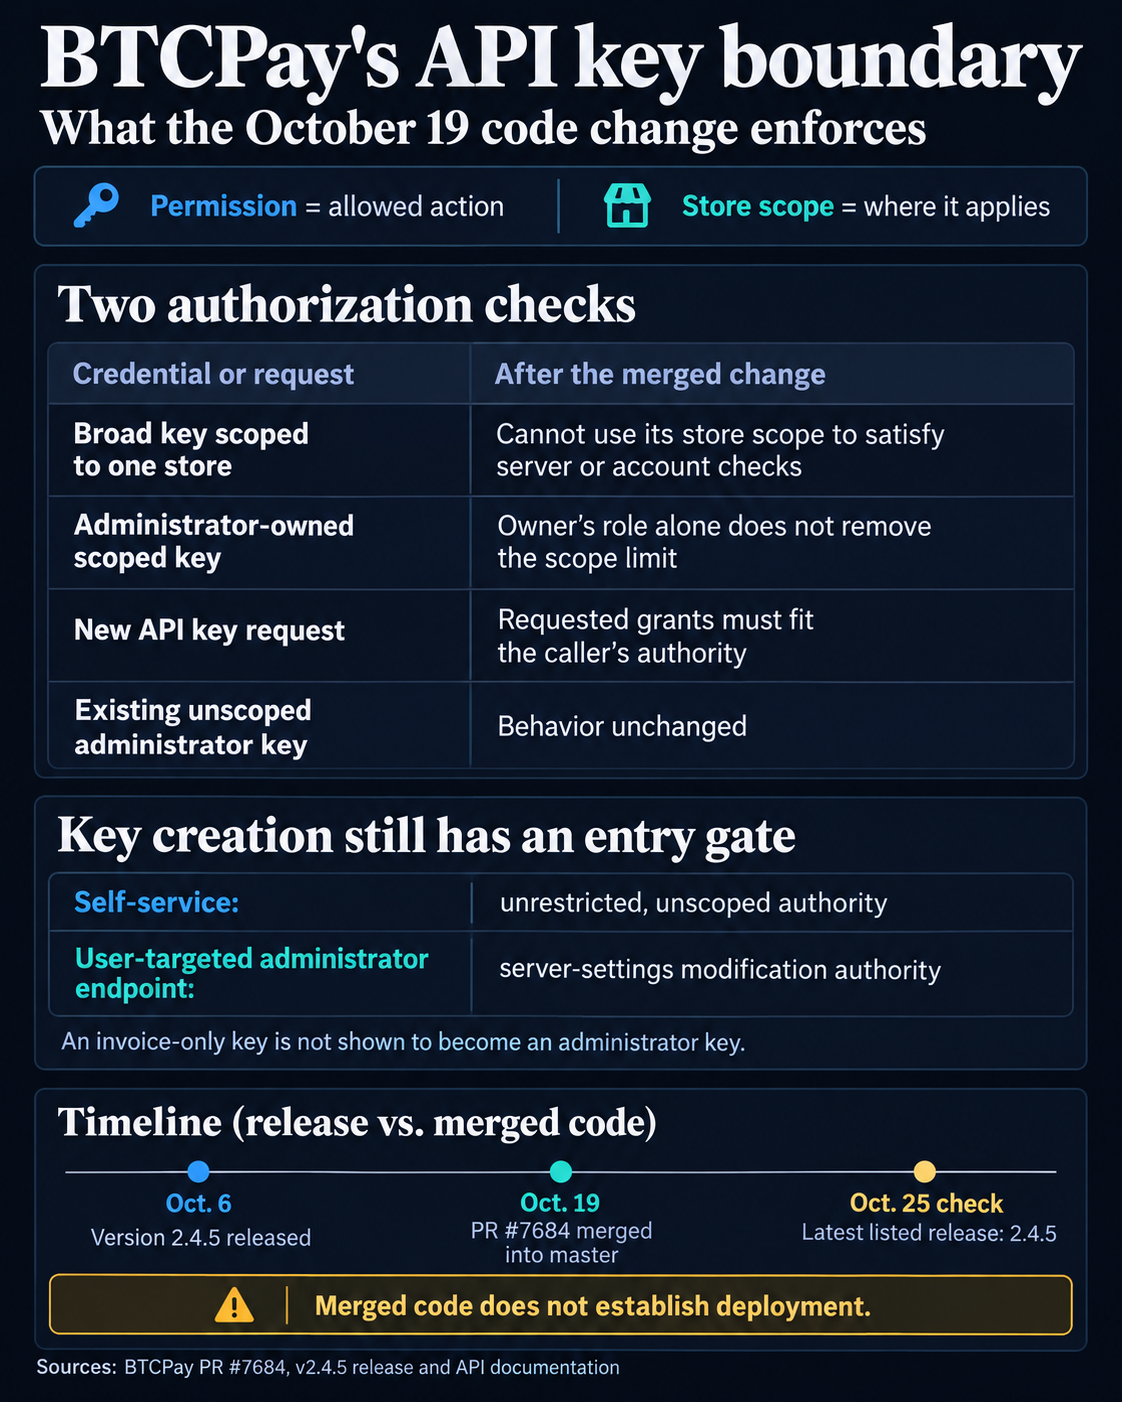
Para impedir que una llamada autorizada de creación de claves genere una credencial más poderosa, el parche también comprueba los permisos solicitados frente a los permisos concedidos a quien realiza la llamada. Una prueba añadida afirma que debe rechazarse la solicitud de una clave sin restricciones y sin ámbito cuando la clave del administrador está limitada a la autoridad sobre la configuración del servidor.
La creación de claves sigue teniendo requisitos de acceso independientes. El endpoint de autoservicio exige autoridad sin restricciones y sin ámbito de tienda; el endpoint del administrador dirigido a un usuario requiere autoridad para modificar la configuración del servidor. El cambio en el controlador añade una comprobación de lo que quien realiza la llamada puede conceder una vez cumplidos esos requisitos.
La PR pública no informa de casos confirmados de explotación, comerciantes afectados ni pérdidas.
El controlador de autorización y el controlador de claves etiquetados en la versión 2.4.5 conservan las comprobaciones anteriores que esta PR modifica. La primera versión afectada sigue sin estar clara.
La documentación de BTCPay recomienda solicitar los permisos más limitados que resulten útiles. Los comerciantes pueden revisar las claves delegadas para detectar permisos amplios y los privilegios de sus titulares, y luego limitar los permisos a lo que necesita cada integración. El siguiente hito concreto de remediación es publicar una versión que incluya la PR #7684, seguido de la confirmación de que la compilación desplegada la incluye.