
В добавленных регрессионных тестах используются ключи с неограниченными разрешениями, привязанными к одному магазину: широкие полномочия на выполнение действий с отдельным ограничением области их действия. В одном тесте проверяется, что ключ, принадлежащий администратору, должен получать отказ в доступе к ролям сервера. В другом проверяется, что ключ обычного пользователя должен получать отказ в удалении учетной записи этого пользователя.
В этих примерах рассматриваются широкие разрешения, ограниченные одним магазином. Они не доказывают, что ключ с доступом только к счетам может получить права администратора. Доступ на уровне сервера также зависит от того, есть ли у владельца роль администратора.
Изменение авторизации сужает область действия запасного механизма, используемого, когда для запроса не определена область действия: принимать разрешение от любого магазина теперь можно только для разрешений на уровне магазина. Этот механизм больше не удовлетворяет проверкам доступа на уровне сервера или учетной записи. Согласно описанию PR, ранее выданные ключи администратора без ограничения области действия сохраняют прежнее поведение.
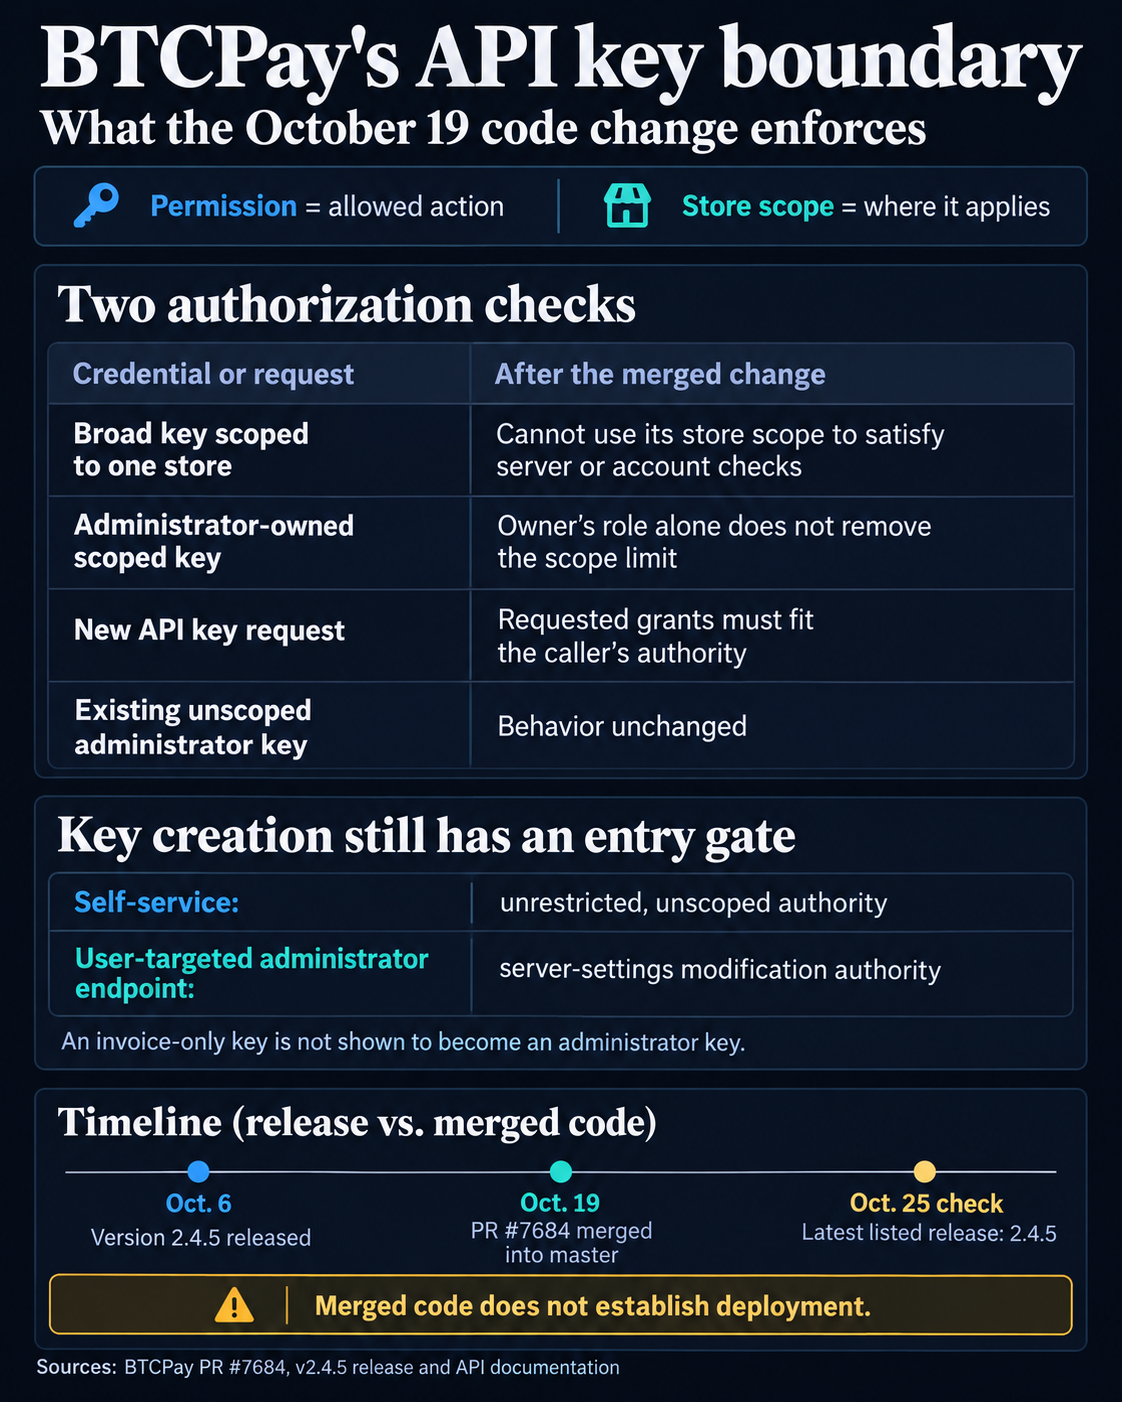
Чтобы вызов создания ключа с соответствующими полномочиями не мог создать более мощный ключ, в патче также проверяются запрашиваемые разрешения на соответствие разрешениям вызывающего пользователя. В добавленном тесте проверяется отклонение запроса, когда ключ администратора, ограниченный полномочиями на изменение настроек сервера, запрашивает неограниченный ключ без ограничения области действия.
Для создания ключа по-прежнему нужно отдельно выполнить начальные требования. Эндпоинт самообслуживания требует неограниченных полномочий без привязки к магазину; эндпоинт администратора для указания целевого пользователя требует полномочий на изменение настроек сервера. Изменение контроллера добавляет проверку разрешений, которые может выдать вызывающий пользователь, после выполнения этих требований.
В общедоступном PR не сообщается о подтвержденных случаях эксплуатации, пострадавших продавцах или убытках.
В тегированной версии 2.4.5 обработчик авторизации и контроллер ключей сохраняют прежние проверки, измененные этим PR. Какая версия первой затронута, остается неясным.
В документации BTCPay рекомендуется запрашивать только самые узкие разрешения, необходимые для работы. Продавцы могут проверить, какие широкие разрешения выданы делегированным ключам и какими привилегиями обладают их владельцы, а затем сузить разрешения до необходимых каждой интеграции. Следующий конкретный этап устранения проблемы: выпуск версии с PR #7684, после чего нужно подтвердить, что в развернутой сборке он содержится.