
Die hinzugefügten Regressionstests verwenden Schlüssel mit uneingeschränkten Berechtigungen, die auf einen einzelnen Store beschränkt sind: weitreichende Befugnisse für Aktionen, aber mit einer separaten Begrenzung ihres Geltungsbereichs. Einer der Tests prüft, dass einem Schlüssel im Besitz eines Administrators der Zugriff auf Serverrollen verweigert werden muss. Ein anderer prüft, dass einem Schlüssel eines gewöhnlichen Nutzers das Löschen des Kontos dieses Nutzers verweigert werden muss.
Diese Beispiele betreffen weitreichende, auf einen Store beschränkte Berechtigungen. Sie belegen nicht, dass ein Schlüssel mit reinen Rechnungsberechtigungen Administratorrechte erlangen kann. Der Zugriff auf Serverebene hängt außerdem von der Administratorrolle des Eigentümers ab.
Die Autorisierungsänderung schränkt einen Fallback ein, der verwendet wird, wenn für eine Anfrage kein Geltungsbereich ermittelt wurde: Eine Berechtigung aus einem beliebigen Store zu akzeptieren, ist nun nur noch bei Store-Berechtigungen zulässig. Dieser Fallback reicht nicht mehr für Prüfungen auf Server- oder Kontoebene aus. Laut Beschreibung des PR behalten bestehende, nicht auf einen Store beschränkte Administratorschlüssel ihr bisheriges Verhalten.
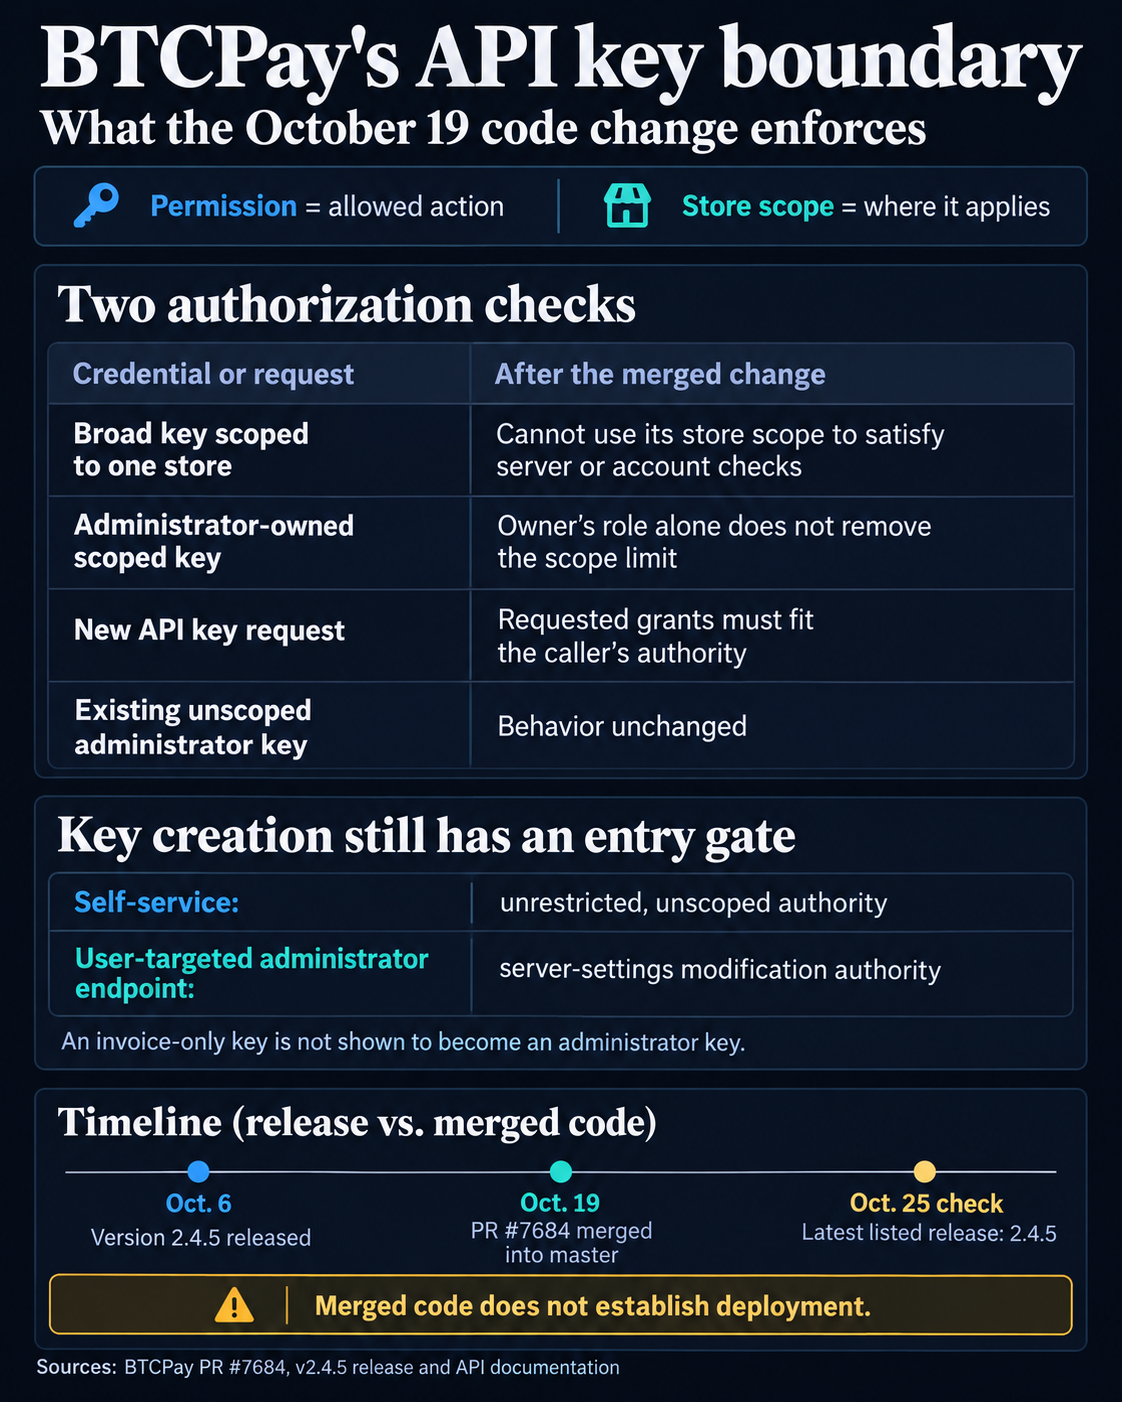
Um zu verhindern, dass ein autorisierter Aufruf zur Schlüsselerstellung einen leistungsfähigeren Zugangsschlüssel erzeugt, prüft der Patch außerdem die angeforderten Berechtigungen anhand der Berechtigungen des Aufrufenden. Ein hinzugefügter Test prüft, dass eine Anfrage nach einem uneingeschränkten, nicht auf einen Store beschränkten Schlüssel abgelehnt wird, wenn der Schlüssel des Administrators auf Berechtigungen für Servereinstellungen beschränkt ist.
Für die Schlüsselerstellung gelten weiterhin separate Zugangsvoraussetzungen. Der Self-Service-Endpunkt erfordert uneingeschränkte Berechtigungen ohne Store-Beschränkung; der Endpunkt für Administratoren, die Schlüssel für bestimmte Nutzer erstellen, erfordert die Berechtigung, Servereinstellungen zu ändern. Die Änderung am Controller fügt eine Prüfung hinzu, welche Berechtigungen der Aufrufende vergeben darf, nachdem diese Voraussetzungen erfüllt sind.
Im öffentlichen PR werden weder bestätigte Ausnutzungen noch betroffene Händler oder Verluste genannt.
Der getaggte Autorisierungshandler und der Schlüssel-Controller von Version 2.4.5 enthalten weiterhin die früheren Prüfungen, die mit diesem PR geändert werden. Welche erste Version betroffen ist, bleibt unklar.
Die Dokumentation von BTCPay empfiehlt, nur die engsten zweckmäßigen Berechtigungen anzufordern. Händler können delegierte Schlüssel auf weitreichende Berechtigungen und die Privilegien ihrer Eigentümer überprüfen und die Berechtigungen dann auf das beschränken, was die jeweilige Integration benötigt. Der nächste konkrete Schritt zur Behebung ist die Veröffentlichung einer Version mit PR #7684, gefolgt von der Bestätigung, dass dieser in der bereitgestellten Build-Version enthalten ist.