
Près des trois quarts des nœuds publics Bitcoin Lightning identifiés comme exposés en août étaient encore sur les versions logicielles concernées en octobre.
Une étude du 21 octobre a révélé que 71 % d'un groupe de 550 nœuds LND publics signalés lors d'une divulgation de sécurité du 11 août fonctionnaient encore sur les lignes de versions concernées au 13 octobre.
Seuls environ 10 % avaient été mis à jour pendant cette période, tandis que 108 nœuds n'étaient plus classés comme actifs. Ces résultats suggèrent que les correctifs de sécurité atteignent certains opérateurs Lightning bien après leur date de publication.
Ces retards sont particulièrement frappants, car des correctifs pour six vulnérabilités couvertes par les divulgations d'août étaient disponibles depuis la version 0.19.0 de LND, publiée 446 jours avant l'avertissement public.
LND est l'une des implémentations logicielles utilisées pour faire fonctionner les nœuds du réseau Lightning de Bitcoin, qui traite les paiements en dehors de la couche principale des transactions de la blockchain.
Les mises à jour de Lightning suivent les sorties des plateformes plutôt que les alertes de sécurité
Des recherches menées par Saurabh Kumar de Bitcoin Data Labs ont montré que les plus grandes vagues de mise à jour logicielle du réseau suivaient de près les sorties d'Umbrel, une plateforme qui regroupe les logiciels de nœuds Bitcoin.
Les trois plus grandes vagues concernaient entre 262 et 385 nœuds chacune, et au moins 87 % des nœuds participants diffusaient des fonctionnalités logicielles mises à jour dans les 48 heures suivant une sortie d'Umbrel.
Cependant, Umbrel a distribué ces versions entre 19 et 41 jours après les versions correspondantes de LND, ce qui introduit un autre retard potentiel entre le moment où les développeurs mettent les correctifs à disposition et celui où les opérateurs les reçoivent via leurs plateformes préférées.
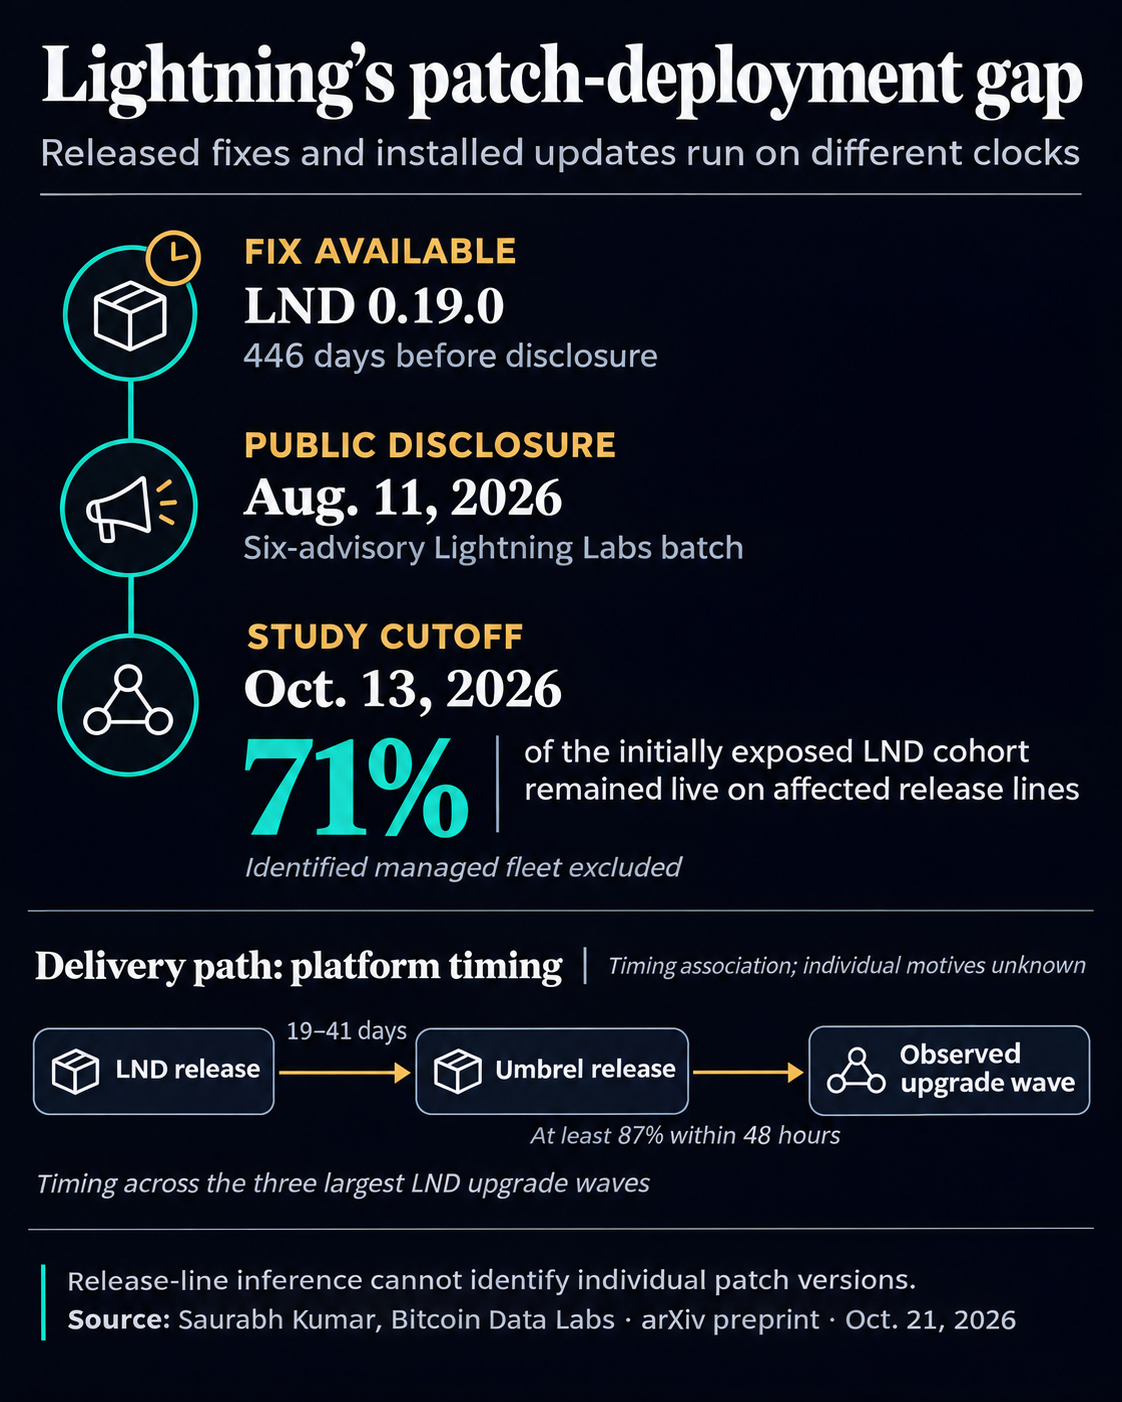
L'association suggère que les canaux de distribution des logiciels peuvent influencer de manière significative la vitesse à laquelle l'infrastructure de paiement de Bitcoin adopte les améliorations de sécurité. L'étude n'a pas pu identifier les plateformes utilisées par chaque nœud, ce qui laisse en suspens le rôle précis des mises à jour automatiques.
Les avertissements de sécurité publics semblaient moins efficaces pour modifier le comportement des opérateurs.
Pour les neuf divulgations de vulnérabilités de LND, le chercheur n'a constaté aucune accélération statistiquement détectable du passage des nœuds hors des lignes de versions concernées. Ces résultats n'excluent pas des réactions plus modestes, mais ils montrent que les divulgations n'ont pas été suivies de hausses nettes et généralisées des mises à jour.
Les retards dépassent aussi les seuls incidents de sécurité. Les nœuds exploitant d'anciens logiciels lorsque les versions 0.19 à 0.21 de LND sont devenues disponibles ont mis une médiane estimée à 88 jours pour migrer vers les lignes de versions plus récentes.
Néanmoins, l'exposition potentielle est inégalement répartie dans l'infrastructure de paiement de Lightning.
Lors de la divulgation d'août, les lignes de versions concernées représentaient 14,9 % des nœuds LND actifs, mais seulement 6,4 % de leur capacité de canaux, à l'exclusion d'une flotte gérée identifiée. Cet écart suggère que les nœuds touchés contrôlaient une part relativement plus faible de la liquidité de paiement.
Le chercheur a analysé 814 instantanés quotidiens du graphe public du réseau Lightning, en utilisant les fonctionnalités logicielles annoncées pour déduire les lignes de versions. La méthode ne permet pas d'identifier les versions exactes des correctifs, et les nœuds qui se mettent à jour sans diffuser de nouvelles annonces peuvent continuer à apparaître comme exposés. L'exploitabilité réelle dépend aussi de la vulnérabilité et de la configuration du nœud.
Kumar a publié le code de l'étude et les données agrégées en même temps que la prépublication, afin de permettre un examen plus approfondi des résultats. La recherche laisse aux développeurs de logiciels de nœuds et aux distributeurs de plateformes une question opérationnelle non résolue : comment réduire les semaines, voire les mois, qui séparent la publication des correctifs de sécurité de leur installation sur l'ensemble du réseau public Lightning.