
Fast drei Viertel der öffentlichen Bitcoin-Lightning-Knoten, die im August als gefährdet eingestuft wurden, liefen im Oktober weiterhin auf betroffenen Softwareversionen.
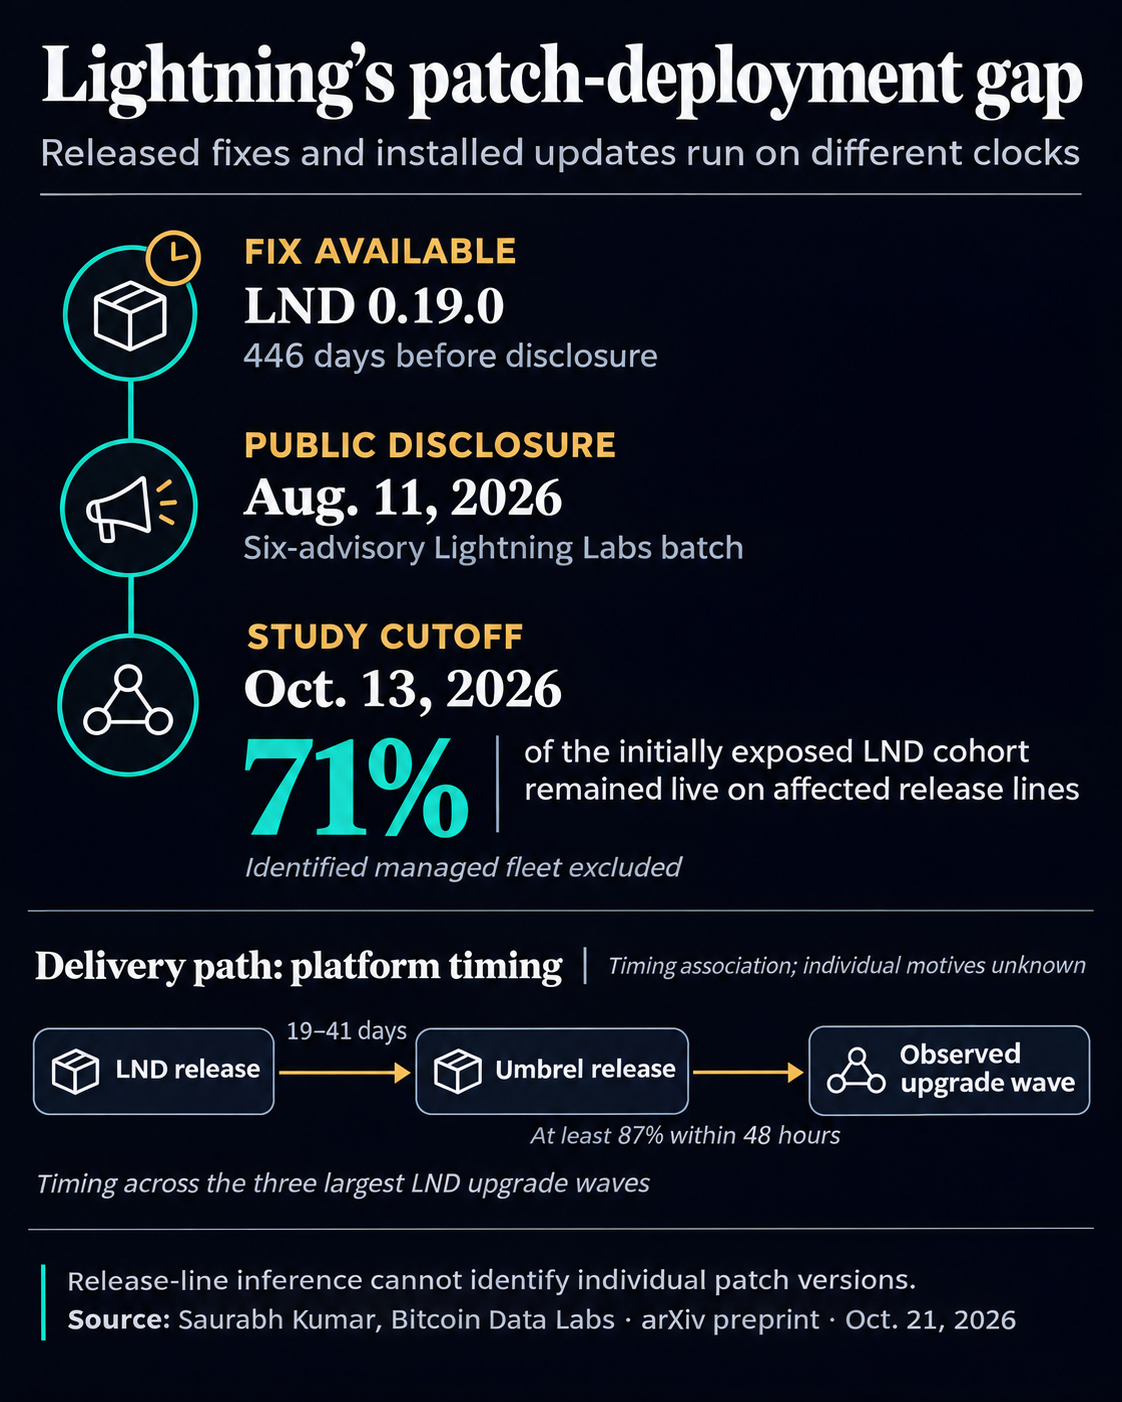
Eine Studie vom 21. Oktober ergab, dass 71 % einer Gruppe von 550 öffentlichen LND-Knoten, die während einer Sicherheitsmeldung vom 11. August markiert wurden, am 13. Oktober noch auf betroffenen Softwareversionen liefen.
Nur etwa 10 % hatten in diesem Zeitraum aktualisiert, während 108 Knoten nicht mehr als aktiv eingestuft wurden. Die Ergebnisse legen nahe, dass Sicherheitskorrekturen einige Lightning-Betreiber erst lange nach ihrem Veröffentlichungsdatum erreichen.
Die Verzögerungen fallen besonders auf, weil Patches für sechs Schwachstellen, die von den Meldungen im August abgedeckt wurden, seit LND-Version 0.19.0 verfügbar waren, die 446 Tage vor der öffentlichen Warnung veröffentlicht wurde.
LND ist eine der Softwareimplementierungen, die zum Betrieb von Knoten im Lightning-Netzwerk von Bitcoin verwendet werden, das Zahlungen außerhalb der Haupttransaktionsebene der Blockchain abwickelt.
Lightning-Updates folgen eher Plattformveröffentlichungen als Sicherheitswarnungen
Eine Untersuchung von Saurabh Kumar von Bitcoin Data Labs ergab, dass die größten Software-Update-Wellen des Netzwerks eng auf Veröffentlichungen von Umbrel folgten, einer Plattform, die Software für Bitcoin-Knoten bündelt.
Die drei größten Wellen umfassten jeweils zwischen 262 und 385 Knoten, wobei mindestens 87 % der teilnehmenden Knoten innerhalb von 48 Stunden nach einer Umbrel-Veröffentlichung aktualisierte Softwarefunktionen meldeten.
Umbrel verteilte diese Versionen jedoch 19 bis 41 Tage nach den entsprechenden LND-Veröffentlichungen, was eine weitere mögliche Verzögerung zwischen der Bereitstellung von Korrekturen durch Entwickler und dem Erhalt durch die Betreiber über ihre bevorzugten Plattformen darstellt.
Der Zusammenhang deutet darauf hin, dass Softwareverteilungskanäle erheblich beeinflussen können, wie schnell die Zahlungsinfrastruktur von Bitcoin Sicherheitsverbesserungen übernimmt. Die Studie konnte nicht feststellen, welche Plattformen einzelne Knoten nutzten, weshalb die genaue Rolle automatischer Updates ungeklärt bleibt.
Öffentliche Sicherheitswarnungen schienen weniger wirksam, das Verhalten der Betreiber zu ändern.
Bei neun Schwachstellenmeldungen zu LND stellte der Forscher keine statistisch nachweisbare Beschleunigung fest, mit der Knoten von betroffenen Softwareversionen wegzogen. Die Ergebnisse schließen kleinere Reaktionen nicht aus, zeigen aber, dass auf die Meldungen keine klaren, weitverbreiteten Update-Schübe folgten.
Die Verzögerungen reichen zudem über Sicherheitsvorfälle hinaus. Knoten, die ältere Software betrieben, als die LND-Versionen 0.19 bis 0.21 verfügbar wurden, benötigten schätzungsweise einen Median von 88 Tagen, um auf die neueren Versionen umzustellen.
Dennoch ist das potenzielle Risiko innerhalb der Lightning-Zahlungsinfrastruktur ungleich verteilt.
Zum Zeitpunkt der Meldung im August entfielen auf die betroffenen Versionen 14,9 % der aktiven LND-Knoten, aber nur 6,4 % ihrer Kanalkapazität, ohne eine identifizierte verwaltete Flotte. Diese Ungleichheit deutet darauf hin, dass betroffene Knoten einen vergleichsweise kleineren Anteil der Zahlungsliquidität kontrollierten.
Der Forscher analysierte 814 tägliche Momentaufnahmen des öffentlichen Lightning-Netzwerkgraphen und nutzte beworbene Softwarefunktionen, um die Versionen abzuleiten. Die Methode kann keine genauen Patch-Versionen identifizieren, und Knoten, die ohne Veröffentlichung neuer Ankündigungen aktualisieren, könnten weiterhin als gefährdet erscheinen. Die tatsächliche Ausnutzbarkeit hängt außerdem von der Schwachstelle und der Konfiguration des Knotens ab.
Kumar veröffentlichte den Code der Studie und aggregierte Daten zusammen mit dem Preprint, was eine weitere Überprüfung der Ergebnisse ermöglicht. Die Untersuchung hinterlässt Entwickler von Knotensoftware und Plattformanbieter mit einer ungelösten operativen Frage: wie sich die Wochen oder Monate verkürzen lassen, die zwischen der Veröffentlichung von Sicherheitskorrekturen und ihrer Installation im öffentlichen Lightning-Netzwerk vergehen.