
Casi tres cuartas partes de los nodos públicos de Bitcoin Lightning identificados como expuestos en agosto seguían en líneas de software afectadas en octubre.
Un estudio del 21 de oct. encontró que el 71% de un grupo de 550 nodos públicos LND señalados durante una divulgación de seguridad del 11 de ago. seguía operando en líneas de versiones de software afectadas al 13 de oct.
Solo alrededor del 10% se había actualizado durante ese periodo, mientras que 108 nodos ya no se clasificaban como activos. Los hallazgos sugieren que las correcciones de seguridad llegan a algunos operadores de Lightning mucho después de su fecha de lanzamiento.
Las demoras resultan especialmente llamativas porque los parches para seis vulnerabilidades cubiertas por las divulgaciones de agosto estaban disponibles desde la versión 0.19.0 de LND, publicada 446 días antes de la alerta pública.
LND es una de las implementaciones de software utilizadas para operar nodos en la red Lightning de Bitcoin, que procesa pagos fuera de la capa principal de transacciones de la cadena de bloques.
Las actualizaciones de Lightning siguen a las versiones de las plataformas, no a las alertas de seguridad
Una investigación de Saurabh Kumar, de Bitcoin Data Labs, encontró que las mayores oleadas de actualización de software de la red seguían de cerca las versiones de Umbrel, una plataforma que empaqueta software de nodos de Bitcoin.
Las tres oleadas más grandes involucraron entre 262 y 385 nodos cada una, y al menos el 87% de los nodos participantes difundieron funciones de software actualizadas en un plazo de 48 horas tras una versión de Umbrel.
Sin embargo, Umbrel distribuyó esas versiones entre 19 y 41 días después de las versiones correspondientes de LND, lo que introduce otra posible demora entre el momento en que los desarrolladores ponen a disposición las correcciones y el momento en que los operadores las reciben a través de sus plataformas preferidas.
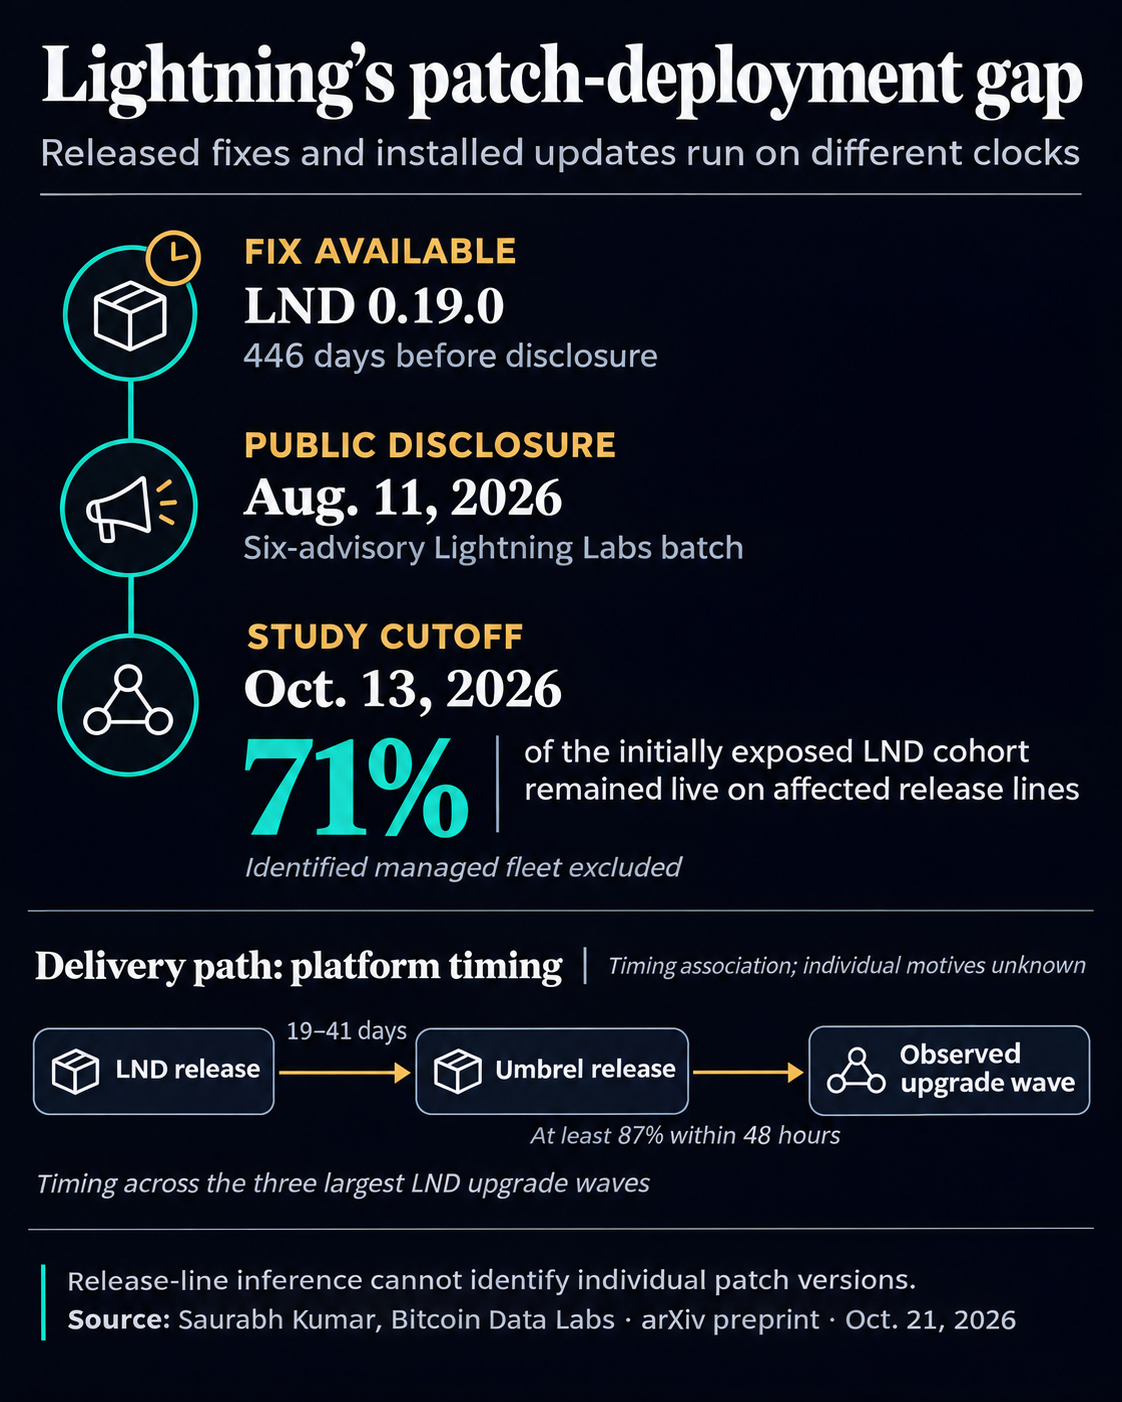
La asociación sugiere que los canales de distribución de software pueden influir significativamente en la rapidez con la que la infraestructura de pagos de Bitcoin adopta las mejoras de seguridad. El estudio no pudo identificar qué plataformas usaba cada nodo, por lo que el papel preciso de las actualizaciones automáticas sigue sin resolverse.
Las alertas de seguridad públicas parecieron menos eficaces para cambiar el comportamiento de los operadores.
En nueve divulgaciones de vulnerabilidades de LND, el investigador no detectó una aceleración estadísticamente medible en la salida de nodos de las líneas de software afectadas. Los hallazgos no descartan respuestas más pequeñas, pero muestran que las divulgaciones no fueron seguidas por aumentos claros y generalizados de actualizaciones.
Las demoras también se extienden más allá de los incidentes de seguridad. Los nodos que operaban software más antiguo cuando estuvieron disponibles las versiones 0.19 a 0.21 de LND tardaron una mediana estimada de 88 días en migrar a las nuevas líneas de versiones.
Aun así, la exposición potencial se distribuye de forma desigual en la infraestructura de pagos de Lightning.
En la divulgación de agosto, las líneas de versiones afectadas representaban el 14.9% de los nodos LND activos, pero solo el 6.4% de su capacidad de canales, excluyendo una flota gestionada identificada. Esta disparidad sugiere que los nodos afectados controlaban una proporción relativamente menor de la liquidez de pagos.
El investigador analizó 814 instantáneas diarias del grafo público de la red Lightning, utilizando las funciones de software anunciadas para inferir las líneas de versiones. El método no puede identificar las versiones exactas de los parches, y los nodos que se actualizan sin difundir nuevos anuncios pueden seguir apareciendo como expuestos. La explotabilidad real también depende de la vulnerabilidad y de la configuración del nodo.
Kumar publicó el código y los datos agregados del estudio junto con la preimpresión, lo que permite un mayor escrutinio de los hallazgos. La investigación deja a los desarrolladores de software de nodos y a los distribuidores de plataformas ante una cuestión operativa sin resolver: cómo reducir las semanas o meses que transcurren entre el lanzamiento de las correcciones de seguridad y su instalación en toda la red pública de Lightning.