
Почти три четверти публичных узлов Bitcoin Lightning, которые в августе были признаны уязвимыми, в октябре всё ещё работали на затронутых версиях программного обеспечения.
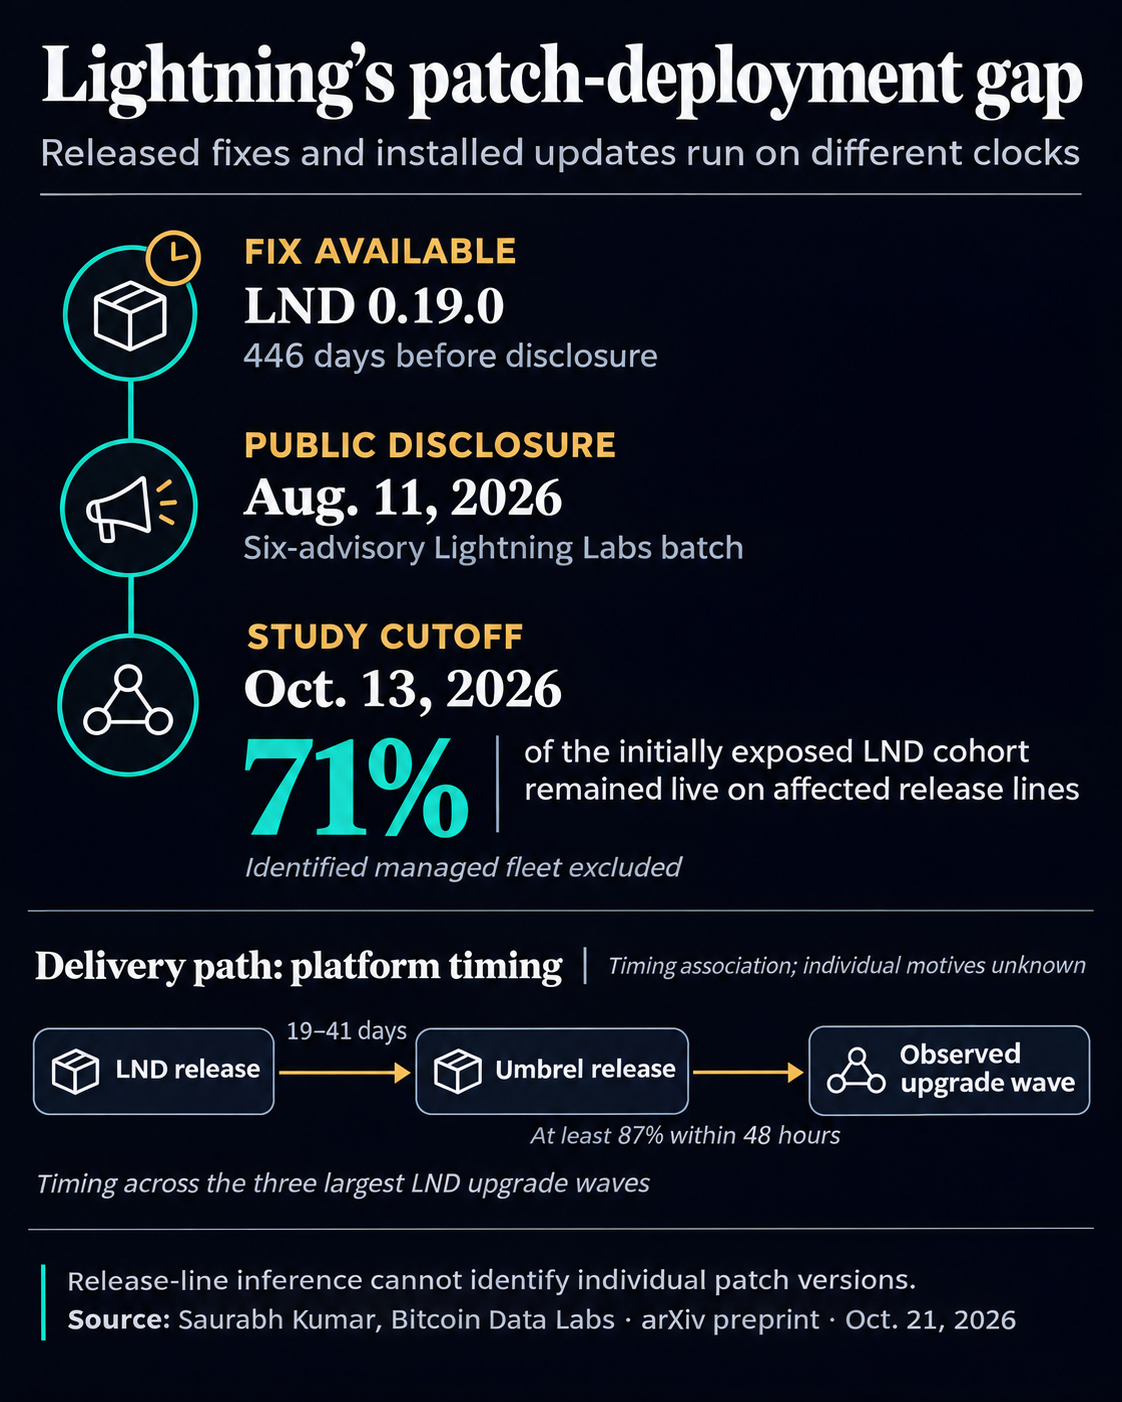
Исследование, опубликованное 21 октября, показало, что 71% из группы в 550 публичных узлов LND, отмеченных во время раскрытия информации о безопасности 11 августа, по состоянию на 13 октября всё ещё работали на затронутых линейках выпусков.
За этот период обновились лишь около 10%, а 108 узлов перестали считаться активными. Результаты свидетельствуют о том, что исправления безопасности доходят до некоторых операторов Lightning значительно позже даты их выпуска.
Задержки особенно поражают, поскольку исправления для шести уязвимостей, охваченных августовскими раскрытиями, были доступны начиная с LND версии 0.19.0, выпущенной за 446 дней до публичного предупреждения.
LND - одна из реализаций программного обеспечения, используемых для работы узлов в сети Lightning Bitcoin, которая обрабатывает платежи за пределами основного транзакционного слоя блокчейна.
Обновления Lightning следуют за выпусками платформ, а не за предупреждениями о безопасности
Исследование Саурабха Кумара из Bitcoin Data Labs показало, что крупнейшие волны обновлений программного обеспечения в сети тесно совпадали с выпусками Umbrel, платформы, которая упаковывает программное обеспечение узлов Bitcoin.
В трёх крупнейших волнах участвовало от 262 до 385 узлов каждая, и не менее 87% участвовавших узлов передавали в эфир объявления о поддерживаемых обновлённых функциях программного обеспечения в течение 48 часов после выпуска Umbrel.
Однако Umbrel распространял эти версии через 19–41 день после соответствующих выпусков LND, что создавало ещё одну возможную задержку между тем, как разработчики предоставляли исправления, и тем, как операторы получали их через предпочитаемые ими платформы.
Связь говорит о том, что каналы распространения программного обеспечения могут существенно влиять на то, насколько быстро платёжная инфраструктура Bitcoin внедряет улучшения безопасности. Исследование не смогло определить, какие платформы использовали отдельные узлы, поэтому точная роль автоматических обновлений остаётся неясной.
Публичные предупреждения о безопасности, по-видимому, были менее эффективны в изменении поведения операторов.
Анализируя девять раскрытий уязвимостей LND, исследователь не обнаружил статистически значимого ускорения перехода узлов с затронутых линеек программного обеспечения. Результаты не исключают более мелких откликов, но они показывают, что после раскрытий не последовало явных и широких всплесков обновлений.
Задержки выходят за рамки инцидентов с безопасностью. Узлам, работавшим на старом программном обеспечении, когда стали доступны LND версий 0.19–0.21, потребовалось по оценке медианное время 88 дней для перехода на новые линейки выпусков.
При этом потенциальная уязвимость распределена в платёжной инфраструктуре Lightning неравномерно.
На момент августовского раскрытия затронутые линейки выпусков составляли 14,9% действующих узлов LND, но лишь 6,4% их ёмкости каналов, без учёта выявленного управляемого парка узлов. Это расхождение указывает на то, что уязвимые узлы контролировали относительно меньшую долю платёжной ликвидности.
Исследователь проанализировал 814 ежедневных снимков публичного графа сети Lightning, используя заявленные функции программного обеспечения для определения линеек выпусков. Метод не позволяет установить точные версии исправлений, а узлы, которые обновляются без публикации новых объявлений, могут продолжать выглядеть уязвимыми. Фактическая возможность эксплуатации также зависит от конкретной уязвимости и конфигурации узла.
Кумар опубликовал код исследования и агрегированные данные вместе с препринтом, что позволяет дополнительно проверить результаты. Работа оставляет разработчиков программного обеспечения узлов и распространителей платформ перед нерешённым практическим вопросом: как сократить недели или месяцы между выпуском исправлений безопасности и их установкой по всей публичной сети Lightning.