
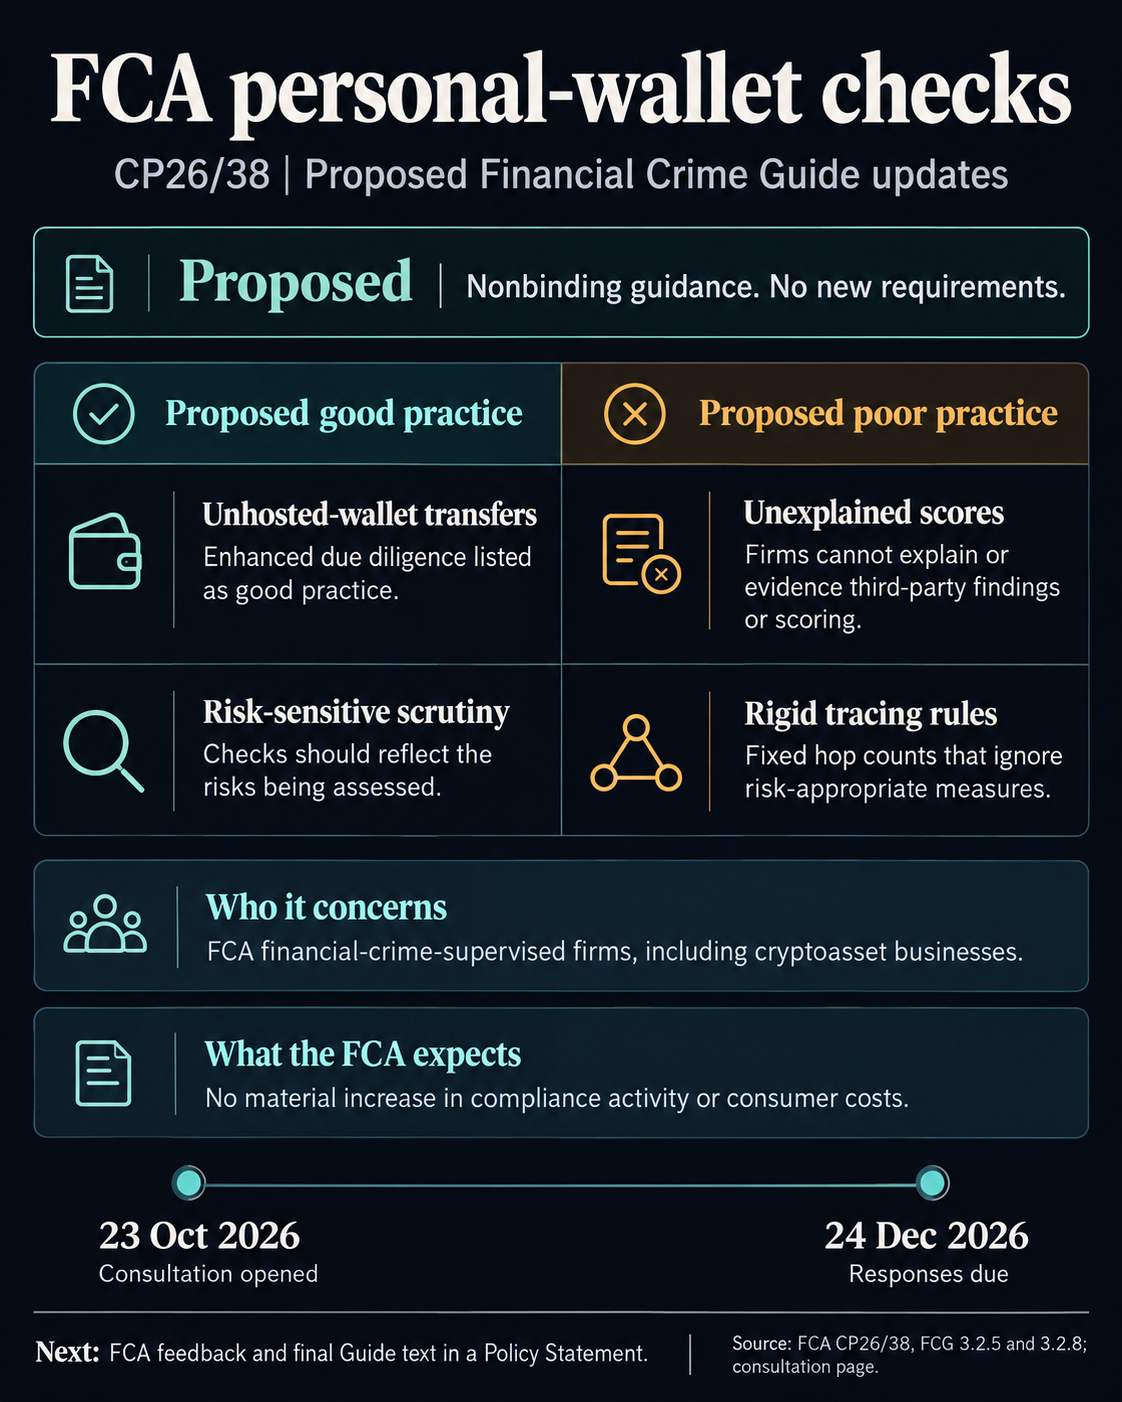
La guía propuesta no es vinculante. La FCA afirma que la Guía no contiene reglas ni impone nuevos requisitos, aunque espera que las empresas la lean y la tengan en cuenta al establecer controles eficaces. Apartarse de la guía no constituiría, por sí solo, una infracción de las reglas de la FCA.
Puntuaciones de riesgo y reglas de rastreo
Las propuestas de supervisión también abordan cómo las empresas toman esas decisiones. El borrador de la sección FCG 3.2.5 señala como mala práctica usar tecnología de terceros sin poder explicar o demostrar la base de sus conclusiones o puntuaciones.
También critica las reglas rígidas sobre cuántos «saltos» de transacción, o pasos de transferencia, examina una empresa cuando esas reglas no tienen en cuenta medidas acordes con el riesgo. El problema es una regla de rastreo que ignora el riesgo, no el mero uso de un límite numérico.
Las obligaciones existentes ya sirven de marco. En virtud de la Travel Rule del Reino Unido, desde el 1 de septiembre de 2023 las empresas de criptoactivos deben recopilar, verificar y compartir información sobre las transferencias. La FCA también afirma que las empresas siguen siendo responsables del cumplimiento cuando utilizan proveedores externos.
El regulador no espera que las actualizaciones propuestas de la Guía aumenten de forma sustancial la actividad de cumplimiento o los costos para los consumidores, ni que cambien de forma sustancial los productos y servicios de las empresas. Describe los cambios como una aclaración de las expectativas existentes y de las prácticas establecidas.
La consulta abarca a las empresas supervisadas por la FCA en materia de delitos financieros, incluidas las empresas de criptoactivos sujetas al Reglamento sobre el blanqueo de capitales. La FCA prevé considerar las respuestas y publicar comentarios y el texto definitivo de la Guía en una Declaración de política; la consulta no especifica una fecha de publicación.