
BlackRockのIBITが北朝鮮ハッカーの標的リストに、OneKey創業者が指摘
木曜日に起きた63億ドル規模のBinance(最大手の暗号資産取引所)へのハッキングから暗号資産業界が依然として立ち直りつつある中、業界関係者は北朝鮮のハッカーが次にどの組織を狙うかを推測している。
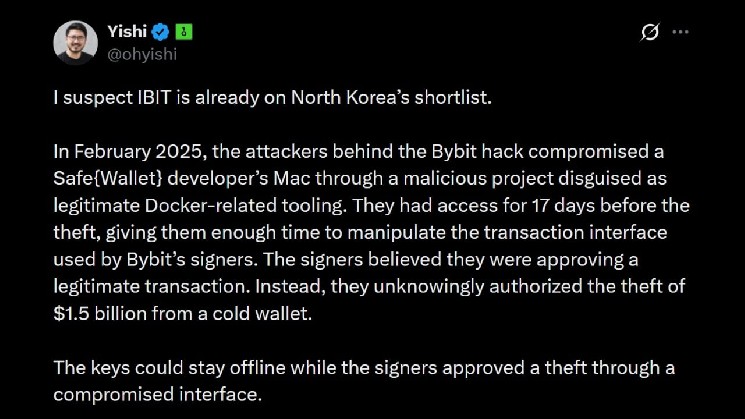
香港を拠点とするオープンソースのハードウェアウォレット企業OneKeyの創業者兼CEOであるYishi Wang氏は、世界最大のビットコイン上場投資信託(ETF)であるBlackRockのiShares Bitcoin Trust(IBIT)が、これらの脅威アクターの次の標的になる可能性があると考えている。
Wang氏はソーシャルメディア上で、同種のファンドとして最大規模であるIBITが81.5万$BTCを保有しており、その価値は約630億ドルに上るため、脅威アクターにとって大きな標的になると指摘した。このファンドのカストディアンはCoinbase一社のみであり、Wang氏はこれを一つの組織への極端な集中だと評した。
「そのプロバイダーがどれほど大規模で資金力があっても、そのセキュリティ基盤に重大な欠陥があれば、ファンド全体が危険にさらされかねない」と彼は述べた。
Wang氏は、IBITが木曜日にBinanceが受けたものと同様の攻撃を受けた場合、ファンド資産の9.5%が失われ、現在の評価額で1株あたり4ドルの損失が広く負担される形になりかねないと指摘した。
さらに悪いことに、IBITへの攻撃で影響を受けるのは、中央集権的な発行体による凍結が不可能な$BTCに限られる。Binanceのハッキング直後、CircleとTetherは合わせて23億ドルを超える盗まれたステーブルコインを凍結し、同社のさらなる損失を抑えた。
また、Coinbaseは3億2000万ドルの犯罪保険補償を開示しているものの、Wang氏は、これは顧客全体で共有されており、カストディ契約では各コールドストレージアドレスの責任が1億ドルに限定されていると述べた。大規模な攻撃が起きれば、損失の重荷を負うのはIBITの保有者になるという。
ビットコインETFは、自己カストディの負担を負いたくない機関投資家や個人にとっては便利だが、デジタル資産の脆弱性問題に対する最終的な解決策ではない。
「こうしたプールが大きくなるほど、攻撃者にとっての魅力も増す。どこか一つの重要な箇所が破られれば、その影響は一機関にとどまらないだろう」とWang氏は評価した。最も洗練された体制であっても、脆弱になりうるいくつかの要素に依存するためだという。
「セキュリティに万能の解決策はなく、永続的な保証もない。常に警戒し、検証を続け、無事故の実績を安全の証明と取り違えないことだ。バンカーモードだ」と彼は締めくくった。これは、ブロックチェーン研究者Justin Drake氏が最近作った用語に言及したものである。